
사이버 보안 연구원들이 딥시크(DeepSeek) AI 모델을 사용하여 개발된 새로운 브라우저 기반 랜섬웨어인 '인페르노그래버(InfernoGrabber) v9.0'을 발견했습니다. 이 랜섬웨어는 윈도우와 안드로이드 기기 모두에서 작동하며, 사용자를 속여 디스코드 토큰, 신용카드 정보, 암호화폐 시드 문구 등을 탈취하고 웹캠 및 마이크 접근 권한을 훔칩니다. 또한, 비트코인을 요구하는 랜섬 화면을 표시하며, 이는 AI가 이론적인 브라우저 랜섬웨어 위험을 실제 공격으로 전환시킨 첫 사례로 기록되었습니다.
900개 이상의 오라클 E-Business Suite(EBS) 인스턴스가 심각한 보안 취약점(CVE-2026-46817) 공격에 노출된 것으로 나타났습니다. 이 취약점은 공격자가 시스템을 장악할 수 있게 하며, 오라클은 이미 패치를 발표했지만 위협 행위자들이 이를 악용하기 시작했습니다. 인터넷 보안 감시 단체인 섀도 서버는 약 950개의 EBS 인스턴스가 온라인에 노출되어 있다고 경고했습니다.
미국 CISA는 현재 활발히 악용되고 있는 것으로 확인된 새로운 취약점(CVE-2026-45659, Microsoft SharePoint Server Deserialization of Untrusted Data Vulnerability)을 알려진 악용 취약점(KEV) 카탈로그에 추가했습니다. 이 취약점은 연방 기관에 상당한 위험을 초래하며, CISA는 모든 조직에 위험 기반 취약점 관리를 채택하고 KEV 카탈로그에 등재된 취약점의 우선적인 수정을 권고합니다.

Dawnguard가 클라우드 네이티브 시스템을 위한 보안 아키텍처 자동화 플랫폼을 출시했습니다. 이 플랫폼은 시스템 설계부터 운영까지 보안을 강화하며, 기존의 사후 대응 방식에서 벗어나 초기 설계 단계부터 보안을 구축하는 것을 목표로 합니다. 회사는 또한 330만 달러의 추가 투자를 유치했습니다.

Adobe가 ColdFusion 및 Campaign Classic 제품군에 대해 심각도가 높은 여러 보안 취약점을 해결하는 업데이트를 발표했습니다. 이번 업데이트는 임의 코드 실행, 경로 탐색, 권한 상승 등을 유발할 수 있는 취약점들을 포함하며, 사용자들은 즉시 업데이트를 적용할 것을 권고받았습니다.

앤스로픽(Anthropic)이 미국 정부의 수출 규제로 일시 중단했던 거대언어모델(LLM) '클로드 미소스 5'와 '클로드 페이블 5'에 보안 제한 사항을 추가하여 재배포했습니다. 새 버전의 페이블 5에는 소프트웨어 취약점 식별 및 익스플로잇 제공으로 이어질 수 있는 탈옥(jailbreak) 시도를 차단하는 개선된 안전 분류기가 탑재되었습니다. 앤스로픽은 해당 분류기가 연구진이 발견한 탈옥 기법을 99% 이상의 사례에서 차단한다고 설명했습니다.
최근 미국 기업의 계정 담당자들이 기존 거래처로부터 온 것처럼 위장한 송장 이메일을 받고 있습니다. 이 피싱 공격은 EvilTokens라는 구독 서비스를 이용하며, Microsoft 365 계정을 노리고 있습니다. 공격자들은 Microsoft의 OAuth 2.0 장치 인증 부여 기능을 악용하여 다단계 인증을 우회하고 계정 탈취를 시도합니다. 이 서비스는 월별 요금을 받고 있으며, 탈취된 계정을 이용해 맞춤형 사기 시나리오를 실행합니다.
마이크로소프트(MS)는 양자 기술 연구개발의 진전에 대응하여 2029년까지 주요 제품 및 서비스를 양자후암호(PQC)로 전환하겠다고 발표했습니다. MS의 이행 전략은 네트워크 암호의 TLS 1.3 업그레이드, 저장 데이터의 암호 민첩성(crypto-agility) 확보, 소프트웨어 및 기기의 신뢰 체인 현대화 등 세 가지 축을 중심으로 추진됩니다. 또한 MS는 양자 안전 프로그램(QSP)의 일정을 감축하고 PQC를 보안 미래 이니셔티브(SFI)에 통합하여 고객의 신속한 양자 안전 시스템 도입을 지원할 계획입니다.
미국 보험사 아플락(Aflac)의 일본 법인이 미상의 제3자로부터 시스템 침해를 받아 약 440만 명 고객의 개인 및 금융 정보가 유출된 사실을 공개했습니다. 6월 15일부터 25일 사이에 발생한 이번 사고로 보험 보장 내역과 개인정보, 은행 계좌 정보 등이 유출된 파일에 포함되었습니다. 피해는 일본 법인 시스템에 한정되어 미국 시스템은 영향을 받지 않았으며, 회사 측은 피해 확산을 막기 위해 일부 고객 포털 시스템을 중단했습니다.
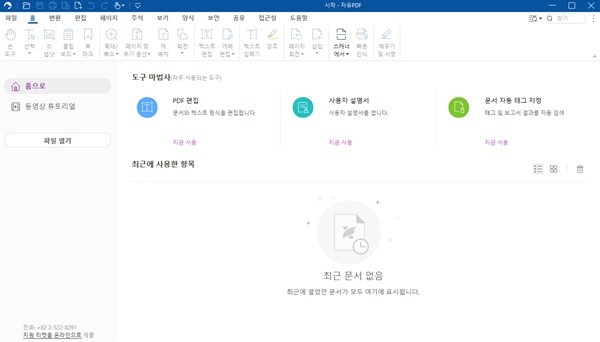
자유소프트가 개인정보 자동 비식별화 및 문서 접근성 기능을 강화한 PDF 편집 프로그램 '자유PDF'를 출시했다. 이 프로그램은 주민등록번호, 전화번호 등 개인정보를 자동으로 탐지하여 비식별 처리하고, 시각장애인을 위한 문서 접근성 기능도 개선했다. 자유소프트는 이 제품을 법원 등 공공기관에 공급하며 시장을 확대할 계획이다.

이스트시큐리티는 ISEC 2026에서 AI 에이전트 기반의 차세대 엔드포인트 보안 솔루션 '알약 EDR 1.0 + AI 에이전트'를 공개합니다. 이 솔루션은 AI를 통해 위협을 분석하고 자율적으로 대응하며, 보안 업무 효율성을 크게 향상시킵니다. 또한, 제로트러스트 플랫폼 '알약 ZePP'와 생성형 AI 인프라 보호 솔루션 '알약 xLLM'도 선보일 예정입니다.
사이버 보안 회사 헌트리스는 최근 6월 12일부터 21일까지 8,100만 건 이상의 로그인 시도를 포함하는 대규모 비밀번호 스프레이 공격 캠페인을 발견했습니다. 이 공격은 Azure CLI를 대상으로 하며, 이미 64개 조직의 78개 사용자 계정이 침해되었습니다. 공격자들은 OAuth ROPC 흐름을 악용하여 다단계 인증(MFA)이 제대로 구성되지 않은 경우에도 계정을 성공적으로 침해할 수 있었습니다.