월드컵 무료 스트리밍을 제공한다고 주장하는 수십 개의 웹사이트가 축구 경기 대신 사기를 제공하는 것으로 밝혀졌습니다. 이 웹사이트들은 방문자들을 광고 페이지 체인으로 유도하여 운영자에게 수익을 창출하도록 설계되었습니다. 이러한 사이트들은 악성 광고 네트워크를 통해 가짜 바이러스 경고, 멀웨어를 설치하는 가짜 소프트웨어 업데이트, 구독 함정 등으로 이어지는 위험한 콘텐츠를 전달합니다.
원문 보기 →
월드컵 무료 스트리밍을 제공한다고 주장하는 수십 개의 웹사이트가 축구 경기 대신 사기를 제공하는 것으로 밝혀졌습니다. 이 웹사이트들은 방문자들을 광고 페이지 체인으로 유도하여 운영자에게 수익을 창출하도록 설계되었습니다. 이러한 사이트들은 악성 광고 네트워크를 통해 가짜 바이러스 경고, 멀웨어를 설치하는 가짜 소프트웨어 업데이트, 구독 함정 등으로 이어지는 위험한 콘텐츠를 전달합니다.
원문 보기 →
F5코리아는 하이브리드 멀티클라우드 환경과 AI 도입 가속화에 맞춰 애플리케이션 전송 및 보안 플랫폼(ADSP) 비전을 공개했다. 기업의 94%가 하이브리드 멀티클라우드 환경에서 운영 중이며, 자동화된 사이버 위협이 증가함에 따라 AI 기반 방어 체계의 중요성이 커지고 있다. F5는 AI 기반 웹 애플리케이션 방화벽과 AI 오케스트레이션 보호 기능을 통해 기업의 보안 및 혁신을 지원할 계획이다.
원문 보기 →오픈AI가 사이버 보안 강화를 위해 '데이브레이크' 이니셔티브를 확대하고, 코덱스 시큐리티 플러그인과 GPT-5.5-사이버 모델을 공개했습니다. 이들은 소프트웨어 취약점 발견, 검증, 패치 개발 및 테스트 과정을 자동화하여 보안 역량을 강화하는 것을 목표로 합니다. 또한, 오픈소스 프로젝트 지원을 위한 '패치 더 플래닛' 프로그램을 시작하고, 정부 및 파트너들과 협력하여 사이버 보안 생태계를 구축하고 있습니다.
원문 보기 →
시큐아이가 AI 기반 고성능 차세대 방화벽 'BLUEMAX NGF PRO'를 출시하며 하이엔드 네트워크 보안 시장 공략에 나섰다. 이 제품은 CPU와 전용 프로세서를 분리한 하드웨어 아키텍처를 통해 대용량 트래픽과 암호화 트래픽을 고속으로 처리하며, AI 기반 위협 분석 기술로 다양한 사이버 공격을 탐지 및 차단한다. 시큐아이는 이 제품을 통해 금융권 및 대규모 엔터프라이즈 시장 확대를 목표로 하고 있다.
원문 보기 →
유엠브이기술이 차세대 웹 보안 솔루션 'WSS AI'를 선보이며 혁신상품대상에 선정되었습니다. 이 솔루션은 고도화된 웹쉘 공격을 탐지하는 데 특화되었으며, 보안 특화 LLM 기술을 활용하여 악성 웹쉘을 분석하고 직관적인 정보를 제공합니다. 또한, 연내 출시 예정인 통합 보안 플랫폼 '자이온(ZYON)'은 분산된 보안 솔루션을 하나로 통합하여 보안 인프라의 접근성을 높일 것으로 기대됩니다.
원문 보기 →공격자들이 인증되지 않은 Langflow AI 애플리케이션 엔드포인트의 취약점인 CVE-2026-33017을 악용하여 암호화폐 채굴 악성코드를 유포하고 있습니다. 단 한 줄의 파이썬 코드로 셸 스크립트를 실행해 채굴 바이너리를 다운로드하며, 경쟁 채굴 프로세스를 종료하고 보안 제어를 비활성화한 뒤 cron 기반 지속성을 확보합니다. 이는 사이버 위협 세력이 무단 접근이 가능한 AI 인프라 엔드포인트를 새로운 침투 경로로 적극 활용하고 있음을 보여줍니다.
원문 보기 →
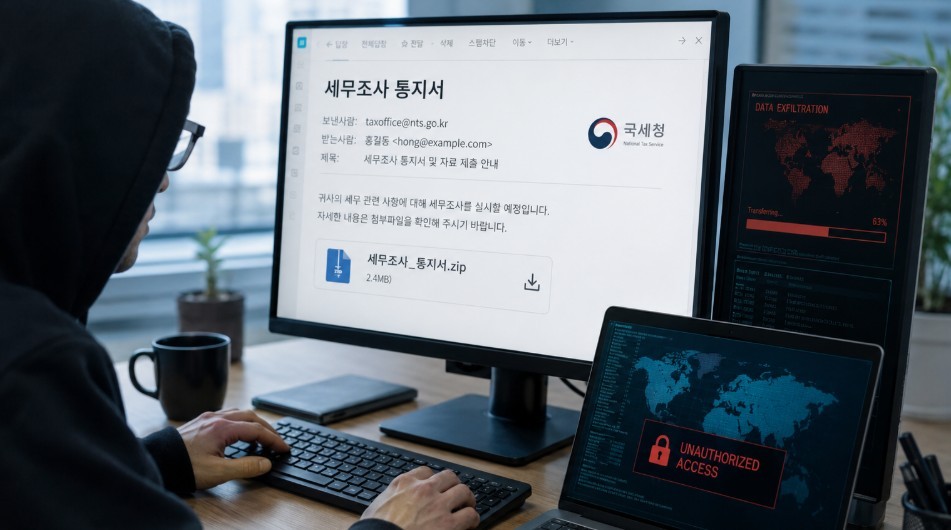
실버폭스 해커 조직이 세무 당국을 사칭한 피싱 이메일을 통해 기업을 대상으로 원격 제어 악성코드 공격을 확대하고 있습니다. 공격자는 세무조사 통지서 등으로 위장한 압축파일을 열도록 유도하여 화면 감시, 클립보드 접근, 파일 탈취가 가능한 악성코드를 설치합니다. 카스퍼스키는 기업들이 경계 보안 강화와 함께 임직원 보안 교육 및 엔드포인트 탐지·대응 체계 강화를 통해 이러한 공격에 대비해야 한다고 강조했습니다.
원문 보기 →
WhatsApp 사용자를 대상으로 하는 새로운 멀웨어 캠페인이 발견되었습니다. 이 캠페인은 비즈니스 문서로 위장한 VBScript 파일을 보내 원격 시스템 접근 권한을 탈취합니다. 감염된 계정의 연락처를 통해 유포되며, ManageEngine Endpoint Central을 설치하여 원격 관리를 가능하게 합니다.
원문 보기 →AWS HealthOmics가 런타임 시 사전 정의된 실행 설정을 활성화할 수 있도록 Nextflow 프로파일을 지원합니다. 이를 통해 워크플로우 소스 코드를 수정하지 않고도 재사용 가능한 설정을 정의하고 실행 시 선택하여 개발 및 프로덕션 설정을 전환할 수 있습니다. 이 기능은 워크플로우 이식성을 높이고 오류를 줄여 과학 연구 가속화에 기여합니다.
원문 보기 →
이더리움 MEV 봇인 JaredFromSubway가 가짜 암호화폐 거래 기회를 만들어 1,500만 달러 상당의 암호화폐를 도난당했습니다. 공격자는 봇이 유효한 거래로 인식하도록 설계된 가짜 풀과 토큰을 사용하여 봇이 공격자 통제 하의 계약에 토큰 승인을 하도록 속였습니다. 봇은 공격자가 WETH, USDC, USDT를 인출할 수 있도록 허용했으며, JaredFromSubway는 초기 현상금 제안에 응답이 없자 현상금을 두 배로 올렸습니다.
원문 보기 →
널리 사용되는 비디오 디코더인 FFmpeg에서 'PixelSmash'라는 새로운 취약점이 발견되었습니다. 이 취약점은 악의적인 비디오 파일을 통해 원격 코드 실행 또는 서비스 거부 공격을 유발할 수 있으며, Jellyfin, Kodi, OBS Studio 등 다양한 미디어 애플리케이션에 영향을 미칩니다. 이 문제는 MagicYUV 디코더의 힙 영역 초과 쓰기 오류로 인해 발생하며, 보안 강화를 위해 즉시 패치가 필요합니다.
원문 보기 →
Cloudflare는 Chrome, Edge, Firefox와 협력하여 봇과 사람을 구별하는 새로운 프로토콜인 Private Access Control Tokens(PACT)을 개발한다고 발표했습니다. PACT는 웹사이트가 합법적인 트래픽과 악의적인 트래픽을 구별하는 데 도움을 주며, 사용자 개인 정보 보호를 강화하면서도 봇 트래픽 증가에 대응할 수 있도록 설계되었습니다.
원문 보기 →