발행 글 (6362)

🔍
[2026 IPS 솔루션 리포트] 연결, 확장, 전문화... AI 열풍 속 진화하는 IPS 시장
보안뉴스 - SECURITY 2026. 6. 13. 00:24

로봇과 IoT 기기 등 새로운 네트워크 주체들의 증가에 따라 IPS와 IDS 시장은 AI 기술 도입으로 진화하고 있다. 성숙한 시장에서의 새로운 기회를 찾는 과정에서, 제로트러스트 기반의 보안 체계 구축과 클라우드 환경 대응이 중요하게 부각되고 있으며, 차별적 성능과 고객 지원 강화가 필수적이다.

원문 보기 →
ShinyHunters Target Universities in Oracle PeopleSoft Zero-Day Attack
Hackread - Cybersecurity News 2026. 6. 12. 23:06

ShinyHunters, a cybercrime group targeting universities using Oracle PeopleSoft software, has compromised over 100 organizations globally, with 68% of victims being educational institutions in the US. The attack exploited a zero-day flaw (CVE-2026-35273) to access and leak personal data of students and staff, including financial information. Researchers identified five staging IP addresses used by the hackers for malware storage.

원문 보기 →
Ransomware Payment Crypto Laundering Platform Taken Out by FBI and Europol
InfoSecurity Magazine 2026. 6. 12. 23:00

미국과 유럽 수사기관이 랜섬웨어 조직 등이 자금 세탁에 이용한 암호화폐 자금세탁 플랫폼 'AudiA6'를 적발하고 폐쇄했습니다. AudiA6는 2022년부터 2025년 사이에 최소 15개 랜섬웨어 조직 및 암호화폐 절도 범죄를 도와 3억 3600만 유로 상당의 자금을 세탁한 혐의를 받고 있습니다. 6월 10일 진행된 공조 작전을 통해 조지아에서 관리자 2명이 체포되었고, 25개 도메인과 30개 이상의 서버가 압수되었습니다.

원문 보기 →
GitHub to Update npm to Thwart Software Supply Chain Attacks
InfoSecurity Magazine 2026. 6. 12. 22:00

마이크로소프트 소유의 GitHub는 소프트웨어 공급망 공격을 방지하기 위해 2026년 7월부터 적용될 npm 패키지 매니저 신규 버전(v12)을 발표했습니다. npm v12에서는 설치 스크립트 자동 실행, 커스텀 Git URL 의존성, 외부 원격 URL을 통한 패키지 직접 참조 등 3가지 기본 설정이 차단되어 명시적 허용 방식으로 전환됩니다. 개발자들은 현재 npm 11.16.0 이상 버전으로 업그레이드해 경고를 수신하거나 'npm approve-scripts' 명령어로 사전에 로컬 허용 정책을 구성할 수 있습니다.

원문 보기 →
Google sues China-based scammers over Gemini AI abuse
Help Net Security 2026. 6. 12. 21:43

Google đã đệ đơn kiện Outsider Enterprise, một mạng lưới tội phạm mạng Trung Quốc, vì sử dụng công cụ AI như Gemini để xây dựng các trang web lừa đảo và cơ sở hạ tầng gian lận. Google cáo buộc nhóm này gây tổn thất cho hàng trăm nghìn nạn nhân với số tiền ước tính lên đến hàng triệu đô la và liên quan đến hơn 9.000 trang web giả mạo, 1 triệu URL giả mạo.

원문 보기 →
Researchers release details, PoC for exploited Check Point VPN flaw (CVE-2026-50751)
Help Net Security 2026. 6. 12. 21:14

WatchTowr 연구진은 Check Point의 Remote Access VPN과 Mobile Access에 존재하는 인증 우회 취약점(CVE-2026-50751)에 대한 기술 분석과 PoC를 공개했습니다. 이 취약점은 IKEv1 협상 중 사용자 ID 패키지로 인증 플래그를 조작할 수 있게 하는 것으로, 이를 통해 완전한 인증 우회가 가능합니다. Check Point는 이미 6월 8일 패치를 제공했으나, 공개 전 몇몇 조직이 타겟팅을 받았습니다.

원문 보기 →
Over 80% of Sports Organizations Targeted by Hackers in the Last Year
InfoSecurity Magazine 2026. 6. 12. 20:00

다크트레이스(Darktrace) 보고서에 따르면 지난 1년 동안 스포츠 구단, 경기장 등 스포츠 조직의 84%가 사이버 공격의 표적이 되었으며, 이 중 57%는 여러 차례 공격을 경험했습니다. 스포츠 조직은 공개된 행사 일정 때문에 랜섬웨어나 DDoS 공격을 통한 업무 방해 타깃이 되기 쉽습니다. 또한 신용카드 번호와 개인정보 등 팬들의 민감한 데이터를 다수 보유하고 있어 사이버 범죄자들의 주요 표적이 되고 있습니다.

원문 보기 →
CISA orders feds to patch actively exploited Ivanti flaw by Sunday
BleepingComputer 2026. 6. 12. 17:26

CISA가 Ivanti Sentry 앱에서 발견된 CVE-2026-10520 취약성에 대한 패치를 주문함으로써, Shadowserver는 이 취약성이 이미 공격자에게 사용되고 있음을 확인했습니다. Ivanti는 아직 이 취약성을 활발하게 이용하고 있는지 경고하지 않았습니다. CISA는 CVE-2026-10520이 공개적으로 노출된 시스템에 대한 주요 보안 문제이며, 이를 해결해야 함을 강조했습니다.

원문 보기 →
“인증 맹신 버려라”... ISMS-P 개편, 양자 보안 위협 속 차세대 생존법
보안뉴스 - SECURITY 2026. 6. 12. 16:34

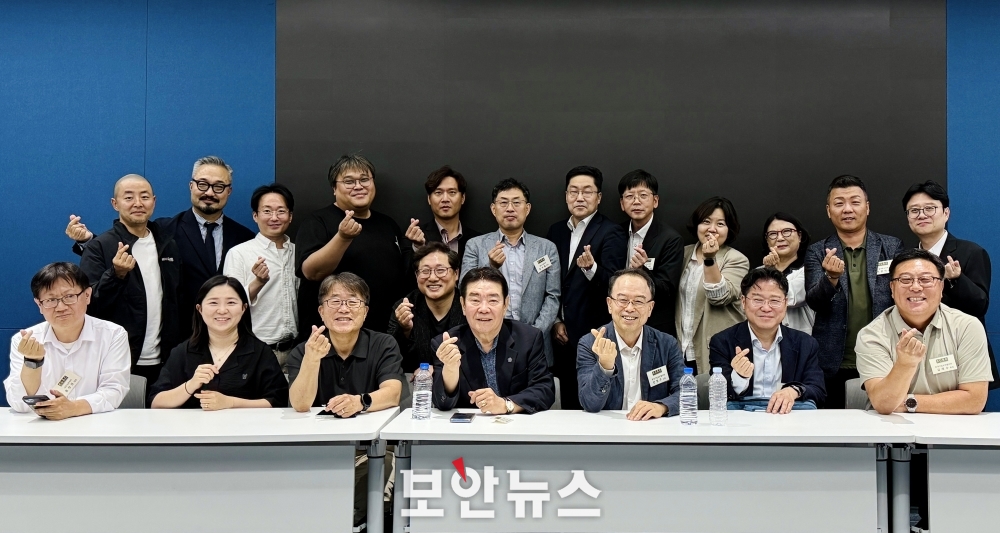
한국기업보안협의회가 개최한 '2026년 제3차 시큐리티 라운드 테이블'에서는 ISMS-P 제도의 한계와 양자 보안 기술을 활용한 차세대 보안 방안이 논의되었다. 홍성권 나인시큐리티 대표는 ISMS-P 인증제도의 실효성을 강조하며, 박유신 베이스스톤 대표는 제로트러스트 아키텍처의 한계와 양자 동적 키를 활용한 보안 방안을 제시했다.

원문 보기 →
더 젠틀맨 랜섬웨어, 478곳 해킹 주장…웜처럼 확산되는 RaaS 위협 심각
데일리시큐 - 전체기사 2026. 6. 12. 11:12

러시아어권 랜섬웨어 조직 더 젠틀맨(The Gentlemen)이 2026년 들어 가장 빠르게 성장한 RaaS 중 하나로 지목되었습니다. 이 조직은 478곳의 기업에서 공격을 받았으며, 데이터를 먼저 빼낸 후 암호화하는 방식으로 일련의 공격을 수행했습니다. 연구에 따르면, 이 조직은 내부망에서 스스로 확산할 수 있는 기능까지 개발했습니다. 더 젠틀맨은 제휴 공격자 지원에도 별도 채널을 운영하며, BYOD 기법 기반 도구를 제공했습니다. 피해 지역은 미국 외에도 태국, 영국 등으로 넓게 분포되었으며, 산업군은 20개 이상의 분야로 확인되었습니다.

원문 보기 →