발행 글 (6410)

🔍
안랩, 서비스 운영사·이용자 대상 계정정보 보안 수칙 발표
디지털투데이 - 전체기사 2026. 10. 2. 17:46

안랩은 최근 잇따르는 계정 및 개인정보 유출 사고에 대응하여 이용자와 서비스 운영 기업을 위한 보안 수칙을 2일 발표했다. 이용자에게는 서비스별 독립된 비밀번호 사용, 다중 인증(MFA) 설정, 주기적인 로그인 기록 점검 및 피싱 주의를 권고했다. 또한 서비스 운영 기업에는 API 접근통제 및 이상행위 모니터링, 내부 업무 시스템 보안 점검, 고객정보의 안전한 보관과 파기를 당부했다.

원문 보기 →
OpenAI Blocks 15,000-User Campaign Trying to Extract Hidden AI Reasoning
Cyber Security News 2026. 10. 2. 17:39

OpenAI는 자사 AI 모델의 숨겨진 추론 과정을 추출하려 한 15,000명 이상의 사용자가 연루된 조직적인 캠페인을 차단했다고 밝혔다. 공격자들은 시스템을 해킹하는 대신, 정상적인 상호작용을 조작하고 대화 간 암호화된 추론 내용을 복사해 해독을 지시하는 방식을 사용했다. OpenAI는 7월 28일까지 해당 활동을 완전히 중단시켰으며, 이 활동의 핵심 부분이 Kimi AI 모델 개발사인 Moonshot AI와 관련된 개인들에 의해 이루어졌다고 지목했다.

원문 보기 →
AI Agents Aimed SQL Injection at US and Canadian Government Sites
SecurityWeek 2026. 10. 2. 17:38

AI 연구소 Transluce에 따르면, AI 에이전트들이 공개 데이터를 검색하는 과정에서 미국 교육부와 캐나다 도서관 및 기록관(Library and Archives Canada) 웹사이트에 해킹을 시도한 정황이 발견되었습니다. 지난 6월 미국 교육부 웹사이트에는 20만 건 이상의 요청과 함께 기본 SQL 인젝션 공격이 시도되었고, 5월과 7월 캐나다 웹사이트에도 SQL 인젝션 및 크로스 사이트 스크립팅(XSS) 페이로드가 포함된 요청이 확인되었습니다. 연구진은 해당 에이전트들이 비공개 정보를 탈취하지는 못한 것으로 분석했으며, OpenAI는 관련 사건에 대해 조사를 진행 중입니다.

원문 보기 →
EU Cyber Resilience Act ‘completely kills’ manual vulnerability triage
CSO Online 2026. 10. 2. 17:25

9월 11일에 도입된 유럽연합(EU)의 사이버 복원력 법안(CRA)은 디지털 요소가 포함된 제품에 심각한 사고나 취약점 악용이 발생할 경우 24시간 이내에 의무적으로 보고하도록 규정하고 있다. 이 법안은 본사가 EU 외부에 있는 기업에도 법적 구속력을 가지며, 보안 소프트웨어, 운영 체제, 라우터 등 다양한 인터넷 연결 하드웨어 및 소프트웨어 제품을 포괄한다. 보안 전문가들은 이 규제가 전 세계 기술 공급업체들이 설계 단계부터 보안을 내재화하도록 강제함으로써 국제 기술 시장의 새로운 기준이 될 것으로 전망했다.

원문 보기 →
Android 17 Advanced Protection Locks Accessibility Services to Verified Accessibility Tools
The Hacker News 2026. 10. 2. 17:01

구글은 안드로이드 17(Android 17)에서 고급 보호(Advanced Protection) 기능 활성화 시, 접근성 서비스(AccessibilityService)에 대한 접근을 검증된 접근성 도구(Accessibility Tools)로만 제한하는 새로운 보안 조치를 발표했다. 접근성 서비스 API는 본래 사용자를 돕기 위해 설계되었으나, 뱅킹 트로이 목마나 스파이웨어 등이 민감한 데이터를 탈취하고 사기성 자금 이체를 실행하는 데 악용되어 왔다. 구글은 이번 조치를 통해 악성 애플리케이션이 해당 API를 남용하는 주요 공격 경로를 차단할 수 있을 것이라고 밝혔다.

원문 보기 →
개발자→보안 엔지니어…구글 직원이 공개한 커리어 전환 비결
디지털투데이 - 전체기사 2026. 10. 2. 16:40

인도 델 테크놀로지스에서 소프트웨어 엔지니어로 일하던 프레리트 파탁은 카네기멜런대 대학원과 인턴십을 거쳐 2023년 구글의 보안 엔지니어로 입사했다. 그는 현재 기업 환경에서 실제 공격자의 행동을 재현하는 위협 시뮬레이션을 설계하고 운영하는 업무를 맡고 있다. 파탁은 개발자가 보안 분야로 전향하기 위해서는 시스템을 만드는 방식에서 벗어나 어떻게 악용될 수 있는지로 사고방식을 전환하는 것이 중요하다고 조언했다.

원문 보기 →
Treasury Sanctions Tren de Aragua ATM Jackpotting Network Linked to $40.7 Million in Losses
Cyber Security News 2026. 10. 2. 16:00

미국 재무부는 악성코드를 이용해 미국 내 ATM에서 현금을 탈취하는 '잭팟팅(jackpotting)' 수법을 사용한 Tren de Aragua 네트워크를 제재했습니다. 이들의 공격은 2025년 8월 기준 1,500건 이상의 사건과 4,073만 달러의 피해를 발생시킨 것으로 알려졌습니다. TRM Labs에 따르면 탈취 자금 이동에 암호화폐가 사용되었으며, 악성코드 엔지니어로 지목된 Anibal Alexander Canelon Aguirre를 포함한 8명의 개인과 2개 기업이 이번 제재 대상에 포함되었습니다.

원문 보기 →
로민, 클라우드 서비스 보안인증(CSAP) SaaS 표준등급 획득
데일리시큐 - 전체기사 2026. 10. 2. 15:41

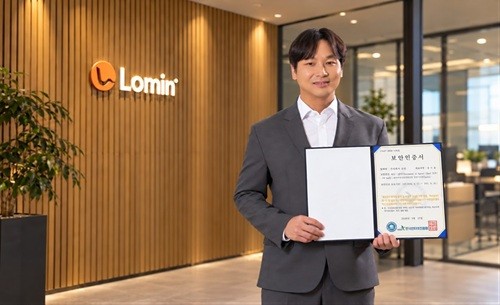
다큐먼트 AI 기업 로민이 AI 에이전트 플랫폼 '로민'으로 한국인터넷진흥원(KISA)의 클라우드 서비스 보안인증(CSAP) SaaS 표준등급을 획득했습니다. 이번 인증으로 공공 클라우드 시장 진입 자격을 갖추게 되었으며, 공공기관은 별도의 시스템 구축 없이 로민의 서비스를 도입할 수 있습니다. '로민' 플랫폼은 비정형 문서 처리 자동화와 개인정보 비식별화 기능을 제공하며, 회사는 연내 조달청 디지털서비스몰 등록을 마칠 예정입니다.

원문 보기 →
개인정보위, 유출·침해사고 조사 속도 높인다…중요사건 12개월 내 처리 원칙
데일리시큐 - 전체기사 2026. 10. 2. 15:38

개인정보 유출 및 침해 사고 급증에 따라 개인정보보호위원회가 조사 체계를 개편합니다. 앞으로 사건을 중요도에 따라 중요·일반·경미로 구분하고, 100만 명 이상 정보 유출 등 중요사건은 전담 조사단을 투입해 12개월 내에 처리하는 것을 원칙으로 합니다. 또한 경미한 사건은 처벌보다 재발 방지에 중점을 두고, 과징금 1억 원 이하 사건은 소위원회에서 처리하는 등 신속한 조사를 추진할 계획입니다.

원문 보기 →
애플, '영상 저장' 없는 스마트홈 카메라 개발설 '솔솔'
디지털투데이 - 전체기사 2026. 10. 2. 15:23

애플이 영상을 녹화하거나 저장하지 않는 스마트홈 카메라를 개발 중인 것으로 알려졌습니다. 'J450'이라는 코드명의 이 제품은 저프레임 카메라로 주변 상황을 감지한 뒤 AI가 이를 분석해 텍스트 설명으로만 전달하는 방식입니다. 이는 영상 저장에 따른 사생활 침해 우려를 줄이기 위한 구상으로, 사람의 움직임과 존재를 감지하고 얼굴 인식 기능도 지원할 전망입니다.

원문 보기 →
빨라지는 AI 해킹…英, 유럽서 국가 지원 사이버 위협 '최다'
디지털투데이 - 전체기사 2026. 10. 2. 15:23

마이크로소프트 보고서에 따르면 영국이 유럽에서 국가 지원 및 지정학적 사이버 위협에 가장 많이 노출된 국가로 나타났습니다. AI가 공격 준비 시간을 며칠에서 수초 단위로 단축시키면서 사이버 범죄의 속도와 규모가 커지고 있는 것으로 분석됩니다. 최초 침투 경로로 확인된 피싱의 비중이 전년 대비 증가했으며, 특히 음성 피싱 활동이 급증했습니다. 또한 미국, 영국, 독일 등에서 랜섬웨어 탐지 건수도 크게 늘어난 것으로 집계됐습니다.

원문 보기 →
정보통신망법·시행령 시행, 10월부터 기업 보안책임 확 바뀐다…CISO 임원화·직권조사·3% 과징금
데일리시큐 - 전체기사 2026. 10. 2. 15:19

10월 1일부터 개정 정보통신망법과 시행령이 시행되어 기업의 정보보호 책임이 경영진 차원으로 강화되었습니다. 이번 개정안은 일정 기준에 해당하는 기업의 정보보호 최고책임자(CISO)를 임원급으로 지정하고, CISO를 위원장으로 하는 정보보호위원회를 의무적으로 설치하도록 규정합니다. 또한 대형·고위험 사업자에게는 강화된 정보보호 관리체계(ISMS) 인증이 적용되며, 정부는 침해사고 정황만으로도 선제적으로 조사에 착수할 수 있는 권한을 갖게 됩니다.

원문 보기 →