발행 글 (6435)

🔍
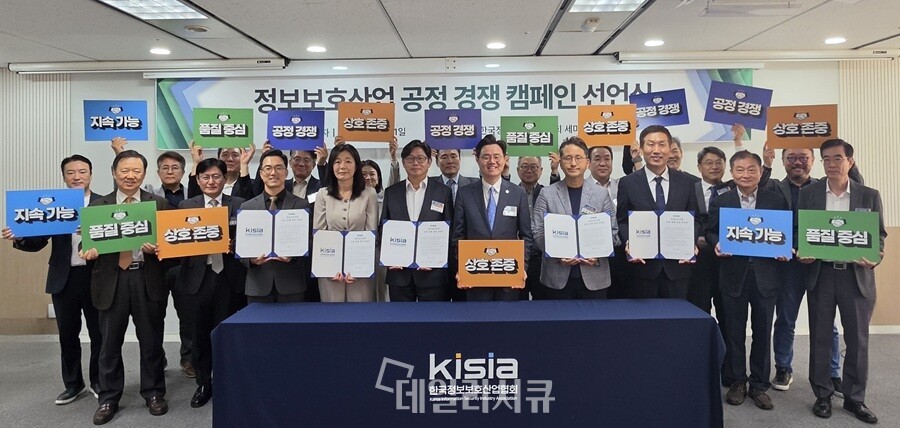
한국정보보호산업협회, 정보보호산업 공정경쟁 캠페인 선언식 개최
데일리시큐 - 전체기사 2026. 10. 1. 14:15

한국정보보호산업협회(KISIA)는 1일 국내 정보보호기업들과 함께 기술력과 서비스 품질 중심의 건전한 산업 문화 확산을 위한 '정보보호산업 공정경쟁 캠페인 선언식'을 개최했다. 참여기업들은 가격 중심의 경쟁을 지양하고 공정한 거래질서 준수와 불합리한 관행 개선 등을 다짐하는 실천 선언문을 낭독했다. KISIA는 향후 캠페인 참여기업을 확대하고 SNS 릴레이 캠페인 등 후속 활동을 이어갈 계획이다.

원문 보기 →
MetaMask Security Incident Prompts Exit of Affected Ethereum Validators
The Hacker News 2026. 10. 1. 14:10

메타마스크(MetaMask)는 자사 인프라 일부에 영향을 미치는 지속적인 보안 사고에 대응하고 있다고 목요일에 발표했습니다. 현재 메타마스크 지갑에 대한 직접적인 위협은 확인되지 않았으나, 예방 조치로 비수탁형 스테이킹 운영 내에서 영향을 받는 검증자(validator)들을 선제적으로 종료하고 있습니다. 이와 관련해 리도(Lido)는 메타마스크가 리도 프로토콜 내 이더리움(ETH) 검증자를 종료하는 절차를 시작했으며, 해당 작업은 2026년 10월 7일까지 완료될 예정이라고 밝혔습니다.

원문 보기 →
금융권 AI 혁신의 선결 조건, 보안 역량 재정립 방법은 – 바이라인네트워크
바이라인네트워크 2026. 10. 1. 14:08

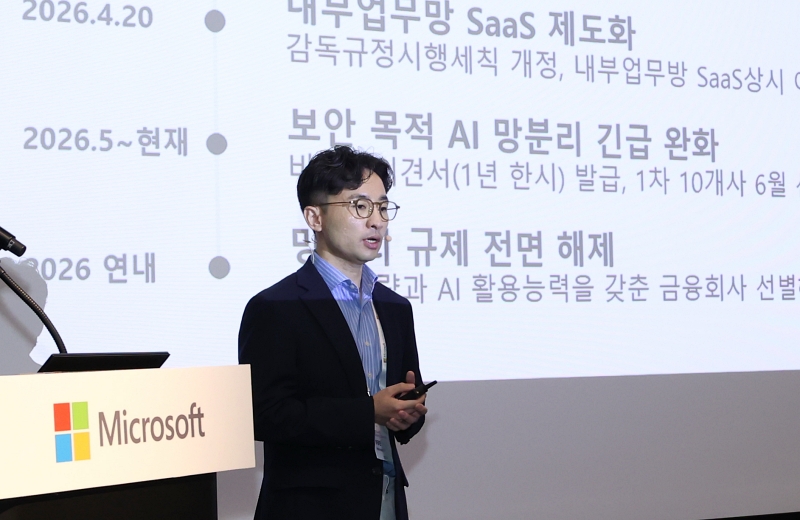
정부의 금융권 망분리 규제 완화로 금융사들의 AI 및 SaaS 활용이 확대될 전망이다. 장광운 한국마이크로소프트 보안전략고문은 망분리 완화가 금융사의 디지털 경쟁력 강화에 중요하며, 제로 트러스트 기반의 보안 역량과 AI 거버넌스 구축이 필수적이라고 강조했다. 또한, 관리되지 않는 '섀도우 AI'로 인한 보안 사고를 막기 위해 AI 에이전트의 수명 주기와 접근 권한을 철저히 통제해야 한다고 덧붙였다.

원문 보기 →
오픈AI, 보호된 추론 추출 시도 차단…문샷AI 연계 정황 제시
디지털투데이 - 전체기사 2026. 10. 1. 14:05

오픈AI는 자사 AI 모델의 비공개 추론 정보를 무단으로 추출하려는 대규모 시도를 적발해 차단했다. 회사는 이 활동의 핵심 집단이 중국 AI 스타트업 문샷AI 관련 인물들과 연결된 것으로 판단했으며, 이를 경쟁사의 보호된 기능을 무단 복제하는 '적대적 증류' 행위로 규정했다. 공격자들은 전통적인 해킹 대신 모델 상호작용을 악용해 추론을 재현하려 했으며, 이에 오픈AI는 관련 경로를 차단하고 모니터링 체계를 강화했다.

원문 보기 →
The vulnerabilities AI finds are the ones attackers want
Help Net Security 2026. 10. 1. 14:00

Google Threat Intelligence Group(GTIG)의 연구에 따르면, 2026년 1월부터 8월까지 악용된 취약점은 141개로 2025년 전체 수치인 127개를 넘어섰으며 월간 취약점 공개 건수도 두 배로 증가했습니다. 특히 AI가 발견한 취약점의 절반이 원격 코드 실행(RCE)으로 이어지는 등 다른 방식으로 발견된 취약점보다 더 심각한 위험을 초래하는 것으로 나타났습니다. 일례로 Hacktron AI 연구 에이전트가 발견한 BeyondTrust의 취약점(CVE-2026-1731)은 공개된 지 4일 만에 공격자들에 의해 악용되었습니다.

원문 보기 →
NHN두레이, 개인정보 보호·활용 기술 대상 수상… 안전한 AI 기반 협업 환경 입증
전자신문 - 속보 2026. 10. 1. 13:55

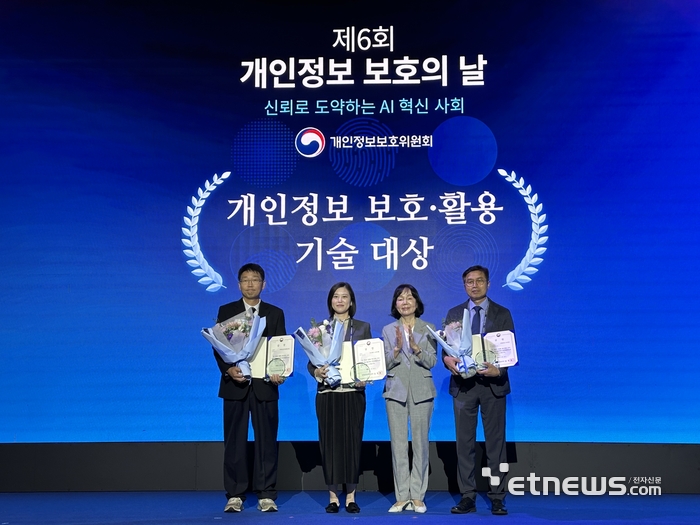
NHN두레이는 올해 신설된 '2026 개인정보 보호·활용 기술 대상'에서 개인정보보호위원회 위원장상을 수상했다고 1일 밝혔다. 자사의 AI 협업 도구 '두레이'에 설계 단계부터 개인정보 보호를 내재화한 '3계층 보호 아키텍처'를 적용한 점이 높은 평가를 받았다. 또한 고객 데이터를 학습하거나 저장하지 않고 데이터 유출 방지(DLP) 가드레일로 민감정보 유입을 차단해 안전한 AI 활용 기반을 마련한 점도 주요 수상 요인으로 작용했다.

원문 보기 →
KISIA, 정보보호산업 공정경쟁 캠페인 선언…“기술·품질·신뢰로 경쟁”
데이터넷 - 전체기사 2026. 10. 1. 13:50

한국정보보호산업협회(KISIA)는 1일 국내 정보보호기업들과 함께 '정보보호산업 공정경쟁 캠페인 선언식'을 개최했다. 참여 기업들은 가격 중심의 과도한 경쟁에서 벗어나 기술력과 서비스 품질, 고객 신뢰를 바탕으로 경쟁하며 공정한 거래질서를 준수할 것을 다짐했다. KISIA는 향후 캠페인 참여 기업을 확대하고 SNS 릴레이 캠페인 등 후속 활동을 통해 건강한 산업 문화를 전반으로 확산시킬 계획이다.

원문 보기 →
CopyEscape Docker Flaw Lets Malicious Containers Overwrite Host Files and Gain Root Access
Cyber Security News 2026. 10. 1. 13:36

'CopyEscape'로 명명된 도커(Docker) 취약점(CVE-2026-17106)은 악성 컨테이너가 'docker cp' 대상 경로 외부에 파일을 기록하여 코드 실행 및 루트 권한 탈취를 가능하게 합니다. Imperva에 따르면, 이 취약점은 아카이브 생성 과정의 경쟁 상태(race condition)와 취약한 추출 루틴이 결합되어 발생하며, 공격자가 심볼릭 링크를 조작해 호스트 파일 시스템의 임의 위치에 파일을 덮어쓸 수 있습니다. 이로 인해 셸 시작 파일이나 SSH 구성 파일 등이 변조될 수 있으며, Imperva는 개념 증명(PoC)을 통해 '/usr/bin/runc'를 공격자 제어 스크립트로 교체하는 데 성공했습니다.

원문 보기 →
Citrix NetScaler Post-Exploitation Payload Creates Superuser, Maps Web Shell to CSS-Like URLs
The Hacker News 2026. 10. 1. 13:35

위협 행위자들이 Citrix NetScaler ADC 및 NetScaler Gateway의 심각한 사전 인증 명령 주입 취약점(CVE-2026-88771)을 악용하여 웹 셸을 배포하고 구성 데이터를 탈취하려는 정황이 포착되었습니다. LevelBlue의 THOR 팀에 따르면, 공격자들은 'pitboss' 및 'NSPPE' 문자열이 포함된 인증 데이터를 사용했으며 외부 서버에서 추가 페이로드를 가져오기 위해 curl 또는 wget을 실행했습니다. 두 번째 단계 페이로드에는 리버스 셸을 설정하는 파이썬 스크립트와 'sec_monitor'라는 슈퍼유저 계정을 생성하고 구성 데이터를 유출하는 펄 스크립트가 포함되어 있습니다.

원문 보기 →
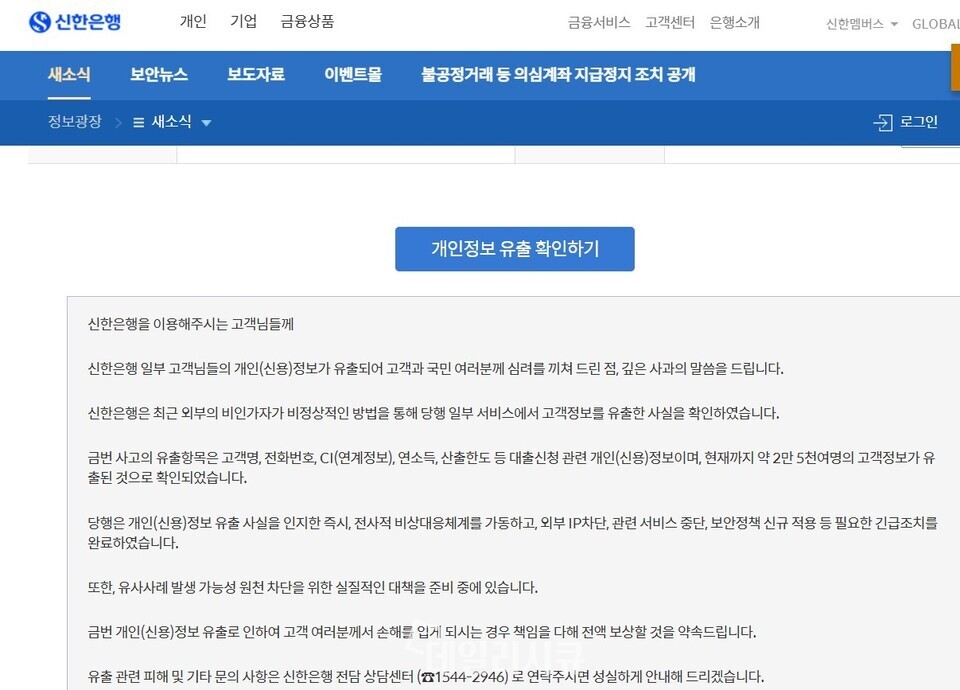
신한은행 인증 우회로 2만5천여 명 정보유출 확인…슈퍼SOL·땡겨요와는 무관
데일리시큐 - 전체기사 2026. 10. 1. 13:35

신한은행에서 외부 인증을 우회하는 비정상적인 접근으로 인해 약 2만5천여 명의 고객 개인·신용정보가 유출되는 사고가 발생했다. 유출된 정보에는 고객명, 전화번호, 연소득 등 대출신청 관련 정보와 일부 주민등록번호 및 CI가 포함되었으며, 은행 측은 이번 사고가 슈퍼SOL이나 땡겨요 서비스와는 무관하다고 밝혔다. 신한은행은 관련 서비스 중단 및 외부 IP 차단 등 긴급조치를 완료하고 피해 발생 시 전액 보상하겠다는 방침을 밝혔으며, 현재 금융당국이 현장조사를 진행 중이다.

원문 보기 →
Employment scam victims tripled at financial firms in 21 countries
Help Net Security 2026. 10. 1. 13:30

지난 12개월 동안 21개국의 370개 이상 금융 기관에서 취업 사기 피해자가 258% 증가하며 다른 모든 사기 유형의 증가율을 앞질렀습니다. 사기 탐지 업체인 BioCatch의 데이터에 따르면, 현재 사기 세션의 90%가 모바일 기기에서 시작되며 투자 사기의 평균 피해액이 6,600달러로 가장 높았습니다. 연구원들은 로그인 시 활성화된 통화, 원격 액세스 소프트웨어 설치, 계좌 번호를 세 자리씩 끊어 입력하는 패턴 등을 사기를 의심할 수 있는 주요 경고 신호로 제시했습니다.

원문 보기 →
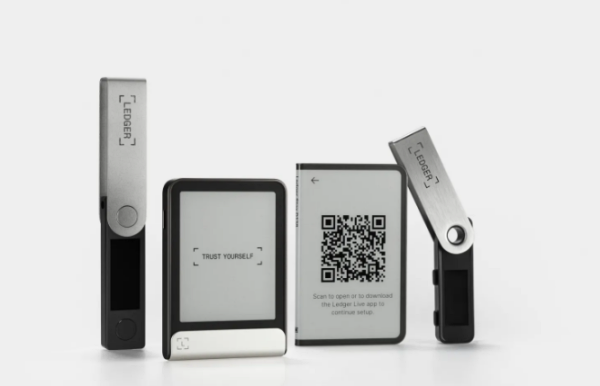
비싸면 더 안전할까?…2026년 암호화폐 하드웨어 지갑 비교
디지털투데이 - 전체기사 2026. 10. 1. 13:30

암호화폐 하드웨어 지갑은 개인 키를 외부 환경과 분리해 악성코드 감염 위험을 낮추지만, 기기별로 보안성, 연결 방식, 복구 옵션 등에 차이가 있어 신중한 선택이 요구된다. 렛저, 트레저, 세이프팔 등 주요 제조사들은 터치스크린, 오픈소스 소프트웨어, QR코드 및 NFC 연결 등 다양한 형태의 제품을 제공하고 있다. 한편 지난 7월 코인카이트의 콜드카드 펌웨어에서 지갑 키 생성 취약점이 발견되어 약 1789BTC가 탈취되는 보안 사고가 발생한 바 있으며, 이에 따라 펌웨어 업데이트와 안전한 키 관리의 중요성이 강조되고 있다.

원문 보기 →