미국 CISA가 실제 공격에 악용된 증거를 바탕으로 신규 취약점 1개를 '알려진 악용 취약점(KEV)' 카탈로그에 추가했습니다. 해당 취약점은 다수의 Apple 제품에 영향을 미치는 경계 외 쓰기(Out-of-Bounds Write) 취약점인 CVE-2026-86950입니다. CISA는 '구속력 있는 운영 지침(BOD) 26-04'가 연방 기관에 적용된다고 언급하며, 모든 조직이 KEV 카탈로그의 취약점 해결을 우선시할 것을 권장했습니다.
원문 보기 →
37세 베트남 국적의 Trung Nguyen Van이 한 피해자로부터 1,600만 달러 규모의 암호화폐를 가로챈 '돼지 도살(pig butchering)' 사기 사건에 연루되어 자금 세탁 혐의로 기소되었습니다. 피해자는 'Triangle'이라는 가짜 투자 플랫폼에 속아 2024년 6월부터 8월 사이에 자금을 이체했으며, 해당 자금은 피고인의 개인 지갑으로 빼돌려졌습니다. 법원 문서에 따르면 그의 암호화폐 지갑은 2018년 2월부터 2024년 12월까지 사기 관련 자금을 포함해 총 5,300만 달러 이상을 수신한 것으로 드러났습니다.
원문 보기 →
IBM의 X-Force Red 팀을 이끌었던 크리스 톰슨(Chris Thompson)과 숀 존스(Shawn Jones)가 700만 달러의 프리시드 투자를 받아 공격형 사이버 보안 스타트업인 리모트쓰렛(RemoteThreat)을 출범시켰다. 이 회사의 플랫폼은 AI를 활용해 공격적인 사이버 작전을 계획, 실행 및 조정하며, 방어자와 정부 기관이 국가 지원 해커 수준의 공격을 시뮬레이션할 수 있도록 지원한다. 오용 가능성을 방지하기 위해 해당 플랫폼에 대한 접근은 검증된 기업 및 국방 계약업체로 제한된다.
원문 보기 →한 십대 해커가 마이크로소프트의 Titan 분석 서비스에서 인증 결함을 발견했습니다. 해당 서비스의 메타데이터는 추정치 17.3…을 나타냈습니다.
원문 보기 →최신 메시징 앱의 기기 연결 기능을 악용하여 WhatsApp 및 Signal 계정을 도청하는 사례가 발생하고 있습니다. Netzpoltik에 따르면, 독일 세관(Germany’s Customs Office)은 기기에 대한 물리적 접근, 피싱을 통한 인증 코드 가로채기, 또는 전화 감시를 통한 SMS 탈취를 통해 용의자의 계정에 경찰 컴퓨터를 연결하여 암호화 해제 없이 메시지를 확인하고 있습니다. 이러한 방식은 사용자 동의 절차를 거쳐야 하므로, 사용자가 알 수 없는 새 기기 연결을 인지할 수 있도록 연결된 기기 목록을 표시하는 기능이 요구됩니다.
원문 보기 →
애플(Apple)은 악의적인 파일을 처리할 때 공격자가 코드를 실행할 수 있게 하는 CoreGraphics 프레임워크의 취약점(CVE-2026-86950)을 수정하는 업데이트를 출시했습니다. 애플에 따르면 이 취약점은 iOS 27 이전 버전을 사용하는 아이폰 사용자를 겨냥한 고도로 표적화된 공격에 악용되었을 가능성이 있습니다. 해당 보안 패치는 iOS 및 iPadOS 26.7.1, macOS Sequoia 15.8.1, macOS Tahoe 26.7.1 버전에 포함되어 제공됩니다.
원문 보기 →
쿠버네티스 오퍼레이터는 자동화를 위해 높은 권한의 서비스 계정을 사용하므로 심각한 보안 약점이 될 수 있습니다. 개발자들이 배포 편의를 위해 부여하는 광범위한 역할 기반 접근 제어(RBAC) 권한은 신뢰하는 구성 요소를 의도치 않은 백도어로 만들 수 있습니다. 이 문제를 해결하기 위해 LLM 기반 오픈소스 분석 엔진 'OperTraitor'가 공개되었습니다. OperTraitor는 오퍼레이터의 실제 권한과 문서화된 기능을 비교하여 위험 점수를 생성하고, 방어자가 악용되기 전에 서비스 계정의 권한을 축소하도록 돕습니다.
원문 보기 →
Cisco Talos Incident Response(Talos IR)는 경영진과 같은 고가치 표적을 노리는 정교한 공격에 대응하기 위해 'Executive Threat Detection(ETD)' 서비스를 출시했다. 이 서비스는 최대 10명의 주요 인사를 보호하며, 매월 맞춤형 위협 헌팅 및 관련 보고서를 제공한다. 자동화된 도구와 달리 Talos IR 전문가들로 구성된 전담 팀이 주도하여, 기존 전사적 보안 조치에서 놓치기 쉬운 은밀하고 장기적인 위협을 탐지하고 차단한다.
원문 보기 →
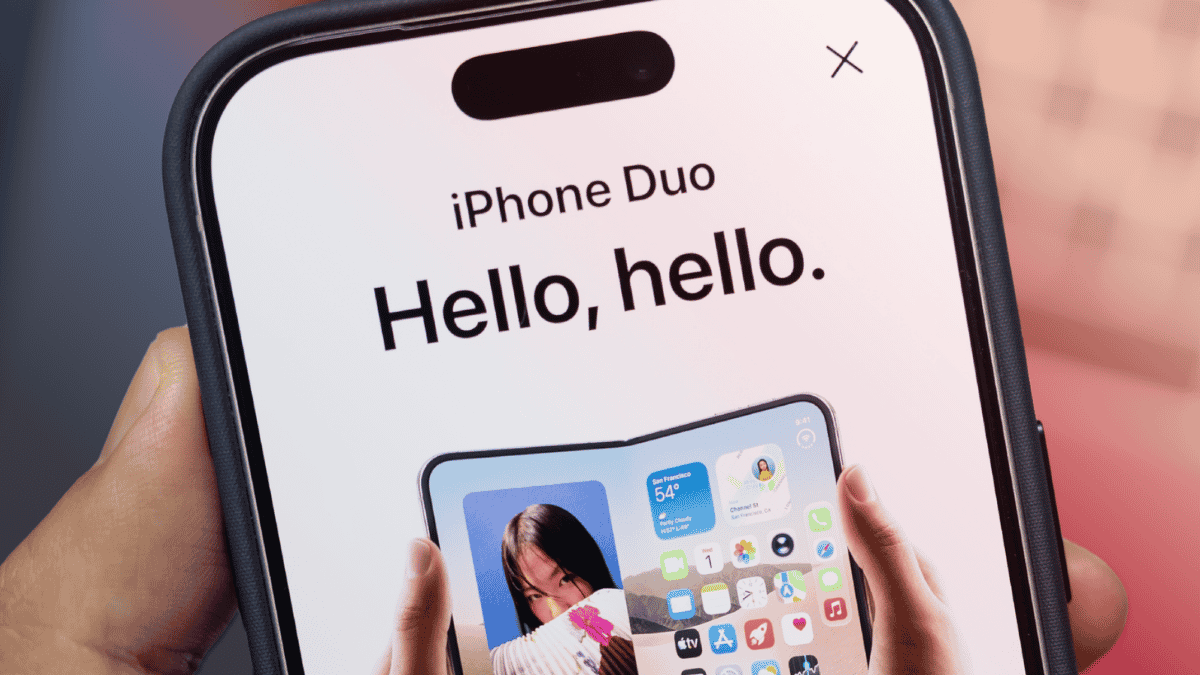
애플의 첫 폴더블 아이폰 발표 이후, 500달러 바우처를 미끼로 내세운 가짜 '아이폰 듀오(iPhone Duo)' 사전 예약 페이지가 등장했습니다. 이 위조 페이지는 방문자가 접속하기만 해도 유출된 '다크스워드(DarkSword)' 익스플로잇 체인을 실행하여 취약한 아이폰 해킹을 시도합니다. 공격이 성공할 경우, 기기에 저장된 자격 증명, 암호화폐 지갑 데이터 및 메모를 탈취하기 위한 페이로드가 작동합니다.
원문 보기 →
일본 도쿄 지역의 주요 철도 운영사인 도쿄 메트로(Tokyo Metro)와 게이오(Keio)가 각각 사이버 공격을 받았으나 여객 운행에는 영향을 미치지 않았다고 밝혔습니다. 9월 27일 도쿄 메트로는 Metpo 로열티 프로그램에 가입된 승객 5만 9천 명의 이메일 주소가 무단 접근에 노출되었다고 발표했으며, 게이오 코퍼레이션(Keio Corporation)은 9월 26일 랜섬웨어 공격을 받아 일부 그룹사의 판매 시스템에 장애가 발생했다고 공개했습니다. 이와 비슷한 시기인 9월 25일, 렌터카 업체 타임즈 카(Times Car) 역시 웹사이트 무단 접근으로 인해 전현직 회원들의 이름, 주소, 운전면허증 정보 등 개인정보가 유출되는 사고를 겪었습니다.
원문 보기 →
관리형 파일 전송(MFT) 제공업체 Kiteworks는 연방 정보 당국으로부터 잠재적 위협에 대한 정보를 받은 후 고객에게 시스템을 일시적으로 중단하라고 권고했습니다. 이 예방 조치는 9월 25일 9시간 동안 진행되었으며, 확인된 침해 사고는 보고되지 않았습니다. Kiteworks는 9월 27일 업데이트를 통해 고객들이 시스템을 다시 온라인으로 전환할 수 있다고 밝혔습니다.
원문 보기 →
404 미디어의 보도에 따르면, 마이크로소프트 코파일럿 사용자의 사진, 편집 요청, AI 생성 결과물을 인간 계약직 작업자들이 검토하고 있는 것으로 밝혀졌습니다. 검토자들은 검열되지 않은 원본 사진을 보게 되며, 일부 요청에는 아동을 포함한 성적인 내용이나 비동의적인 편집이 포함되어 있습니다. 이 작업자들의 임무는 부적절한 콘텐츠를 신고하는 것이 아니라, AI가 지시를 제대로 따랐는지 등 이미지 결과물의 기술적 품질을 평가하는 것입니다. 마이크로소프트는 사용자가 AI 훈련을 위한 데이터 사용을 거부할 수는 있지만, 특정 인간 검토에서는 제외되지 않을 수 있다고 밝혔습니다.
원문 보기 →