발행 글 (22283)

🔍
Fake Microsoft Security Scan Tells You to Remove Antivirus—Then Scammers Ask for Remote Access
Cyber Security News 2026. 8. 25. 23:11

사이버보안 뉴스에 따르면, Malwarebytes 보고서에서 관련 사이트가 동일한 서버에 호스팅된 것으로 확인되었고, 이들은 가짜 마이크로소프트 보안 스캔을 통해 사용자의 안티바이러스 소프트웨어를 제거하도록 유도합니다. 해당 페이지는 브라우저 정보를 수집하여 맞춤형으로 보이게 하되, 실제 컴퓨터의 깊은 부분을 검사할 수 없음을 알면서도 고정된 경고와 낮은 점수를 사용하여 신뢰를 얻습니다. 사기꾼은 사용자가 원격 접근 권한이나 은행 계좌 정보를 제공하도록 설득한 후 이 데이터를 텔레그램 봇 API 를 통해 전송합니다.

원문 보기 →
AliExpress Uses WebAudio API and Zero-Gain Audio Graphs for Silent Device Fingerprinting
Cyber Security News 2026. 8. 25. 23:07

AliExpress 홈페이지는 브라우저에 숨겨진 WebAudio 처리 그래프를 구축하여 침략적인 기기 지문 식별 시스템을 작동시키면서, 연결된 헤드폰의 블루투스 멀티포인트 오디오 스위칭을 방해하는 예상치 못한 부작용을 발생시킴. 보안 연구자 Laserphile 은 Firefox 나 Chrome 에서 AliExpress 홈페이지를 열면 오디오 재생이 갑자기 중단됨을 발견했으며, 브라우저 탭이나 시스템 음향을 끄는 것은 문제 해결에 도움이 되지 않았음. 연구자는 두 개의 AudioContext 인스턴스를 생성하고 시스템의 오디오 디스터니션으로 연결되지만 가청 소리가 없는 상태로 유지하는 것을 감지했고, 이 활동은 anti-fraud 및 봇 탐지 도구인 collina.js 와 fireyejs.js 스크립트와 연관되어 있음.

원문 보기 →
한양대 ERICA, 코트디부아르 직업기술교육 교사 역량 강화
전자신문 - 속보 2026. 8. 25. 23:06

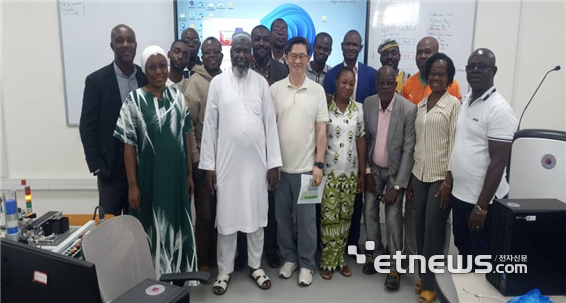
한양대학교 ERICA 산학협력단은 지난달 31일 코트디부아르 아비장 코코디에 있는 국립직업기술교육원 (IPNETP) 에서 현지 교사 연수 수료식을 열고 기념 촬영했다. 이번 연수는 정보통신기술 (ICT) 기반 교수역량 강화 사업의 일환으로, ICT 활용 역량 및 TVET 4 개 공과 전공 등을 마친 총 78 명의 교사가 수료증을 받았다.

원문 보기 →
Microsoft PowerToys adds Alt+Tab-style switching for an app's windows
BleepingComputer 2026. 8. 25. 22:51

Microsoft는 Windows PowerToys 도구집에 현재 선택된 앱의 창 사이를 빠르게 전환할 수 있는 'Window Hopper' 유틸리티를 추가했습니다. 이 기능은 Alt + Tab과 유사하지만, 활성화된 단축키로 해당 앱 내의 여러 창을 순환하며 다른 데스크톱 요소는 건너뛰게 합니다. 새 버전인 0.101.2362.0에는 Command Palette 컴팩트 모드, 다중 디스플레이 밝기 조정 지원 및 Shortcut Guide 윈도우 키 활성화 등 추가 기능이 포함되어 있습니다.

원문 보기 →
Citrix UniconOS dual boot turns Windows endpoints into their own recovery device
Help Net Security 2026. 8. 25. 22:19

Citrix는 Citrix UniconOS 릴리스 7 2607 버전으로 출시된 'dual boot' 기능을 통해 Windows 엔드포인트를 자체 복구 장치로 전환할 수 있는 새로운 내구성 기능을 발표했습니다. 이 기술은 보안 부팅과 분리된 파티션을 사용하여 Windows 파일 시스템에 독립적인 하드화된 Citrix UniconOS 환경을 배치하며, Windows 가 손상되거나 사용 불가능해졌을 때 사용자가 별도의 하드웨어 없이 몇 분 만에 애플리케이션으로 재접속할 수 있게 합니다.

원문 보기 →
[BEYOND DGIST] 세상을 바꾸는 기술 창업, 차세대 '유니콘' 향해 뛴다 〈2〉어퍼바운드
전자신문 - 속보 2026. 8. 25. 22:15

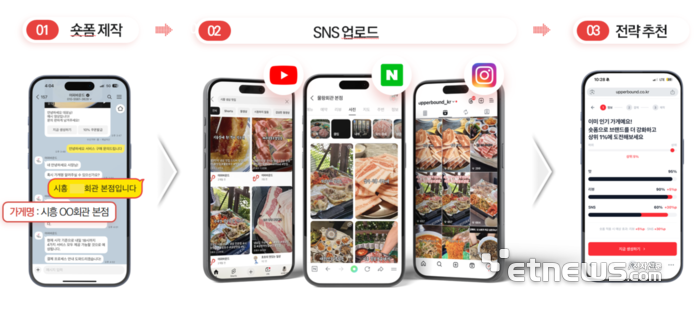
대구경북과학기술원(DGIST) 컴퓨터공학 트랙 출신 장현영 대표와 전민수 CTO가 창업한 '어퍼바운드'는 디퓨전(LLM)-기반의 자동화된 숏폼 제작 솔루션을 통해 외식업 소상공인의 마케팅 부담을 줄이고 있다. 이 회사는 점주가 상호명만 입력하면 AI 엔진이 공개된 웹 데이터를 분석해 30 분 안에 영상 생성부터 후처리까지 완전 자동으로 완료하는 기술을 보유하고 있으며, DGIST 의 UGRP 프로젝트와 D-Tech Program 을 통한 창업 자금 및 액셀러레이팅 지원을 받아 성장했다. 현재 전국 유료 고객 2000 개 업체를 유치한 어퍼바운드는 K-해커톤 대상과 과학기술정보통신부 장관상 등 수상 실적을 거두었으며, 향후 2027 년 상반기 투자 유치를 목표로 영상 제작부터 광고 집행까지의 완전 자동화 마케팅 솔루션으로 고도화를 계획하고 있다.

원문 보기 →
ClickFix Campaigns Deploy PavinLoader With Blockchain-Based C2 and Amatera Stealer
Cyber Security News 2026. 8. 25. 22:12

ClickFix 캠페인은 가짜 CAPTCHA, 악성 게임 설치 파일 및 소프트웨어 다운로드를 통해 PavinLoader 로더를 배포하고 Windows 감염을 유발합니다. 이 공격은 사용자의 명령 실행 요청에 기반한 사회 공학을 활용하며, RenPy 게임 캠페인에서는 Amatera Stealer 를 포함하는 페이로드로 전달됩니다. PavinLoader 는 Ethereum 스마트 계약을 통한 C2 서버 주소를 검색하여 분석 회피 및 다양한 악성 코드를 유연하게 교체할 수 있는 구조를 가집니다.

원문 보기 →
Fake Recruiter Scams Target Corporate Credentials on Mobile
InfoSecurity Magazine 2026. 8. 25. 22:00

Zimperium 의 zLabs 연구팀이 분석한 결과, 가짜 채용 담당자 사기가 모바일 기기를 대상으로 기업 인증 정보를 수집하는 캠페인을 진행 중임을 확인했습니다. 이 공격은 Amazon, Apple 등 주요 브랜드를 모방한 도메인으로 전 세계 여러 기업의 직원을 표적으로 하며, 모바일 환경에서는 브라우저 요소가 제거된 풀 스크린 가짜 로그인 페이지로 사용자를 속입니다. Zimperium 은 이러한 사기가 기업 계정 접근을 우선시하도록 설계되었으며, 공격자가 OAuth 토큰을 획득하여 내부 통신과 클라우드 애플리케이션에 침투할 수 있다고 경고했습니다.

원문 보기 →
WhatsApp adds stronger two-step verification, multiple passkeys
BleepingComputer 2026. 8. 25. 22:00

WhatsApp 는 Android 및 iOS 기기를 동시에 사용하는 사용자에게 각 플랫폼별로 별도의 패스키를 생성할 수 있도록 업데이트했으며, 두 단계 인증 기능을 알파벳과 특수 문자가 포함된 긴 비밀번호로 변경했습니다. 또한 호출 화면에 주소록이 없는 발신자의 국가 정보나 공통 그룹 여부 등 추가 정보를 제공하여 사기 방지 조치를 강화하고 있습니다.

원문 보기 →
Multiple Zscaler Client Connector Vulnerabilities Enable RCE Attacks
Cyber Security News 2026. 8. 25. 21:53

CVE-2026-59568이라는 취약점은 인증 없이 권한이 없는 공격자가 Zscaler Client Connector 내부에서 임의 코드를 실행할 수 있는 원격 코드 실행(RCE)을 가능하게 합니다. 이 문제는 CVSS v3.1 점수 9.1으로 분류되며, 네트워크를 통한 저 복잡성 수행과 피해자 상호작용 없이도 발생할 수 있습니다.

원문 보기 →
[속보] "선관위 내부망, 인터넷서 침투·조작 가능했다" 국정원 前차장 증언
디지털타임스 - 최신 뉴스 2026. 8. 25. 21:34

백종욱 전 국가정보원 차장은 윤석열 전 대통령의 내란 재판에서 선관위 투개표 시스템 보안이 허술해 해커가 데이터베이스에 침투하거나 랜섬웨어를 설치할 수 있다고 증언했다. 그는 인터넷망과 선거망의 분리 부재로 인해 외부 침입자가 데이터를 위·변조할 위험이 크다고 설명했다.

원문 보기 →