발행 글 (22218)

🔍
트위치·아마존, 스트리머 콘텐츠로 AI 학습했다며 피소
디지털투데이 - 전체기사 2026. 8. 24. 20:59

미국 스트리머 워런 판디시아가 트위치와 아마존이 자신의 방송 콘텐츠를 무단으로 AI 학습 데이터셋에 사용했다고 집단소송을 제기했다. 그는 두 회사가 라이선스나 허가를 받지 않은 상태로 콘텐츠를 활용했으며, 이는 트위치가 생성형 AI 모델 학습용 채널 콘텐츠 사용을 거부할 수 있는 옵트인 옵션을 이달 초 추가했다는 설정과 관련 있다.

원문 보기 →
91 Vulnerabilities Patched in Spring Application Framework
SecurityWeek 2026. 8. 24. 20:58

Broadcom 의 Spring 프레임워크 개발자는 최근 업데이트를 발표하여 총 91 개 취약점을 패치했습니다. 이 중 CVE-2026-59270 은 단일 고중요도 (Critical) 문제로, Spring Security 내장 UnboundID LDAP 서버에 영향을 주어 메모리 기반 디렉터리에서 인증 및 수정을 허용할 수 있습니다. Sonatype 의 분석 결과 해당 패치는 20 만 개 이상의 소프트웨어 구성 요소에 영향을 미칩니다.

원문 보기 →
Cybersecurity job ads demanding AI skills double in a year
Help Net Security 2026. 8. 24. 20:53

G7 국가에서 사이버보안 직무에 AI 기술 요구가 전년 대비 두 배로 증가했으며, 2025 년 10 월~3 월 기간 중 약 28.5% 의 공고가 관련 기술을 명시했습니다. 미국 데이터는 AI 보유 직종의 급여를 전체 보안직보다 평균 14.9% 높게 기록하고 있습니다. 자동화 시스템이 SOC 분석가의 반복 업무를 대체함에 따라, 해당 직무의 역할은 단순 처리자에서 알림 조정자로 변모하고 있습니다.

원문 보기 →
Windows Defender’s own driver can leave systems defenseless
CSO Online 2026. 8. 24. 20:47

체크포인트 리서치 (CPR) 의 새로운 연구에 따르면, 마이크로소프트 서명된 윈도우 디펜더 수정 드라이버인 'BTR.sys'는 파일 삭제 및 레지스트리 변경과 같은 임의 작업을 수행할 수 있는 커널 레벨 운영 엔진으로 악용될 수 있다. 이 공격은 취약점을 이용한 것이 아니라, BTR.sys 의 문서화되지 않은 거래 형식을 역공학하여 암호화된 구성 정보를 읽도록 지시함으로써 이루어지며, 현재 야생에서 사용된 증거는 없다. CPR 팀이 개발한 증명 도구인 'BTR_CLI'를 통해 윈도우 7부터 업데이트된 윈도우 11 25H2까지 다양한 버전에서 이 기법을 입증했으며, 마이크로소프트 보안 응답 센터 (MSRC) 는 즉시 서비스 제공 기준에 부합하지 않는다고 판단했다.

원문 보기 →
Microsoft August 2026 Windows Updates Trigger Issues on Devices Using RGB Lighting Features
Cyber Security News 2026. 8. 24. 20:33

마이크로소프트가 윈도우 11의 2026 년 8 월 보안 업데이트 (KB5121003) 가 RGB 조명 하드웨어 및 소프트웨어 구성 요소와 상호작용할 때 게임이 멈추거나 충돌하는 문제를 조사 중입니다. 이 문제는 입력x64 드라이버를 사용하는 장치에서 발생하며, 영향을 받는 버전은 윈도우 11 24H2 와 25H2 클라이언트 시스템으로 서버 플랫폼에는 포함되지 않습니다.

원문 보기 →
AmnesiaStealer Gives Hackers Hidden Control of Logged-In Browsers on Macs
Cyber Security News 2026. 8. 24. 20:15

AmnesiaStealer는 macOS 의 새 정보 탈취 도구로, 로그인된 브라우저에 대한 은밀한 제어를 통해 이메일 및 암호화폐 서비스 등 다양한 계정에 접근할 수 있게 합니다. 이 캠페인은 Polyswarm이 분석한 'ClickFix'라는 사회공학적 기법을 사용하여 가짜 GitHub 다운로드 페이지를 유도하고 사용자에게 터미널 명령어 입력을 요구합니다. 탈취된 브라우저 세션은 다중 인증 요인을 충족하여 계정 정복에 직접적으로 활용될 수 있으며, 숨겨진 크롬 헤드리스 세션을 통해 실시간으로 사이트 탐색 및 탭 관리를 가능하게 합니다.

원문 보기 →
월 200달러 내고 1만4000달러어치 쓴다…AI 수익성 압박
디지털투데이 - 전체기사 2026. 8. 24. 20:00

리서치업체 세미애널리시스는 오픈AI와 앤트로픽의 월 200달러 고가 구독제를 직접 구매해 장시간 코딩 작업에 투입한 결과, 실제 API 사용량은 각각 약 1만4000달러와 8000달러 수준으로 분석됐다. 기존 예상보다 훨씬 높은 수준의 토큰 소비량을 기록했으며, 에이전트형 코딩이 단순 질문 대비 약 1000배 많은 토큰을 사용할 수 있다는 점을 확인했다.

원문 보기 →
CISA orders urgent patching of actively exploited Zimbra flaw
BleepingComputer 2026. 8. 24. 19:45

CISA 는 미국 정부 기관들에게 Zimbra Collaboration Suite (ZCS) 의 CVE-2026-73570 취약점을 수정하도록 3 일 이내에 명령했다. 이 취약점은 SNMP 모니터링 구성 요소의 명령어 주입 약점으로 인해 인증되지 않은 공격자가 원격 코드 실행을 수행할 수 있게 하며, CISA 는 이를 KEV 카탈로그에 추가하고 8 월 24 일까지 보안 조치를 취하라고 지시했다.

원문 보기 →
엑스와이지, 갤럭시아와 협력해 한국 로봇 시장 공략
전자신문 - 속보 2026. 8. 24. 19:39

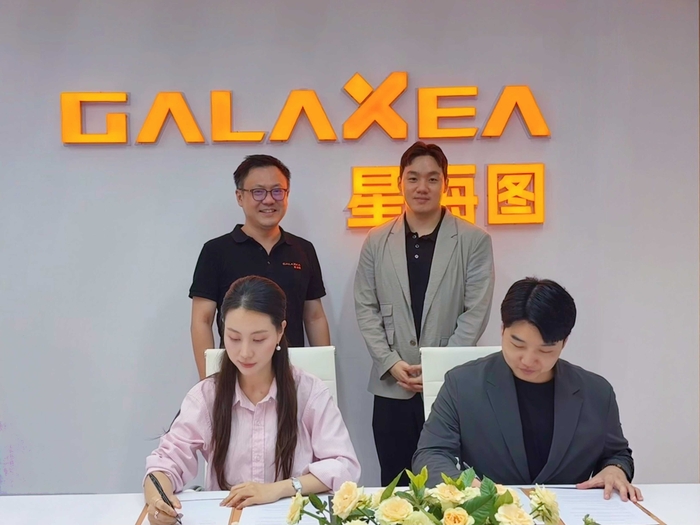
엑스와이지와 갤럭시아는 한국 로봇 시장 확대를 위해 업무협약을 체결했다. 이번 협력은 갤럭시아의 하드웨어에 엑스의 지능 프레임워크 '브레인엑스'를 탑재해 국내 환경 최적화된 솔루션을 구축하는 것을 목표로 한다. 양사는 리테일 공간 자동화, 의류 폴딩 및 공장 운영 등 구체적 작업을 중심으로 로봇 적용 범위를 확대할 계획이다.

원문 보기 →
📰
Criminal Deception in Silicon Valley
Schneier on Security 2026. 8. 24. 19:38

2000 년부터 2023 년까지 실리콘밸리 벤처의 창업자를 대상으로 한 사기 범죄를 조사한 연구에서, 기업가는 청중에게 고성장 성과를 과시하고 실제 부진을 숨기는 '가면'을 구축·공연하며 보호하는 방식으로 가짜 행위를 수행한다는 사실이 드러났습니다. 이 연구는 기대와 현실 사이의 간극 크기에 따라 표면적 강화된 깊이 있는 세 가지 형태의 가면을 식별했으며, 이러한 접근법은 문화 창업론과 조직의 잘못에 관한 문헌에 기여합니다.

원문 보기 →
운전석 텅 비었는데 왜 최고 등급 아니라는거야?...웨이모의 비밀
디지털투데이 - 전체기사 2026. 8. 24. 19:30

운전석에 사람이 없더라도 웨이모의 자율주행 등급은 레벨4로 분류되며, 이는 특정 지역과 조건 내에서만 무인 주행이 가능하기 때문이다. 미국자동차공학회(SAE) 기준에서 레벨5는 모든 환경과 경계 없이 제한 없이 작동해야 하므로, 현재 웨이모 기술은 운영 범위가 한정된 고도 자율주행 단계에 머물러 있다.

원문 보기 →
최고 대신 가성비… 눈덩이 사용료에 AI 성능경쟁 제동 걸리나
디지털타임스 - 최신 뉴스 2026. 8. 24. 19:29

파이낸셜타임스 (FT) 는 결제 서비스업체 램프의 자료를 인용해 앤트로픽사의 고가 AI 모델 '페이블5' 수요가 정체되고 있다고 보도했습니다. 기업들은 페이블5보다 가격이 낮은 기존 모델을 선택하는 패턴을 보이며, 이는 입력 토큰 100만 개당 10달러인 페이블5 사용료가 오푸스5(입력 5 달러)의 두 배에 달하기 때문이라고 분석했습니다. FT는 이러한 저가 모델 선호 현상이 지속될 경우 AI 개발사의 비즈니스 모델을 근본적으로 바꿀 수 있다고 전망하며, 투자자 마일스 클레멘츠도 최첨단 모델이 '기술 과시용'로 전환될 가능성이 있다고 말했습니다.

원문 보기 →