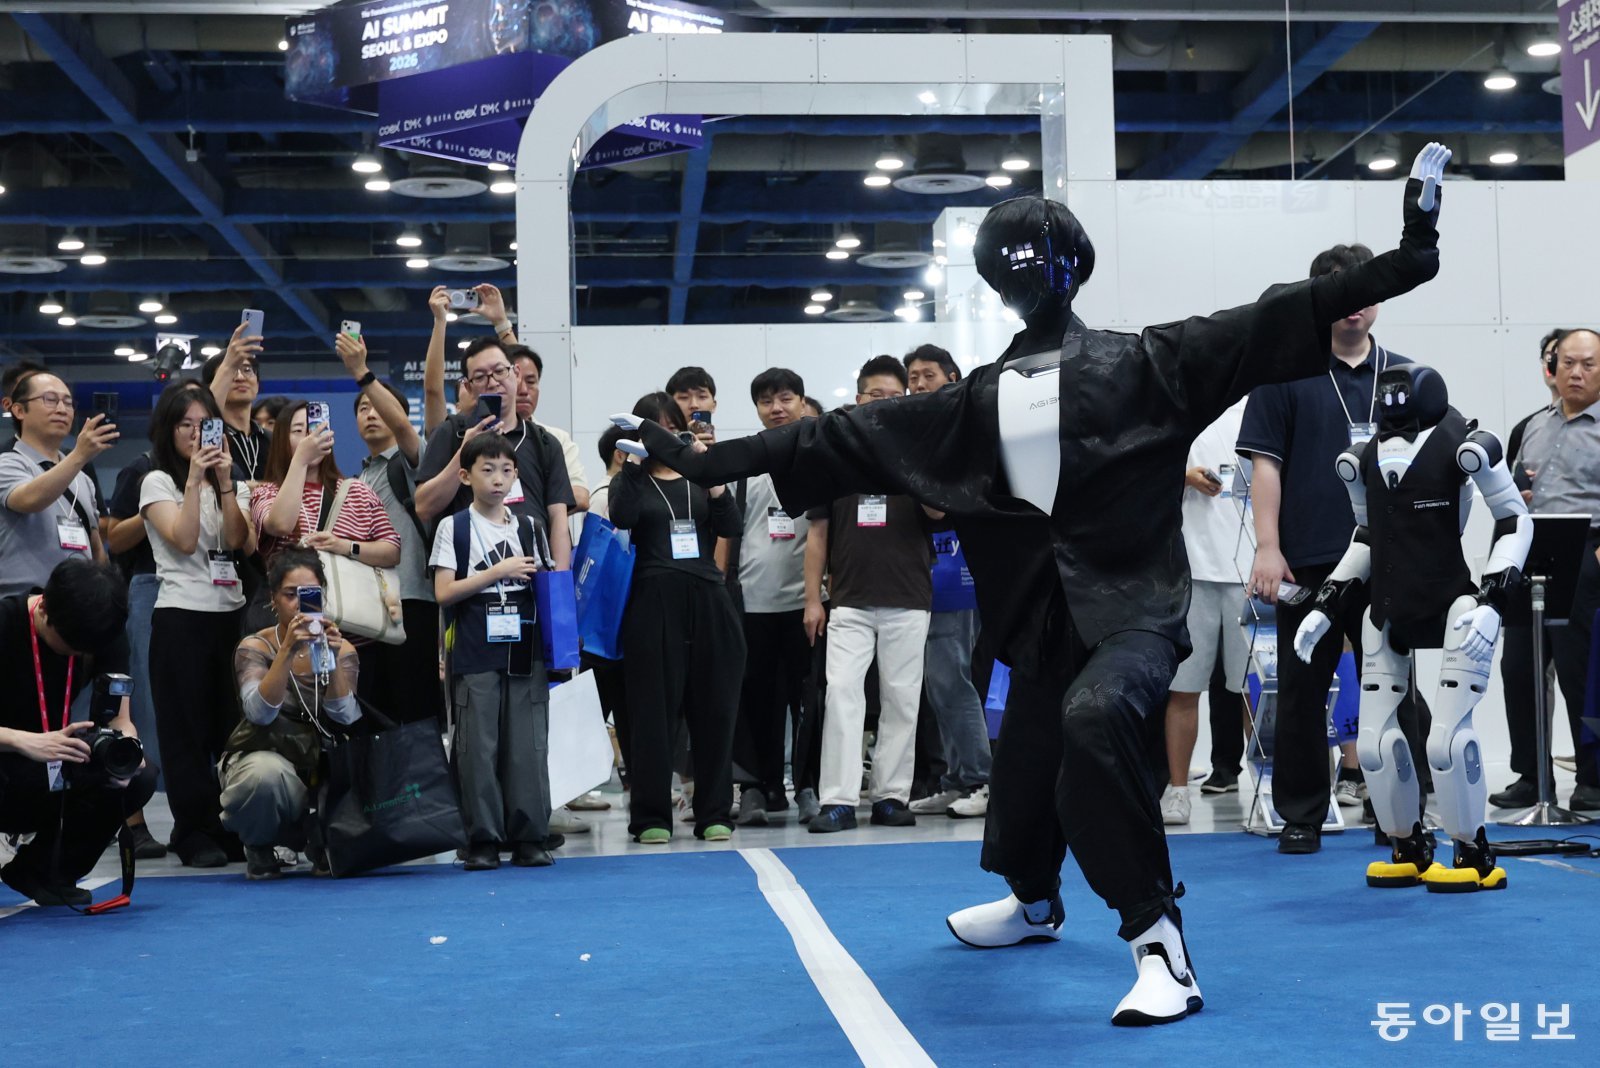
한국무역협회가 서울 강남구 코엑스에서 개최한 'AI 서밋 서울&엑스포' 행사에서 관람객들이 로봇이 춤추는 모습을 목격했다.

CISA 는 CVE-2026-55040 이 활발한 공격에 사용됨을 확인하고, 미크로소프트 SharePoint 의 인증 취약점을 KEV 목록에 추가했습니다. 해당 취약점은 JSON Web Token 유효성 검사 경로를 통해 무인증 공격자가 사이트 사용자나 관리자를 사칭할 수 있으며, 패치되지 않은 온프레미스 환경은 특히 고위험 대상입니다. CISA 는 2026 년 8 월 18 일에 이 정보를 공개하고 해결 기한을 2026 년 8 월 21 일로 설정했습니다.

중국 중심의 사이버 간첩 작전인 'Operation QUICSILVER'은 미얀마 정부 및 기술 인원을 대상으로 JPEG 이미지로 가짜 가상 하드 디스크(VHD)를 위장하여 원격 접근 도구인 QUICAgent 백도어를 배포하고 있습니다. Seqrite 분석가는 이 공격이 ASEAN, BIMSTEC 등 지역 외교 행사와 관련 있음을 시사하며, 피해자가 클릭한 후 실행된 파일은 실제 Windows 단축파일(LNK)으로 변형되어 명령을 수행합니다. QUICAgent는 Cloudflare Workers 페이지를 통해 지시 서버 주소를 확인하고 RC4 암호화를 사용하여 통신하며, 사용자의 스타트업 폴더에 단축 파일을 생성하여 로그인 시 자동 재실행되도록 설계되었습니다.
eSentire 의 위협 대응 팀은 지난 2026 년 말에 관측된 ClickFix 사회 공학 기법, ErrTraffic 전달 서비스 및 Cruciferra 로더를 결합한 악성코드-as-a-서비스(MaaS) 캠페인을 보도했다. 이 공격은 Kompromitted WordPress 사이트를 통해 가짜 Google reCAPTCHA 또는 BSOD 유혹을 활용하여 피해자에게 PowerShell 명령어를 복사하고 실행하게 한 후, Cruciferra DLL 을 로드하여 Remus 정보 도난 프로그램에 Inject 했다.

AI 생성 음성 통화와 가짜 은행 페이지를 결합한 'Balonx Sistema' 캠페인은 다중 인증 (MFA) 을 우회하여 피해자의 계정을 탈취하고 있습니다. 이 운영은 최소 2025 년 10 월 이후 멕시코의 금융 기관 20 개 이상을 대상으로 하여 1,100 명 이상의 사람의 자격 증명과 재정 데이터를 수집해 왔으며, Group-IB 의 분석가들이 유출된 GitHub 저장소를 통해 식별했습니다. Balonx 는 실시간 웹소켓 연결을 활용하여 피해자가 은행 사이트에서 입력한 정보를 즉시 전달하고 가짜 인증 화면을 표시하며, 'Carolina'라는 이름의 합성 음성으로 진행하는 자동화된 전화 사기 (vishing) 모듈도 포함하고 있습니다.
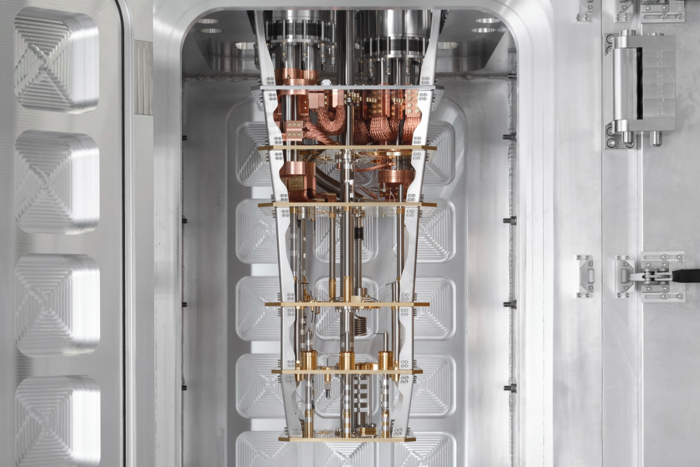
IBM이 오류 내성 양자컴퓨터 구현을 위한 모듈형 극저온 시스템의 첫 연결에 성공했다. 두 개의 극저온 모듈은 높이와 폭 각각 약 2.4미터를 넘는 규모로 구축되어 액체 헬륨 온도인 4켈빈에서 시작해 이후 15밀리켔빈 이하 최종 온도에 도달했으며, 이는 우주 심연보다 180배 이상 낮은 온도다. IBM은 이 기술 진전을 바탕으로 2027년까지 1천 개 이상의 프로그래밍 가능한 큐비트를 갖춘 양자컴퓨터를 구축할 계획이며, 현재 운영 중인 'IBM 퀀텀 나이트호크' 프로세서를 해당 모듈에 탑재해 성능 검증을 확대하고 있다.

8 월 18 일, 사이버 거래 포럼에 무료로 게시된 수백 개의 스프라이트 상인 키가 온라인 비즈니스와 고객에게 심각한 위험을 드러냈습니다. 이 데이터는 약 35 GB 의 고객 및 결제 정보를 포함하며 대략 68 만 명의 영향을 받는 것으로 추정됩니다. 이는 스프라이트 시스템이 침입당했다는 것을 의미하지 않으며, 대신 공격자가 상인의 비밀 API 키를 획득하여 정상적인 요청으로 데이터를 수집하고 사용했던 것입니다.
2026 년 상반기에 해커들이 Microsoft Azure CLI 를 타겟으로 한 패스워드 스프레이 공격이 Huntress 의 관측치 기준으로 약 155 배 급증했습니다. 이 캠페인은 LSHIY LLC 가 제어하는 IPv6 주소 범위를 통해 진행되었으며, 2026 년 6 월 중반에만 관련 로그인 시도와 계정 침해가 각각 8100 만 회 이상과 78 건을 기록했습니다. 공격자들은 MFA 를 지원하지 않는 구형 Resource Owner Password Credentials (ROPC) 권한 부여 방식을 악용하여 조건부 접근 정책이 해당 흐름을 적용하지 않은 경우에도 인증에 성공시켰습니다.
Acronis 의 위협 연구 팀 (TRU) 은 2026 년 5 월에 브라질 기원의 Grandoreiro 바이러스가 멕시코를 중심으로 DLL 사이드로딩 캠페인으로 재등장했다고 발표했습니다. Acronis 는 지난 30 일의 데이터에서 멕시코가 감지된 샘플 중 가장 큰 원천이며, 이는 전례 없는 경찰 작전에도 불구하고 여전히 활동하고 있음을 보여줍니다.

MacSync Stealer은 가짜 인증 확인이나 지원 요청을 pretext로 사용자의 터미널 명령 입력을 유도하여 비밀번호와 민감한 맥 데이터 도난을 수행하는 새로운 공격 캠페인입니다. Microsoft 연구원은 이 악성 코드가 빠른 인프라 변경에도 불구하고 반복되는 네트워크 행동과 실행 특성을 통해 30 개 이상의 도메인과 연결되어 있음을 발견했습니다. MacSync는 브라우저 및 키체인 데이터를 수집하여 압축된 아카이브로 나누고 HTTP PUT 요청을 통해 외부 서버에 업로드하는 방식으로 데이터 유출을 완료합니다.
컴cast는 2025 년에 Wi-Fi 기반 침입 감지 기능을 Xfinity Shield라는 재패키징된 서비스에 통합했습니다. 이 기술은 사용자의 집에 송출되는 라디오 파동을 활용하여 예상치 못한 활동을 즉시 알림으로 전송하지만, 영상 기록이나 개인 식별을 수행하지 않습니다. 컴cast는 해당 서비스를 전용 보안 제공자로부터 관리되지 않는 기능으로만 간주하며, 특정 개인의 위치를 추적하거나 감시한다고 명시적으로 부인했습니다.

2025 년 말에 처음 발견된 'SilkParasite'라는 사이버 간첩 작전은 중앙아시아 정부 기관을 대상으로 한 것으로, Bitdefender Labs는 중국 중심의 위협 클러스터로 평가했습니다. 이 공격은 AI 가 개발 과정을 보조했지만 인간 운영자가 직접 작성한 전문 도구의 특징을 보이며, 특정 국가 정부의 문서에 맞춤형 피싱 루어를 사용했습니다.