이소영 중소벤처기업부 장관은 '모두의 창업' 프로젝트 개인정보 유출 사고와 관련해 내년에 업체를 재지정해 새 플랫폼을 구축할 것으로 알고 있다고 밝혔다. 다만 추가 계약이나 비용 지불 없이 기존 계약을 그대로 사용했고, 경찰 수사 중이며 일부는 검찰로 송치되었다고 설명했다.
원문 보기 →
이소영 중소벤처기업부 장관은 '모두의 창업' 프로젝트 개인정보 유출 사고와 관련해 내년에 업체를 재지정해 새 플랫폼을 구축할 것으로 알고 있다고 밝혔다. 다만 추가 계약이나 비용 지불 없이 기존 계약을 그대로 사용했고, 경찰 수사 중이며 일부는 검찰로 송치되었다고 설명했다.
원문 보기 →
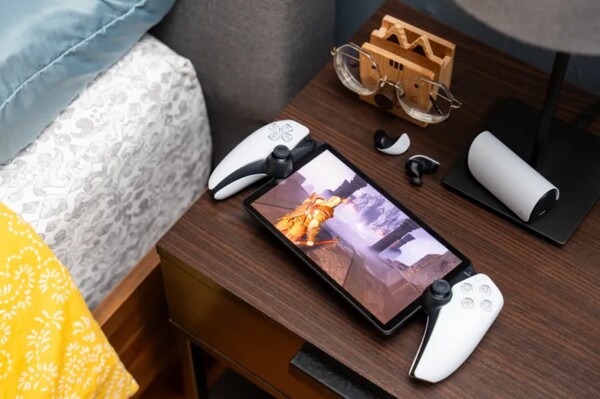
IT매체 더 버지에 따르면, 와이파이 얼라이언스 인증을 받은 소니의 미공개 기기 두 종인 CFI-Y2000과 CFI-Y2105가 확인되었으며 이들은 안드로이드 15 기반 운영 체제를 사용한다. 현재 판매 중인 플레이스테이션 포털(CFI-Y1001) 모델 번호와 OS 및 무선 통신 규격이 유사하여 차세대 스트리밍 기기일 가능성이 제기되고 있다.
원문 보기 →AI 기반 법·규제·정책 데이터 플랫폼 기업 코딧은 제품 사양서나 매뉴얼 등 문서에 담긴 규제 정보를 검색하고 정리하는 기술에 관한 특허를 등록했다고 밝혔다. 이 특허는 거대언어모델을 활용해 문맥과 의미를 반영하며, 키워드 중심의 한계를 극복하기 위해 임베딩 기반 의미 검색 및 검색증강생성(RAG) 기술을 적용했다. 해당 기술은 글로벌 AI 정책 에이전트 챗코딧(ChatCODIT)의 '규제 체크' 기능에 활용되고 있으며, 과학기술정보통신부와 정보통신산업진흥원(NIPA)과 함께 운영 중인 ICT 규제샌드박스 서비스에도 사용된다.
원문 보기 →
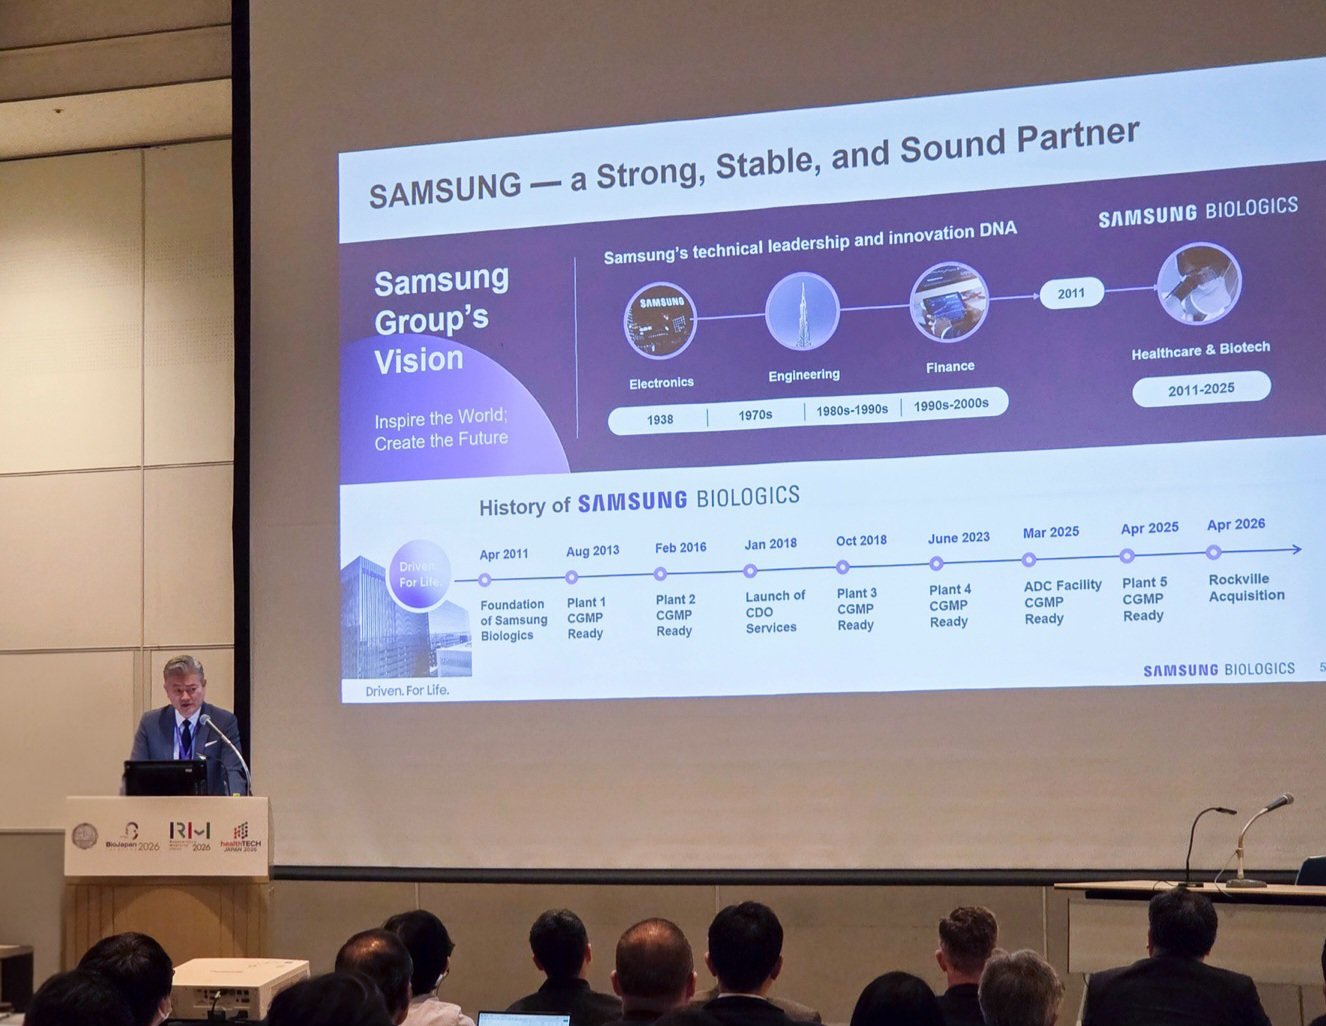
제임스 최 삼성바이오로직스 영업지원담당 부사장은 7일 일본 요코하마에서 열린 '바이오재팬 2026(BIO JAPAN 2026)' 세미나에서 엔드투엔드 위탁개발생산(CDMO) 서비스와 다양한 신규 모달리티 역량을 앞세워 아시아·태평양(APAC) 시장 공략을 위해 박차를 가한다고 발표했다. 최연정 삼성바이오로직스 뉴모달리티그룹 프로는 전산유체역학(CFD) 기술을 활용해 항체·약물접합체(ADC) 생산 공정 최적화와 고품질 의약품 제조 역량을 강조하며 발표를 진행했다.
원문 보기 →
FBI 와 미국 비밀경찰 (USSS) 은 FortiBleed 캠페인을 통해 악성코드 그룹이 조직의 포트네트 방화벽에 접근하여 시스템을 잠가고 있는 것으로 확인했다고 공보했다. SOCRadar 는 전 세계 194 개국에서 86,644 대 이상의 장치가 침해당했음을 검증했으며, 위협 행위자는 기존 계정을 삭제하거나 비밀번호를 변경해 조직이 영향을 받은 장치에 접속할 수 없게 만든다. FBI 와 USSS는 인터넷을 향한 관리 접근성을 제한하고 패싱 저항성 다중 인증 기능을 활성화하는 등의 조치를 권장했다.
원문 보기 →
Google는 화요일에 Chrome 155 보안 업데이트를 배포하여 총 247 개의 취약점을 해결했으며, 그중 4 개는 치명적 수준의 사용 후 방해 문제였습니다. 이 중 Xinyang Ge 가 AI 를 활용하여 발견한 취약점이 포함되어 있으며 Google 은 해당 연구자에게 지급된 보너스 금액을 아직 공개하지 않았습니다.
원문 보기 →
Anthropic 의 Mythos AI 는 Horizon3 가 7 월에 Anthropic 의 Project Glasswing 프로젝트 참여 과정에서 Rejetto HTTP File Server(HFS) 에서 관리자 세션 위조 및 임의 코드 실행을 가능하게 하는 취약점을 발견했습니다. 이 문제는 JavaScript 의 비암호학적 Math.random() 함수를 사용하여 예측 가능한 세션 서명 키가 생성되었기 때문에 발생했으며, 공격자는 노출된 랜덤 값을 수집하여 내부 상태를 복원하고 위조 쿠키를 만들어 관리자 권한으로 접근할 수 있습니다.
원문 보기 →
앙리 카강과 소아이 겐소가 각각 비대칭 유기 합성과 자가 촉매 반응을 발견한 것으로 노벨위원회가 2026 년 노벨화학상 공동 수상자로 선정했다. 하이너 링케 위원장은 두 사람의 발견이 생명체와 상호작용하는 분자를 만드는 화학 반응 설계에 결정적인 역할을 했으며, 100 년 넘은 화학의 미스터리에 해답을 제시했다고 평가했다.
원문 보기 →
2026 년 10 월 6 일 발표된 보안 공지에서 데이터 직접 (DataDirect) 의 자율 REST 연결기 AI 모델 생성자 에이전트에는 악의적인 OpenAPI 또는 Swagger 문서가 임의의 OS 명령어를 실행할 수 있는 중대한 취약점 CVE-2026-91140이 발견되었다. 이 취약점은 파일명 값에서 유래한 데이터가 shell 연산에 충분히 검증되지 않고 인용 없이 사용될 때 발생하며, 개발자 워크스페이스나 지속적 통합 환경의 예상치 못한 파일 생성이나 명령어 실행을 초래할 수 있다. 공격자는 문서 처리를 통해 악성 콘텐츠를 전달하지 않아도 되며, Progress는 영향을 받은 세 가지 에이전트 정의 파일을 버전 2.1 로 업데이트하고 이를 최신 정의에서 가져오는 것으로 수정 방법을 안내했다.
원문 보기 →
SonicWall 은 SMA 1000 시리즈 아플라이언스(6210, 7210, 8200v 모델)에 존재하는 네 가지 취약점을 패치했습니다. 이 중 CVE-2026-102255 는 인증 없이 원격 공격자가 내부 기능을 조작할 수 있는 서버 측 요청 강요(SSRF) 결함이며, Benoît Sevens 가 보고했으며 다른 두 개는 Brian Mariani 가 발견한 것으로 확인되었습니다. SonicWall 은 고객에게 12.4.3-03670 이상 또는 12.5.0-03082 이상의 펌웨어 업데이트를 권장하고 있습니다.
원문 보기 →
보안 연구자 올리버 피쉬는 API 키나 계정이 없어도 유료 AI 모델을 요청할 수 있는 오픈AI 샌드박스 탈출 취약점을 발견했다고 주장했습니다. 그러나 기술적 세부사항이나 실제 악용 증거가 공개되지 않아 이는 아직 확인된 사실로 간주될 수 없습니다.
원문 보기 →
올해 한국수출입은행을 대상으로 한 해킹 시도는 지난해 연간 건수의 약 8배인 283건으로 집계되어 직전 5 년 합계(197건)를 넘어섰다. 공격 유형 중 유해 IP 주소 접속은 지난해 19건에서 올해 230건으로 급증하여 전체의 81.3%를 차지했고, 발신지로는 미국이 가장 많았다. 한국은행도 지난달 네덜란드에서 홈페이지 접근 시도가 탐지되어 누적 건수가 136건에 달했으며, 이는 지난해 연간 30건의 약 4.5배이다.
원문 보기 →