발행 글 (22266)

🔍
Microsoft extends the Outlook naughty step with two more file types
The Register Security 2026. 10. 7. 00:06

마이크로소프트가 Outlook 보안 차단 목록에 .msix 및 .msixbundle 파일 형식을 추가하여 Windows 애플리케이션 패키지를 통한 악성 코드 배포를 방지합니다. 이 변경 사항은 New Outlook for Windows 와 Exchange Online 의 Outlook on Web 에서 적용되며, 사용자는 기본 설정으로 해당 첨부 파일을 다운로드하거나 열 수 없습니다. 마이크로소프트는 2026 년 초~중순에 예정된 롤아웃 전에 관리자가 관련 OwaMailboxPolicy 의 AllowedFileTypes 속성을 통해 예외를 허용할 수 있다고 밝혔습니다.

원문 보기 →
ClickFix Attack Hides VBScript Payload in Browser Cache
InfoSecurity Magazine 2026. 10. 7. 00:00

클릭픽스 캠페인은 이미지로 위장된 VBScript 페이로드를 브라우저 캐시에 숨겨, 사용자가 Windows Run 명령을 실행할 때 이미 장치에 스크립트가 존재하도록 설계했다. 공격 사이트는 가짜 CAPTCHA 팝업을 통해 사용자에게 클립보드에서 내용을 붙여넣고 Enter 를 누르라고 유도하며, cmd.exe 는 'f_'로 시작하는 브라우저 프로필 폴더의 캐치된 파일 크기를 비교하여 .vbs 확장자로 복사한 후 wscript.exe 로 실행한다. malware는 WMI 를 통한 호스트 정보 수집과 PowerShell 스크립트 실행을 거쳐 credential theft 을 위한 코드를 메모리에 주입하고, pythonw.exe 를 통해 재부팅 생존형 스케줄드 태스크를 생성하여 공격자의 발자국을 남겼다.

원문 보기 →
프리윌린, 대학 AI 코스웨어 '풀리캠퍼스' LXP로 진화
전자신문 - 속보 2026. 10. 6. 23:32

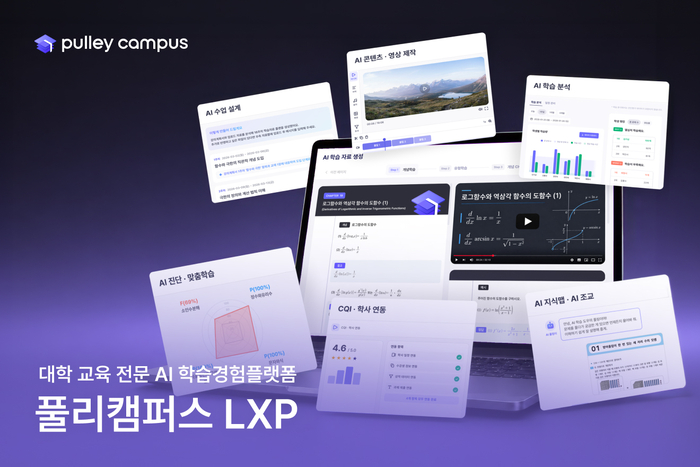
프리윌린은 대학 교육 전문 AI 코스웨어 '풀리캠퍼스'를 학습 경험 플랫폼(LXP)인 '풀리캠퍼스 LXP'로 확장했다. 이 서비스는 기초학력 진단과 맞춤형 학습을 지원하며, 누적 응시자가 82 만 명에 달하는 대학생 대상 평가에서 학생 10 명 중 9 명이 기초학력 향상 효과를 보았다는 실증 결과가 있다.

원문 보기 →
FBI Blames Contractor’s Missed Patch for ShinyHunters Breach
SecurityWeek 2026. 10. 6. 23:15

Reuters에 따르면 FBI는 데이터 유출 사건을 담당하고 있는 Accenture 계약 업체가 보안 패치를 적용하지 않은 것으로 확인되어 계약을 해지했습니다. FBI 사이버 책임자 브렛 리더먼은 이 사고가 해당 플랫폼을 관리하던 제3자의 보안 실패로 발생했다고 밝혔습니다.

원문 보기 →
Ransomware Hacker Uses AI Coding Assistant as Attack Channel Against Enterprise Networks
Cyber Security News 2026. 10. 6. 23:09

랜섬웨어 아피리얼인 Azazel은 개발자 도구로 알려진 AI 코딩 보조 프로그램을 공격 채널로 전환하여 기업 네트워크 내부에서 활동을 수행했습니다. CloudSEK 연구원은 노출된 디렉터리와 잘못된 구성 저장 인프라를 발견하며 이 운영을 식별했으며, 이는 단순한 코드 제안이 아닌 실제 침투 과정에서 MCP 프로토콜을 통해 명령어를 실행하는 직접적인 공격으로 확인되었습니다.

원문 보기 →
Nikkei Discloses Two Employee Cloud Account Compromises
InfoSecurity Magazine 2026. 10. 6. 23:00

일본 미디어 그룹 닛케이는 구글 워크스페이스와 마이크로소프트 365 계정이 무단으로 접근되어 해킹된 것으로 확인되었습니다. 두 사건 모두 약 9000 통의 피싱 이메일이 발송되었으며, 이를 통해 직원 및 비즈니스 파트너 등 총 1646 명 이상의 이름과 이메일 주소가 노출되었음을 밝혔습니다.

원문 보기 →
AppViewX targets shadow AI risks with agent discovery and runtime enforcement
Help Net Security 2026. 10. 6. 22:37

AppViewX 는 기업에 승인된 에이전트뿐만 아니라 사그라진(Shadow) AI 에이전트를 모두 발견하고, 양자 내성(agent identity security)을 갖춘 신원 인증 및 실시간 실행 제어 기능을 추가했습니다. AppViewX 는 MCP 서버를 포함한 모든 에이전트의 접근 권한과 활동을 거버nance하며, 이벤트 기반 워크플로우와 런타임 정책으로 승인된 또는 사그라진 에이전트를 즉시 종료할 수 있는 'Agent Kill Switch' 기술을 제공합니다. 또한 AI 토큰 사용량 모니터링을 통해 비용 초과 지출을 방지하고 OWASP Top 10 for Agentic Applications 등 다양한 규제 프레임워크와의 준수를 평가하는 기능을 확장했습니다.

원문 보기 →
대형 교회 2곳도 해킹 피해…"교인 정보 100만건 유출 가능성"(종합)
연합뉴스 - 산업 2026. 10. 6. 22:28

보안업체 오아시스시큐리티는 해외 공격자 서버에서 국내 대형 교회 2 곳과 관련된 교인 정보 및 헌금·회계 자료 유출 정황을 발견했다. 여의도순복음교회의 경우 약 96 만 건에 달하는 교인 정보가, 사랑의교회에서는 임직원 정보와 함께 관련 데이터가 외부로 전송된 것으로 분석됐다.

원문 보기 →
온도 파이낸스, 비상장 기업 토큰화 증권 출시...AI쪽부터
디지털투데이 - 전체기사 2026. 10. 6. 22:14

온도 파이낸스가 비상장 기업 투자용 '온도 프라이빗 마켓' 토큰화 증권을 온체인에서 출시했다고 더블록이 보도했다. 첫 대상은 IPO를 앞둔 AI 기업이며, 증권 가치는 유동성 이벤트 발생 시점 주당 가치에 연동되고 24 시간 내외 거래가 가능하다고 설명했다. 이 제품은 해당 기업의 주식이나 주주 권리는 아니며, 자격 요건을 갖춘 투자자만 접근할 수 있다.

원문 보기 →
연쇄 해킹 잇따르는데, 정부 보안 대책은 작동하고 있나 – 바이라인네트워크
바이라인네트워크 2026. 10. 6. 22:11

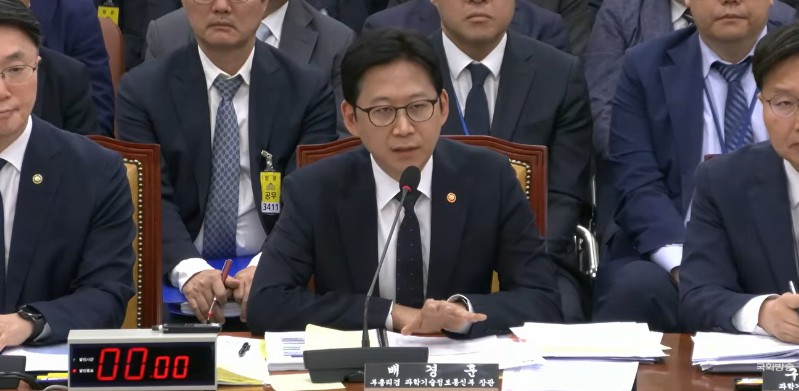
국회 국정감사에서 의원들은 범정부 정보보호 대책 발표 후 해킹 사고가 반복되고, 부처 간 협력이 부족하며 제로트러스트 예산이 줄어든 점을 지적했습니다. 배경훈 부총리 겸 과기정통부 장관은 민간 침해사고 대응을 주도하고 컨설팅 중심의 제로트러스트 지원을 실행 단계로 전환한다고 밝혔습니다.

원문 보기 →
국립목포대, 영하 50도 성층권서 1U 큐브위성 릴레이 통신·반도체 실증 성공
전자신문 - 속보 2026. 10. 6. 22:10

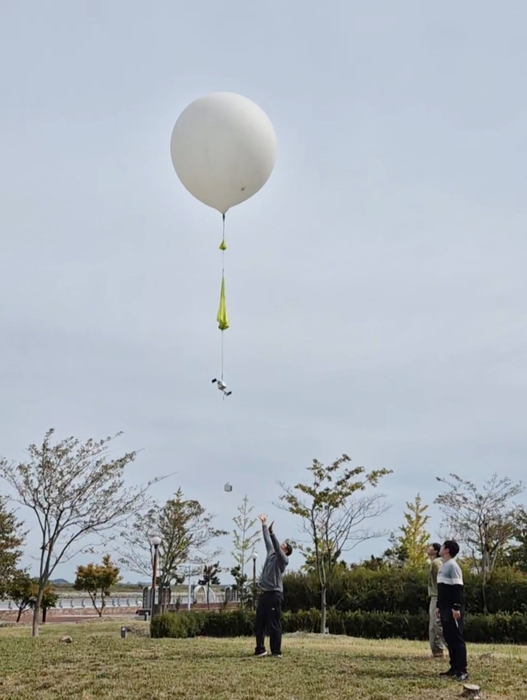
국립목포대학교 반도체공학과 공동 연구팀이 지난 3일 성층권 극한 환경(영하 50 도)에서 고고도 풍선을 활용해 2 기의 큐브위성 간 양방향 릴레이 데이터 통신을 성공적으로 실증했다고 밝혔다. 임무 기획부터 발사·회수까지 전 과정을 학생 주도의 자체 수행으로 이뤄냈으며, 김민수 교수와 서종현 교수가 지도하는 연구실들이 각각 하드웨어 설계 및 소프트웨어 개발에 기여했다. 이번 성과는 우주 환경 노출 반도체 시스템의 극한 환경 동작을 확인한 실증 테스트베드 구축과 향후 군집위성 체계 및 차세대 우주항공용 반도체 개발 기초 자료로 활용될 수 있다는 점에서 의미가 있다.

원문 보기 →