기업들은 직원 보안 인식 교육을 실시하지만, 공격 성공률이 계속 증가하는 실증적 증거에 따라 그 효과가 의문시되고 있습니다. Stefan Dasic(Malwarebytes), Robert Costello(Merlin Group) 등 전문가들은 교육이 반복적이고 일반화되어 있으며 단순한 규정 준수 체크박스나 보험 요구사항으로 인해 실효성이 떨어지고 있다고 지적합니다. 반면, Mike Lyman(Black Duck), Drew Thompson(UltraViolet Cyber), Josh Bartolomie(Doppel) 등은 공격 방식의 변화에 따라 교육을 더 자주하고 진화시키며 행동 훈련과 기술적 통제를 결합해야 한다고 주장했습니다.
구글 크롬 보안 웹 및 네트워킹 팀은 공격자가 .gh(가나), .sl(시에라리온) 및 .as (아메리칸사모아) 세 개의 국가 코드 최상위 도메인 등록 기관을 침해하여 구글 도메인과 기타 조직의 사이트에 대한 무단 HTTPS 인증서를 획득했다고 발표했습니다. 이 사건은 공격자가 권력 있는 DNS 기록을 변조함으로써 발생했으며, 구글 자체 시스템이 침몰되지 않았고 발급된 인증서 기관(CA)도 불합리하게 행동하지 않은 것으로 나타났습니다.

악성 코드는 Web3 와 블록체인의 분산된 구조를 C2 레이어로 활용하여, 기존에 설치된 악성 코드 없이도 인프라 도메인을 실시간으로 변경하며 공급망 공격의 탄력성을 높이고 있습니다. ChainDrop 사례에서 Unit42 분석가들은 이 기법을 'EtherHiding'이라 명명했으며, 이를 통해 npm 패키지를 감염시키고 C2 도메인을 단일 트랜잭션만으로 회전시켰습니다.

사이버보안 연구자들이 최근 한 달 동안 한국 금융 기관을 대상으로 ARTEX라는 AI 펜테스팅 도구를 사용하여 데이터 유출 공격 캠페인을 수행했다고 공개했습니다.
스위스 바젤분자의학·임상의학안과연구소와 미국 피츠버그대 의료센터 연구진은 광유전학 기반 치료를 받은 망막색소변성증 환자 10명을 최대 5년간 추적 관찰한 결과를 국제학술지 '뉴잉글랜드저널오브메디신(NEJM)'에 발표하였다. 치료 후 빛에 대한 민감도가 임상적으로 의미 있게 개선된 환자는 총 6명이며, 일부는 특수 고글을 착용하여 공책을 찾아 손으로 짚거나 문 위치를 찾는 등의 시각 기능 수행 능력이 향상되었다.
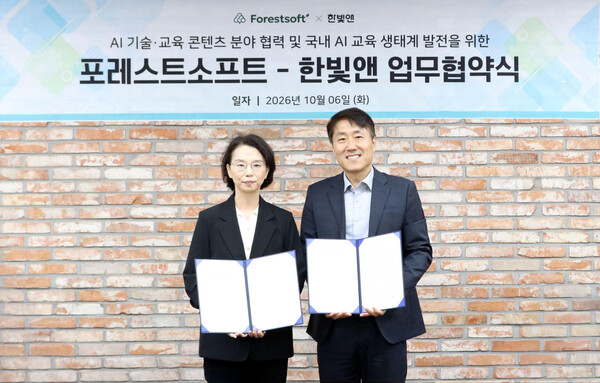
포레스트소프트와 한빛앤은 국내 AI 교육 생태계 발전을 위한 업무 제휴를 맺었다고 8일 밝혔다. 양사는 공동 브랜딩, 강의 제작 및 강사 지원, 콘텐츠 상품화·유통·마케팅 협력, 플랫폼과 솔루션 인프라 활용 등 다양한 분야에서 협력을 추진할 예정이다.
러시아 인터넷 기업 얀덱스는 드론 공격으로 인해 러시아 서부 랴잔주 사소보의 데이터센터에서 발생한 화재로 핵심 인프라가 손상되어 운영을 중단했다. 인명 피해는 없었으며, 긴급 구조대가 현장 수습 작업을 진행 중이라고 밝혔다.

미국 사이버보안 기업 크라우드스트라이크는 한국 금융권 해킹의 배후가 중국 광둥성에 거주하는 인물일 가능성이 있다고 분석했다. 이는 보안 연구자 이력서 작성 시 생성형 AI 도구 '클로드 코드'를 사용하면서 이름, 학력 등 개인정보가 노출된 기록에서 단서를 얻었기 때문이다. 또한 공격자는 홍콩 서버와 별도의 IP 주소를 활용한 우회 경로 접속을 하며 딥시크 등 여러 대형 언어모델을 조합해 공격했다.

보안업체 크라우드스트라이크는 AI 대화 기록에서 한국 금융권 해킹 공격자가 중국 광둥성 마오밍시에 거주하는 26세 인물일 가능성이 있다고 밝혔다. 경찰은 이 남성이 자신의 휴대전화 번호가 도용됐다고 주장하며 해커와 무관하다고 반박했지만, 모든 가능성을 열어두고 증거 확보를 위한 수사를 이어가고 있다.
국내 주식형 반도체 ETF 의 정기 리밸런싱이 진행되면서 삼성전자에 약 2000 억원의 매도 압력이 발생하고 일부 소부장 종목에는 신규 매수 수요가 유입되는 구조다. 이번 변경 대상인 국내 주식형 ETF 는 순자산 규모가 24 조 원이며, 이 가운데 반도체 관련 ETF 가 그 대부분을 차지한다.
마누스는 메타와의 결별 후 첫 번째 투자 라운드에서 사모펀드 보위 캐피털과 벤처 투자사 IDG캐피털이 주도해 5억 달러 이상을 유치했다. 블룸버그는 이번 자금 조달로 기업가치가 이전 투자 대비 두 배인 40 억 달러에 도달할 것이라고 보도했으며, 이는 중국 당국의 인수 시도 무산에도 불구하고 투자자들의 관심임을 보여준다고 CNBC 는 전했다.
Splunk 과 SonicWall 이 수요일에 다수의 중대 및 고중요 취약점을 해결하는 패치를 발표했습니다. SonicWall 은 SMA1000 장비용 네 가지 취약점에 대한 수정을 배포하며, CVE-2026-102255 (CVSS 점수 10) 과 같은 사전 인증이 필요한 SSRF 버그를 포함하고 있습니다.