발행 글 (22477)

🔍
Armadin raises $255.5 million to expand AI offensive security platform
Help Net Security 2026. 10. 1. 20:16

Armadin은 앤드류센 호러위츠 (a16z) 와 액셀에 의해 공동 주도된 시리즈 B 라운드에서 총 2 억 5 천 5 백만 달러를 조달하여 기업 가치 25 억 달러 이상을 기록했습니다. 이이번에는 Bain Capital Ventures, Redpoint 등 신규 투자자가 참여했으며 기존 투자자들도 재참여해 총 자금 규모는 4 억 4 천 5백 만 달러에 달합니다. 스틸 단계에서 불과 7 개월 만에 Armadin 은 Fortune 500 기업과 정부 고객에게 생산 환경에서의 에이전트 공격 캠페인을 실행하고 있으며, AI 모델이 취약점 공개와 익스플로이트 작업 사이의 시간을 단축함에 따라 이를 대응하기 위해 자율적인 전문 에이전트를 활용한 공격 체인 구축을 진행하고 있습니다.

원문 보기 →
Microsoft enables Windows settings backup by default for orgs
BleepingComputer 2026. 10. 1. 20:14

마이크로소프트는 엔터프라이즈 시스템에 Windows 설정 백업 및 복원 기능을 기본으로 활성화했으며, 이는 윈도우 11 버전 26H2를 업그레이드한 마이크로소프트 Entra 또는 하이브리드 조인 시스템을 대상으로 한다. 해당 기능은 기기 초기화, 교체, 업그레이드 또는 재이미징 후 사용자의 윈도우 설정을 백업하고 복구하며, 2025 년 8 월 일반 가용 단계에서 기본 활성화 상태로 변경되었다. 이 정책 적용에는 EU 디지털 시장법 (DMA) 규제 대상 국가나 주권/제한된 클라우드 환경이 아닌 기기 및 관리자가 명시적으로 정책을 구성하지 않은 경우만 해당된다.

원문 보기 →
📰
Connected Cars Are a Surveillance Platform
Schneier on Security 2026. 10. 1. 20:06

Northeastern University 와 Consumer Reports 가 자동차 제조사들의 사생활 정책과 데이터 브로커 관련 문서를 분석하여 현대 차량이 운전자를 감시하는 플랫폼으로 작동함을 발견했습니다. 조사 결과, 일부 제조사는 운전자에게 데이터를 수집할 수 있는 '동의'를 얻지만, 사용자가 이를 인지하지 못한 채 동의하게 하는 경우가 많으며, 이 정보는 보험사 및 금융 기관 등 다양한 파트너사에 전달됩니다.

원문 보기 →
'AI 에이전트'에 당했다…신한은행 보안 허점 노출(종합2보)
연합뉴스 - 산업 2026. 10. 1. 20:00

신한은행은 대출모집인 전용 서비스 경로를 우회해 고객 개인정보 약 2만5천명을 탈취당하는 과정에서 고도화된 AI 에이전트를 활용했다고 밝혔다. 유출된 정보는 주민등록번호, 연 소득 및 대출 한도를 포함하며 외부 비인가자가 모바일 홈페이지의 통신 전문 구조를 해킹한 뒤 무작위 입력값으로 정보를 호출했음이 확인되었다.

원문 보기 →
앤트로픽 “LLM·로봇 함께 쓰면 업무 자동화 80% 가능”
전자신문 - 속보 2026. 10. 1. 20:00

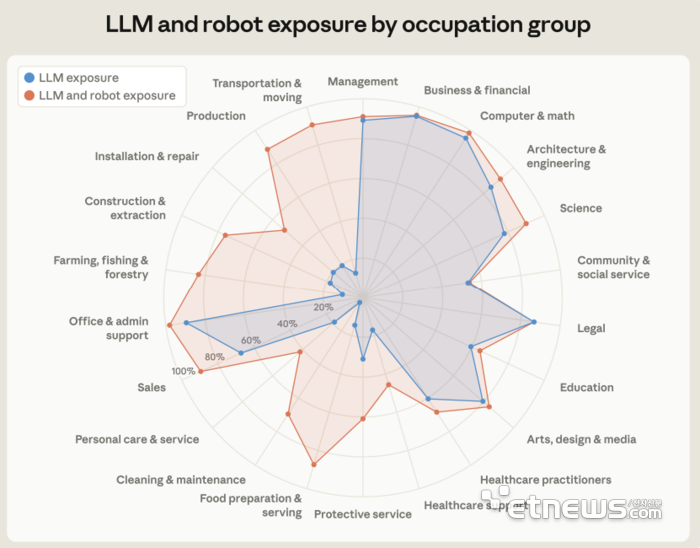
앤트로픽은 LLM과 로봇 기술을 함께 적용하면 미국 노동시장 전체 업무의 약 81%를 자동화할 수 있다고 분석했다. 연구진은 자사 인공지능 모델 클로드와 O*NET 데이터베이스 데이터를 활용해 직군별 자동화 가능성을 평가했으며, 운송·이동 및 사무·행정지원 분야에서 특히 높은 자동화율을 기록했다고 밝혔다.

원문 보기 →
Zammad Zero-Days Exploited in AI-Powered DIVD Hack
SecurityWeek 2026. 10. 1. 19:42

네덜란드의 DIVD 는 Zammad 솔루션의 제로데이 취약점을 악용한 자동화된 AI 공격으로 침입당했습니다. 이 공격은 CVE-2026-102489 과 CVE-2026-102490이라는 두 가지 취약점이 결합되어 세션 탈취, 원격 코드 실행 및 로우 privileges 상승을 가능하게 했으며, DIVD 는 9 월 30 일에 해당 제로데이를 확인했습니다.

원문 보기 →
AI·사이버 연구가 첩보 기술로?…英 MI5, 中 CGTRI 공개 경고
디지털투데이 - 전체기사 2026. 10. 1. 19:40

영국 보안당국은 CGTRI가 중국 국가안전부(MSS)의 첩보 역량 강화 연구를 위한 자금 지원을 했다고 주장해 영국 대학과 연구진에게 협력 재검토를 요구했다. MI5는 일부 기관이 최종 자금 출처를 알지 못한 채 선의로 참여했을 가능성을 설명하며, 관련 법규 숙지와 법률 자문을 권고했다.

원문 보기 →
CISA Adds Exploited Cisco Catalyst SD-WAN Manager Auth Bypass to KEV
The Hacker News 2026. 10. 1. 19:33

미국 사이버보안 및 인프라 보안 기관(CISA)은 공격이 활발히 이루어지고 있다고 보고된 Cisco Catalyst SD-WAN Manager의 인증 우회 취약점을 KEV 목록에 추가했다. URI 인코딩 처리 오류로 인해 원격에서 인증 없이 관리자 권한을 가진 시스템 접근이 가능해, 공격자는 HTTP 요청으로 API를 관리자로 사용할 수 있다. CISA는 2026 년 9 월 Cisco 가 해당 취약점의 적극적 악용 사실을 알게 되었음을 알렸으며, 피해 여부를 확인하기 위한 침해 지표(IoCs) 를 제공했다.

원문 보기 →
“플랫폼 2.0” KB국민은행이 그리는 금융 AI 확장 로드맵 – 바이라인네트워크
바이라인네트워크 2026. 10. 1. 19:22

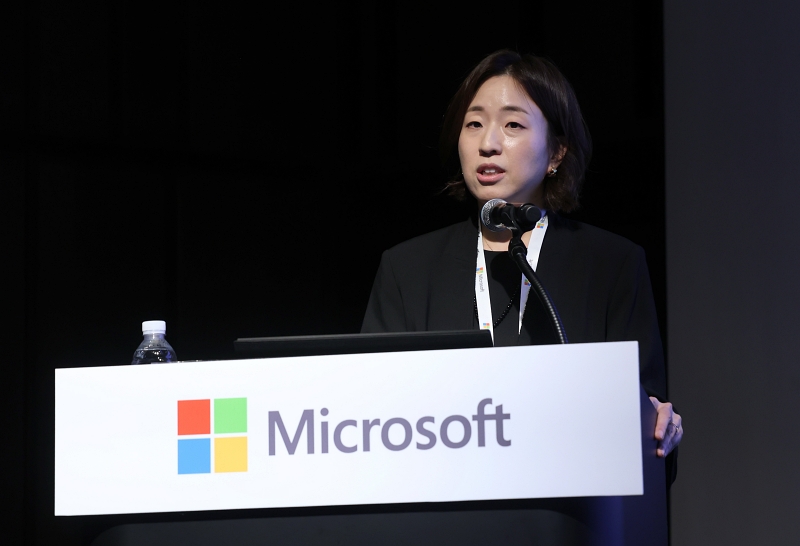
KB국민은행은 현업 업무에 60 개 이상의 AI 에이전트를 도입하여 민원 상담 처리 시간을 평균 19.7 일에서 8.4일로 단축하는 등 효과를 입증했다. 김지영 KB금융지주 KB국민은행 금융 AI 2센터 부장은 지난달 30일 열린 '마이크로소프트 인더스트리 서밋 2026' 에서 플랫폼 확장을 위한 새로운 전략을 발표했으며, 현업 부서와 개발 센터 간의 간극을 줄이기 위해 직원들이 직접 에이전트를 만드는 구조를 전환했다. KB국민은행은 금융 특화 가드레일을 구축하고 LLM as a Judge 시스템을 도입하여 답변 정확성을 100 점 만점에 90 점으로 높였으며, 마이크로소프트 애저 기반의 모듈화된 플랫폼을 통해 보안과 규제를 강화한 '플랫폼 2.0'을 완성했다.

원문 보기 →
지식재산처 출범 1년…K-IP 신속한 수익화
한국경제 - IT·과학 2026. 10. 1. 19:02

지식재산처는 지난 10 월 산업통상부 소속 특허청에서 국무총리 소속 기관으로 승격해 출범한 지 1 주년을 맞이했다. 김용선 지식재산처장은 정부대전청사에서 '출범 1주년 기념행사'를 개최하며, 앞으로 지식재산을 대한민국의 혁신과 성장의 힘으로 이끌 것이라고 다짐했다.

원문 보기 →
공공부문 AI 윤리기준 확정…"최종 책임·통제는 사람에게"
연합뉴스 - 산업 2026. 10. 1. 19:00

행정안전부는 공공부문 인공지능 윤리기준을 확정했으며, 복지대상자 선정이나 인허가 등 국민의 권리와 생활에 영향을 미치는 행정업무에서 최종 책임과 통제는 사람이 맡도록 했다. 이 윤리기준은 공직자가 업무 과정에서 AI 윤리를 스스로 점검하고 개선할 수 있도록 돕는 실무 지침 역할을 수행하며, 공공성·형평성·투명성·책임성·안전성·프라이버시 보호 등 6대 핵심가치와 이를 구체화한 68개 자율점검 항목으로 구성됐다. 행안부는 기관별 AI 활용 수준에 맞춰 기준을 적용할 수 있도록 '적용·응용·융합'의 3단계 자율점검 체계도 도입했다.

원문 보기 →
'T+1·STO' 앞당기는 당국… 글로벌 큰손 "인프라 쇼크 우려"
디지털타임스 - 최신 뉴스 2026. 10. 1. 18:49

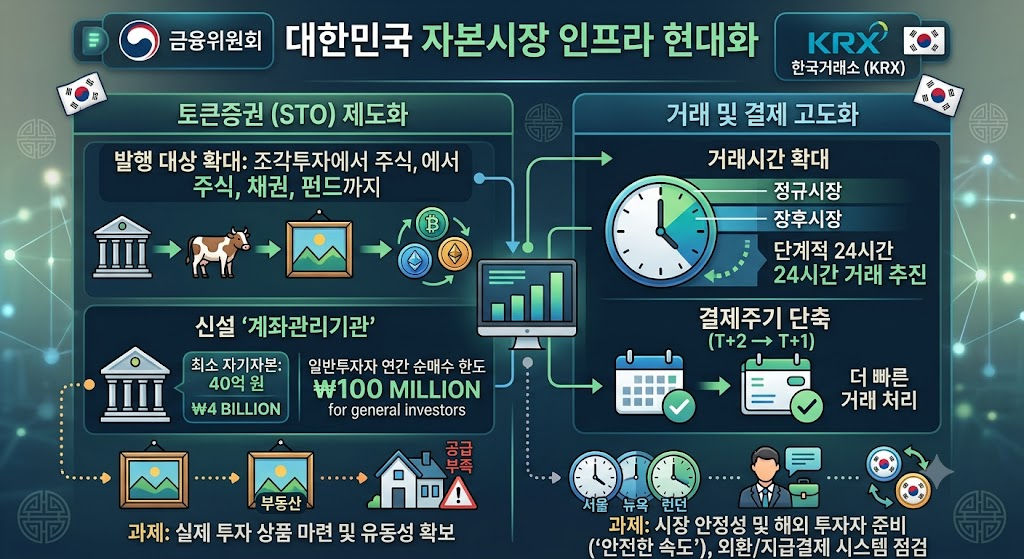
금융위원회는 토큰증권 제도 시행을 앞두고 발행인 계좌관리기관 요건 마련과 같은 인프라 개편에 속도를 내고 있으나, 실제 거래를 뒷받침할 상품·유동성과 전산·결제 인프라가 충분히 준비되지 않았다는 우려가 커지고 있다. 한국거래소는 당장 11 월 16 일에 정식 시장을 개설한다는 계획이었으나 구체적인 재개 일정이 아직 정해지지 않은 상태이다.

원문 보기 →