공공부문 정보유출 땐 '윗선'도 문책…징계 하한 '견책→감봉'
디지털타임스 - 최신 뉴스
2026. 10. 1. 16:12
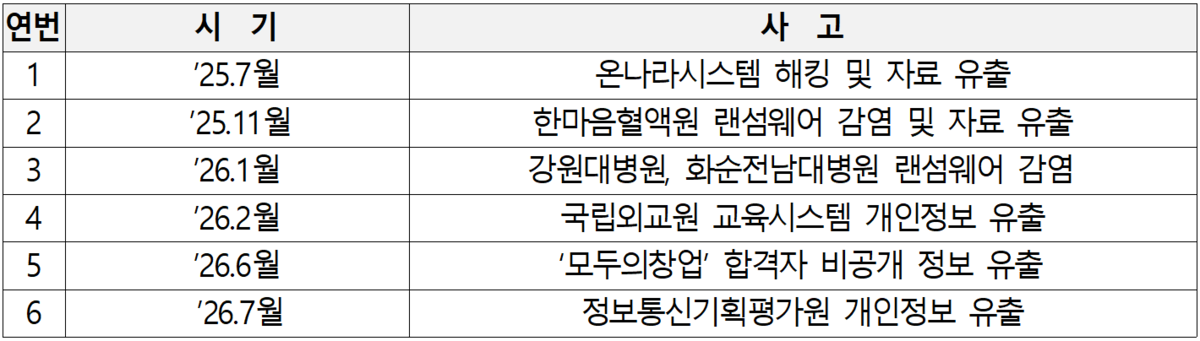
행정안전부와 개인정보보호위원회는 공공부문에서 위중한 정보유출 사고가 발생하면 실무자뿐만 아니라 기관장 등 감독자에게도 엄중 징계 책임을 지도록 하는 방안을 발표했다. 이 방안은 기본수칙 위반을 징계 대상으로 명시하고, 보안관리 미흡으로 인한 유출사고의 경우 최소 기준인 견책을 감봉으로 올린다. 또한 2021 년부터 올해 5 월까지 해킹 등으로 인한 공공부문 정보유출 사고는 약 247 건이었으나 징계 처분은 9 건에 그쳤으며, 비정무직 기관장이 직접 징계를 받은 사례는 없었다.
원문 보기 →