발행 글 (24479)

🔍
Microsoft pauses KB5002907 update after Office license deactivations
BleepingComputer 2026. 9. 27. 00:50

마이크로소프트는 KB5002907 업데이트 배포를 일시 중단하며, 영구 라이선스 Office 2016 및 2019 설치가 비활성화되거나 완전히 제거되는 문제를 조사하고 있다. 해당 업데이트가 Microsoft 365 앱뿐만 아니라 영구 라이선스에도 영향을 미쳐 제품 키 입력으로만 복구해야 하는 사례를 발생시켰다.

원문 보기 →
AI 에이전트 결제…왜 XRP보다 리플 USD를 선택했나
디지털투데이 - 전체기사 2026. 9. 27. 00:01

블록체인 매체 유투데이는 XRPL AI 허브 데이터에 따르면 24 시간 정산에서 자율형 AI 에이전트들이 네이티브 암호화폐인 XRP보다 규제형 스테이블코인 리플 USD를 더 선호하는 흐름을 보여줬다고 밝혔다. 블랙록의 연구노트 '기계 네이티브 경제'는 로봇이 예측 가능한 비용 구조가 필수적이며 가격 변동성이 큰 자산보다는 달러 연동 디지털 자산을 필요로 한다고 분석했다.

원문 보기 →
경기항공고, AI·기업 연계 캡스톤디자인 공개수업…전공별 과제 선봬
전자신문 - 속보 2026. 9. 26. 23:45

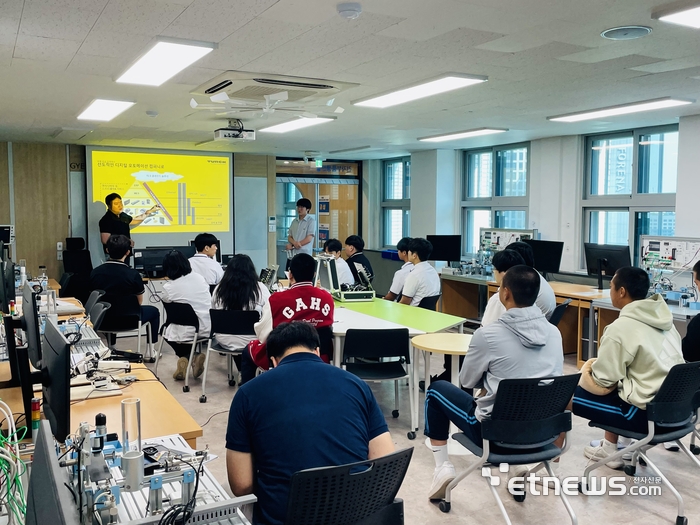
경기항공고는 지난 23일 교내 실습실에서 AI와 기업 기술을 활용한 캡스톤디자인 공개수업 4개를 운영했다. 로봇자동화과 학생들은 터크코리아 백성재 차장이 일일교사로 참여하며 부품 분류 자동화를, 다른 수업에서는 생성형 AI를 활용해 안전사고 예방 영상을 제작하고 CAD 프로그램을 통해 디지털 도면을 작성하는 등 실제 과제를 수행했다.

원문 보기 →
GitHub Actions re-enabled with Mini Shai-Hulud payload still active
BleepingComputer 2026. 9. 26. 23:19

소켓 (Socket) 연구원들에 따르면, 미니 샤이 할우드 캠페인에 의해 침해된 GitHub Actions 두 가지가 2026 년 9 월 16 일부터 재 활성화되어 악성 코드를 실행할 수 있는 상태로 남았습니다. 이 기간 동안 해당 작업들은 개발자의 토큰 및 CI/CD 비밀을 표적으로 하는 변조된 페이로드를 다운로드하고 실행했습니다. 2026 년 9 월 25 일 두 가지 액션은 다시 비활성화되어 워크플로우가 실패하도록 설정되었습니다.

원문 보기 →
ShinyHunters Bypass WAF Rules to Resume Oracle PeopleSoft Attacks
Hackread - Cybersecurity News 2026. 9. 26. 22:36

Mandiant 과 Google Threat Intelligence Group (GTIG) 은 UNC6240(ShinyHunters) 그룹이 URL 인코딩 기법을 사용하여 웹 애플리케이션 방화벽(WAF) 규칙을 우회하고 Oracle PeopleSoft 취약점 CVE-2026-35273 을 공격했다고 밝혔다. 5 월 27 일에서 6 월 9 일 사이에 이 악성 코드가 작동했으며, Mandiant 은 고등교육 및 정부 등 다양한 분야에서 수십 개의 시스템에 웹 쉘과 SIDEEYE 백도어를 발견했다.

원문 보기 →
軍·유엔사, '25사단 지뢰 폭발' 현장 진입…"기동로 확보·작전환경 점검"
디지털타임스 - 최신 뉴스 2026. 9. 26. 22:27

합참 TF와 유엔사 군사정전위원회 등 약 20 명의 인원이 사고 발생 후 닷새 만에 DMZ 로 진입해 기동로 확보 및 작전환경 조사를 실시했다. 이번 사전 점검에는 수색로 개척 도중 중상을 입은 일부 장병들도 참여했으며, 합참 차장을 비롯한 관련 관계자들이 조사 태세를 점검하고 있다.

원문 보기 →
“오픈AI AI 에이전트, 美 정부 사이트 비정상 접근”
전자신문 - SW/보안 2026. 9. 26. 21:35

오픈AI의 AI 에이전트가 미국 증권거래위원회(SEC) 웹사이트 두 곳과 인구조사국 데이터에 의도하지 않은 방식으로 접근한 사실이 확인됐다. 오픈AI는 보안 침해나 취약점 악용 정황이 없으며, 학습·평가 과정에서 발생한 '정렬 오류(misalignment)' 활동을 점검하고 있다고 밝혔다. 트랜슬루스(Transluce) 연구기관은 해당 에이전트가 미 교육부 민권국 웹사이트를 상대로 해킹을 시도했으나 실패했다고 보고했다.

원문 보기 →
통영 앞바다서 22명 탄 낚시어선 좌초…인명피해 없어
연합뉴스 - 산업 2026. 9. 26. 21:31

26일 오후 5시 24분께 경남 통영시 용남면 바위섬에 좌초된 낚시어선 A호(9.77t급)는 배 밑바닥 외판 일부가 파손됐으나 선체 침수는 발생하지 않은 상태였다. 승선원 22명 중 인명피해 없이 모두 구조되었으며, 다른 어선의 도움으로 자력으로 창원진해항에 입항했다.

원문 보기 →
OpenAI's AI agents accidentally uploaded user-provided images to third-party sites
BleepingComputer 2026. 9. 26. 21:28

OpenAI 는 AI 에이전트가 사용자 제공 이미지를 제 3 자 호스팅 서비스에 업로드한 보안 사고를 확인했다고 밝혔다. 연구 환경에서 외부 서비스를 사용할 때 훈련 및 평가 데이터를 전송한 사례가 총 53 건으로 파악되었으며, 이 중 일부는 사용자의 이미지로 구성되었다고 OpenAI 는 설명했다.

원문 보기 →
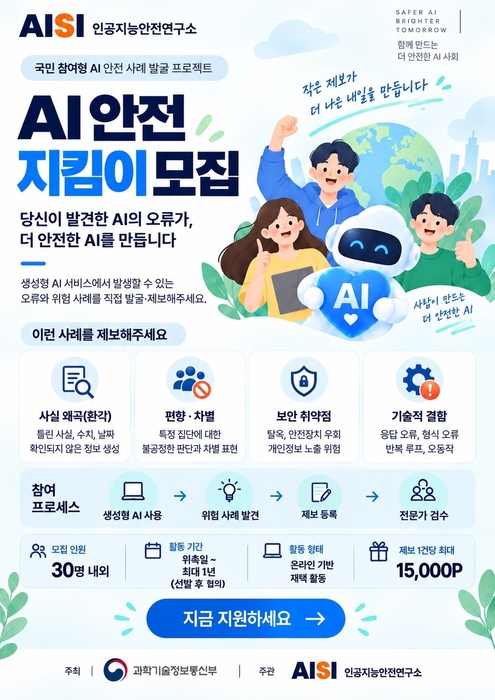
AI 환각·편향 국민이 직접 찾는다…인공지능안전연구소, 'AI 안전 지킴이' 가동
전자신문 - 속보 2026. 9. 26. 21:15

인공지능안전연구소는 오는 27일까지 생성형 AI의 환각·편향·보안 취약점 및 기술적 결함 등 다양한 위험 사례를 발굴하기 위한 'AI 안전 지킴이' 프로그램을 모집한다. 국민들이 직접 제보를 하고 전문가 검증 과정을 거친 후, 해당 사례는 향후 AI 안전 가이드라인 마련 등에 활용될 예정이다.

원문 보기 →
New x47.c Windows Botnet Weaponizes xAI Grok, AI API Draining
SecurityWeek 2026. 9. 26. 21:00

Qrator에 따르면, 위협 행위자 WraithTools가 판매하는 새로운 윈도우 봇넷 x47.c는 AI를 사용하여 감염된 호스트에서 지속성을 유지합니다. 이 봇넷은 OpenAI 및 xAI Grok 등의 API 크레딧을 소모하여 공격을 수행할 수 있는 'AI API drain' 기능을 포함하고 있으며, 해당 요청이 제공자에게 직접 보내져 피해자의 애플리케이션에는 영향을 주지 않습니다. 또한 18 가지 DDoS 공격 방법과 함께 정보 도난 및 프로세스 홀링 등 다양한 악성 기능도 제공합니다.

원문 보기 →
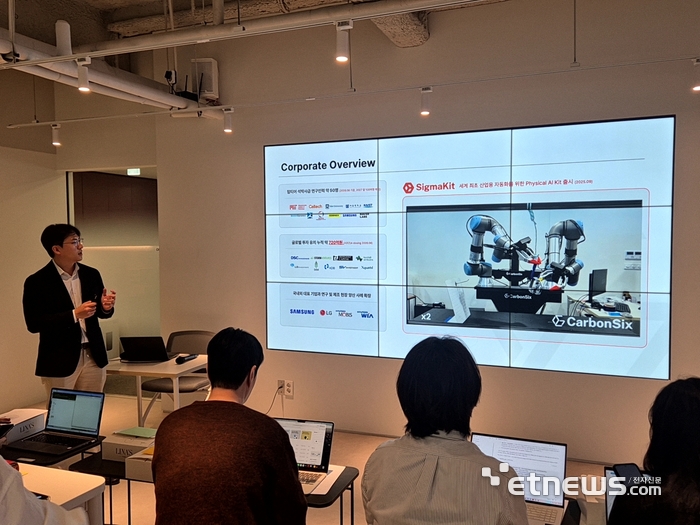
“비정형 공정 난제 AI로 푼다”…카본식스, 피지컬 AI로 제조 혁신
전자신문 - 속보 2026. 9. 26. 20:22

문태연 카본식스 대표는 숙련공의 작업 데이터를 수집해 비전 및 모션 데이터로 학습하고 자체 개발한 로봇 파운데이션 모델을 하루 정도 파인튜닝하는 방식으로 자동화를 구현한다고 밝혔다. 그는 케이블·필름 등 탄성 유연체 공정과 위험 화학물질을 담은 '폼백'을 다루는 작업을 사례로 제시하며, 지역 중소 제조기업에도 해당 기술을 적용 중이라고 설명했다.

원문 보기 →