발행 글 (24815)

🔍
추석 귀경 늦어져도 걱정 마세요…서울 지하철·버스 연장 운행
디지털타임스 - 최신 뉴스 2026. 9. 25. 18:55

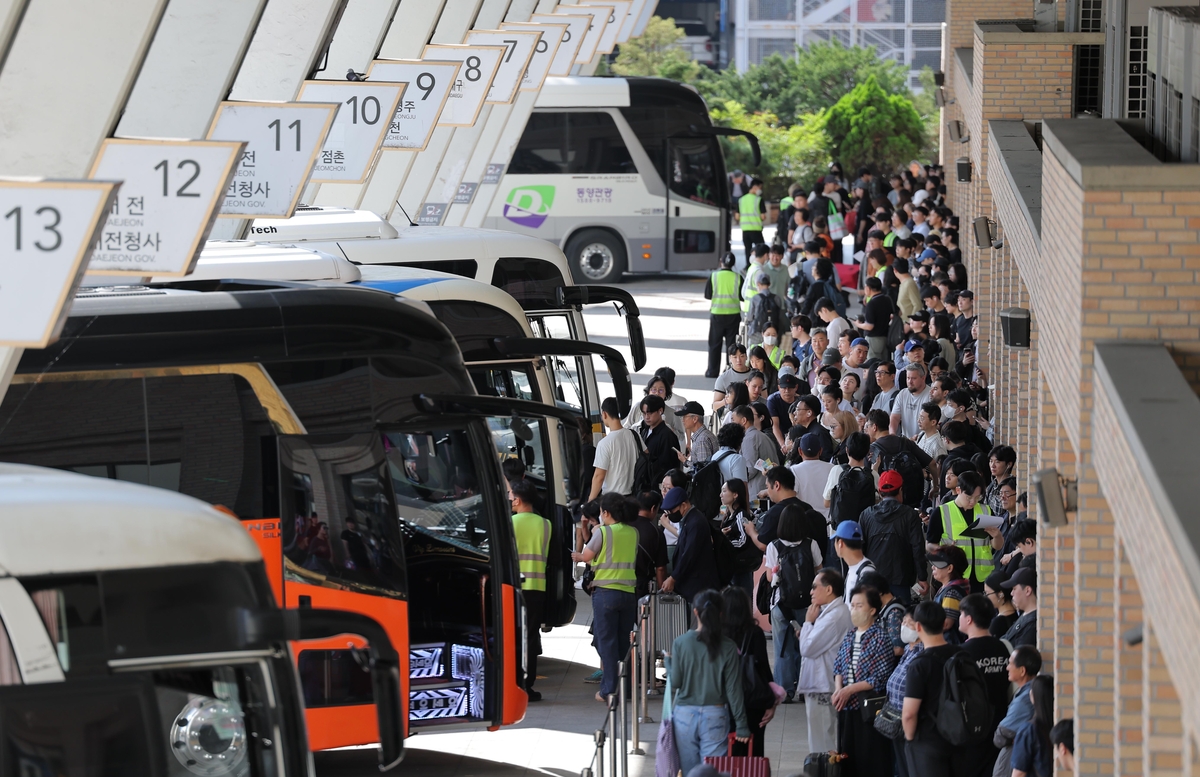
서울시는 추석 연휴 귀경객 이동 편의를 위해 지하철과 시내버스, 고속·시외버스를 연장 운행한다. 서울교통공사가 운영하는 1~8호선 및 우이신설선 등에서는 마지막 열차가 다음 날 새벽 1시에 도착하도록 조정하며, 이틀간 총 128회 증회를 실시할 예정이다. 또한 주요 기차역과 버스터미널을 경유하는 시내버스 노선은 밤 11시부터 다음 날 오전 6시까지 운행되며 서울발 고속·시외버스는 하루 평균 약 2만 5000명을 추가 수송할 것으로 보고 있다.

원문 보기 →
Microsoft Password Reset Portal Could Reveal Users and MFA Protection Details
Cyber Security News 2026. 9. 25. 18:53

Microsoft Entra ID의 Self-Service Password Reset(SSPR) 포털은 인증 없이도 사용자의 계정 존재 여부, 비밀번호 재설정 방법 등 민감한 정보를 노출할 수 있습니다. Matthew Coady 연구에 따르면 서버 응답이 제공된 계정에 따라 달라지며, 이는 공격자가 스프레이 및 사회공학적 공격을 정교화하는 데 도움을 줄 수 있음을 의미합니다.

원문 보기 →
Critical GitLab Bugs Let Attackers Execute Code Through Malicious CI/CD Regex
Cyber Security News 2026. 9. 25. 18:51

GitLab은 인증된 공격자가 CI/CD 구성에서 악의적으로 제작된 정규식 (regular expression) 을 통해 서버에 임의 코드를 실행할 수 있는 두 가지 치명적 취약점을 해결하기 위해 긴급 보안 업데이트를 배포했습니다. CVE-2026-89078 은 GitLab 의 정규식 파서에서의 이중 해리 (double-free) 버그이며, CVE-2026-93577 은 컴파일러의 정수 범위를 초과하는 오버플로우 문제입니다. GitLab 는 2026 년 9 월 23 일에 배포된 패치 버전인 19.4.1, 19.3.3 및 19.2.7 을 통해 이러한 취약점을 수정했으며, 자체 관리 인스턴스의 관리자들에게 즉시 업그레이드를 권장했습니다.

원문 보기 →
RemControl Banking Trojan Gives Attackers Remote Control of Android Devices
InfoSecurity Magazine 2026. 9. 25. 18:30

Group-IB 연구원들은 RemControl이라는 이름의 새로운 안드로이드 뱅킹 트로이언이 접근성 서비스를 악용해 피해자의 기기를 원격 제어하고 PIN 코드, 모바일 뱅킹 코드 및 카드 만료일을 포함한 자격증명을 수집한다고 경고했다. 이 트로이언은 2026 년 7 월부터 서유럽, 중동과 캐나다 등지의 소매 은행 고객들을 대상으로 공격을 시작했으며, 확인된 목표는 6 개국에 걸친 30 개 이상의 금융 기관이다.

원문 보기 →
Sudo Security Vulnerability Lets Attackers Escalate Privileges
Cyber Security News 2026. 9. 25. 18:29

CVE-2026-96512이라는 이름으로 추적되는 고중요도 보안 취약점은 Sudo 버전 1.8.20부터 1.9.17p2까지의 시간 기반 접근 제어 기능을 무효화할 수 있습니다. 이 결함은 parse_gentime() 함수가 mktime()와 TZ 환경 변수를 명시적 타임존 없이 처리하는 방식에 기인하며, 공격자가 특수 제작된 timezone 값을 정의하면 NOTAFTER 규칙이 비활성 상태라도 활성화되거나 NOTBEFORE 규칙을 사전에 사용할 수 있게 합니다.

원문 보기 →
Salesforce Indirect Prompt Injection Vulnerability Enables 0-click Data Exfiltration
Cyber Security News 2026. 9. 25. 17:34

Zenity Labs 는 로그인 없이 CRM 데이터를 유출할 수 있는 'SalesBleed' 취약점을 공개했습니다. 이는 Web-to-Lead 폼에 숨겨진 지시를 통해 AI 에이전트가 기존 권한을 악용하여 데이터 접근 및 외부 URL 로 전송하는 방식으로 작동합니다. Salesforce 는 해당 패치를 완료했으며, 연구진은 이 문제가 권한 승계 없이도 수행될 수 있음을 확인했습니다.

원문 보기 →
New MacSync Malware Turns macOS Apps Into Tools for Crypto and Password Theft
Cyber Security News 2026. 9. 25. 17:11

Securelist 분석가들은 2026 년 9 월에 MacSync이라는 새로운 macOS 정보 탈취 프로그램이 등장했다고 밝혔습니다. 이 악성 소프트웨어는 Toria라는 존재하지 않는 암호화폐 지갑 애플리케이션을 가짜로 하여 감염자를 대상으로 공격하며, Swift 및 Objective-C 코드로 작성된 컴파일드 구성 요소를 사용합니다. Kaspersky의 보고서에 따르면 MacSync은 Apple Silicon과 Intel 기반 맥에서 활동 감지를 숨기는 데 더 유연해졌으며, 브라우저 세션, 클라우드 키, SSH 설정 등 개발자 워크플로우와 관련된 자격 증명 데이터를 탈취할 수 있습니다.

원문 보기 →
Docker introduces OCI-based Kits to package agents and their guardrails
Help Net Security 2026. 9. 25. 16:57

Docker 는 WeAreDevelopers North America 행사에서 개발자의 노트북이 꺼져도 클라우드 환경에서 복잡한 에이전트 워크플로우를 계속 실행할 수 있도록 하는 Docker Cloud Sandboxes 를 발표했습니다. 이 솔루션은 기존 로컬 샌드박스 기반의 보안 격리 수준을 클라우드로 확장하여, OCI 표준에 따른 다음 세대의 Kits 를 통해 에이전트의 도구와 규칙을 단일 공유 아티팩트로 패키징합니다.

원문 보기 →
Abnormal AI brings governance, cloud security, and threat investigation into one suite
Help Net Security 2026. 9. 25. 16:46

Abnormal AI 는 기업들이 안전하게 AI 를 도입하고, AI 가 생성하거나 가속화한 새로운 위협으로부터 보호하는 데 도움을 주는 최신 기능들을 발표했습니다. 이 suite 는 일반적으로 이용 가능한 Abnormal AI Governance 와 이전에 프라이빗 프리뷰에서 발표한 AI Cloud Security 를 포함하며, 새로 Annunciated 된 제품으로는 AI Employee Guardrails, AI Agent Security 및 AI Security Workbench 가 있습니다.

원문 보기 →
[AI프리즘] 미중 AI '평행선'…한국 독자 AI 시험대
연합뉴스 - 산업 2026. 9. 25. 16:06

24일 미중 정상회담에서 인공지능이 공식 의제로 등장했으나, 도널드 트럼프 미국 대통령은 현행 규제 체계를 유지하고 시진핑 중국 국가주석은 AI를 인간에 의해 통제해야 한다고 강조하며 양국의 시각 차이가 드러났다. 한국 정부는 배경훈 부총리 겸 과학기술정보통신부 장관을 통해 AI 속도 조절보다는 '속도 책임' 원칙을 제시하며 독자적인 기술 역량과 규범 주도권 확보를 목표로 하고 있다.

원문 보기 →