Placeholder domain used in dev docs now serves ClickFix attacks
BleepingComputer
2026. 9. 24. 07:46
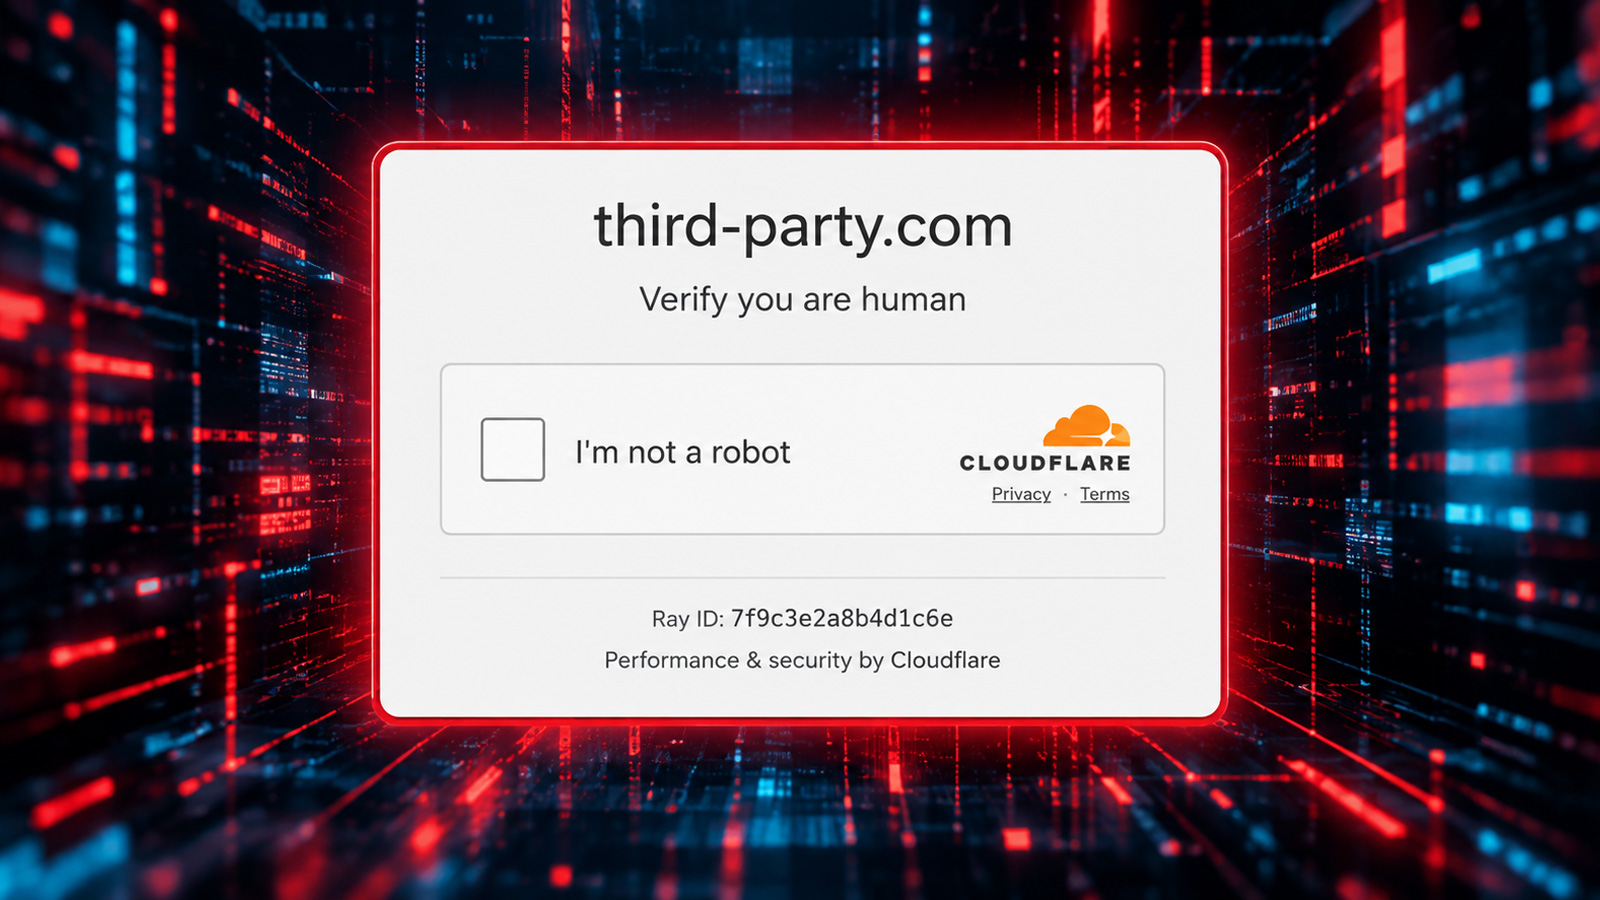
'third-party.com' 도메인이 개발 문서에서 일반적으로 사용되던 플레이스홀더로, 현재는 Windows 사용자가 PowerShell 명령어를 실행하도록 속이는 ClickFix 공격을 수행하는 가짜 Cloudflare 보안 검증 페이지를 제공하는 것으로 확인되었습니다. Manifold Security 는 해당 도메인 분석 중 악용 사실을 발견했고, BleepingComputer 은 사용자 클릭 시 클립보드에 해로운 파워셀 코드를 복사하고 Windows 키 + R 를 눌러 실행하도록 유도한다는 점을 입증했습니다.
원문 보기 →