
Malwarebytes 연구원들에 따르면 GPT-6 Astra나 DaVinci Resolve를 모방하는 가짜 웹사이트들이 기업 데이터를 위험에 빠뜨릴 수 있습니다. 이러한 사이트들은 Google 인증을 활용하여 결제 정보를 요구하지만, 실제 비밀번호 입력 폼이나 악성다운로드 없이 문서 업로드만 요청합니다.
디링크(D-Link)의 DIR-822A 무선 공유기에서 인증 없이 원격으로 악성 코드를 실행할 수 있는 CVSS 점수 10.0 의 취약점이 발견되었으며, 개념증명(PoC) 코드까지 공개되어 공식 패치가 제공되지 않은 상태입니다. CVE-2026-86296 은 DHCP 서버의 udhcpcd 컴포넌트에서 발생하는 스택 기반 버퍼 오버플로 문제이고, CVE-2026-86510 은 L2TP 제어 메시지 파서에서의 경계 밖 쓰기 취약점입니다. 두 가지 모두 네트워크를 통한 공격이 가능하고 인증 없이 악용될 수 있으며 현재 디링크는 영향 제품 범위와 펌웨어 제공 여부를 조사 중이나 아직 공식 보안 업데이트를 발표하지 않았습니다.

Veeam Agent for Microsoft Windows의 취약점(CVE-2026-32996)으로 인해 낮은 권한 로컬 사용자가 로그 파일 내 세션 식별자를 재사용해 시스템 수준의 권한을 획득할 수 있습니다. 이 문제는 버전 13.0.1.2067 및 이전 빌드에 존재하며, Veeam은 이를 해결한 업데이트를 출시했습니다.

보안 팀이 오랫동안 식별자의 과도한 접근 권한을 논의해 왔으나, AI 에이전트는 이미 가진 접근권한으로 자율 시스템이 발견할 수 있는 경로를 어떻게 결정해야 하는지라는 더 어려운 질문을 제기했습니다. 사람이 여러 방법을 시도하여 작업을 완료하는 것과 달리, AI 에이전트는 작업 완성을 위해 끈질깁게 추구하고 있습니다.

BambooToken은 MQTT 프로토콜을 원격 제어 채널로 활용하여 Linux 시스템에서 호스트 정보를 수집하고 쉘 명령어를 실행하며 파일을 이동할 수 있는 백도어입니다. 분석가들은 이 샘플이 host inventory collector, command worker 및 file manager를 연결된 인코딩된 MQTT 토픽을 통해 운영한다는 사실을 확인했습니다. 해당 악성 코드는 TCP 포트 2883 과 브로커 주소에 연결되며, /bin/sh -c 를 사용하여 명령어 실행 결과를 반환하고 파일 전송 시 NUL 문자열로 데이터를 분리합니다.

Arista 는 9 월 22 일, 온프레미스 VeloCloud Orchestrator (VCO) 의 새로운 취약점을 악용하고 있다는 사실을 알렸다. 이 CVE-2026-93952 라는 취약점은 로그인 권한이 없는 원격 공격자가 내부 기능을 조작하거나 VCO 호스트에 영향을 줄 수 있다고 한다.
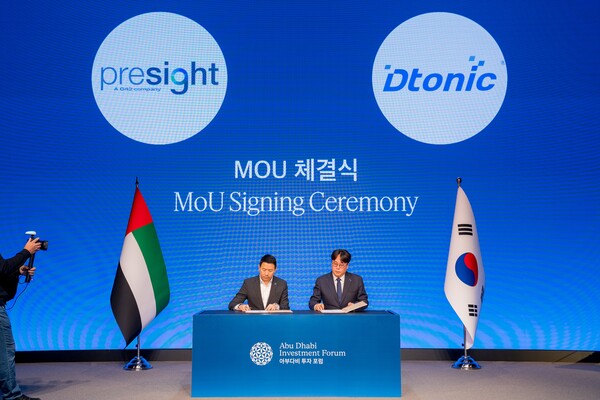
AI 플랫폼 기업 디토닉은 UAE AI 기술그룹 G42 계열사 프리사이트와 전략적 파트너십을 체결했다고 22일 밝혔다. 양사는 기존 프로젝트에 디토닉 기술을 적용하고 글로벌 시장에서 신규 사업 기회를 공동 발굴하기로 했다. 이 협력을 통해 유럽·중동·북아프리카·중앙아시아 및 아프리카 등 빠르게 성장하는 지역으로 협력 범위를 넓힐 계획이다.
Forescout의 Vedere Labs 연구에 따르면, 운영 기술 (OT) 또는 연결된 의료 장치를 사용하는 대부분의 조직은 해당 시스템을 전용 네트워크 세그먼트로 분리하지 않습니다. 분석 대상인 209 개 조직과 47,700 개의 네트워크 세그먼트를 조사한 결과, OT 디바이스만 포함된 세그먼트는 전체의 13%에 불과했으며 의료 장비 (IoMT) 만 있는 경우는 6%였습니다. IP 카메라가 가장 낮은 격리율을 보였으며, 이 분야에서는 POS 시스템이 IT 기기와 함께 공유되는 경우가 많았습니다.
퀄컴은 오는 22일부터 24일까지 미국 하와이 마우이에서 '스냅드래곤 서밋 2026'을 개최하며, 에이전틱 AI를 위한 차세대 스마트폰·PC 및 웨어러블 플랫폼과 제품을 공개할 계획입니다. 이번 행사에서는 연산 엔진 설계 개선사항인 오라이온 CPU, 아드레노 GPU, 헥사곤 NPU의 상세 성능 수치와 적용 게임 타이틀이 발표될 예정입니다.

Gartner 조사에 따르면 지난 12 개월 동안 CISO 의 41% 는 직원 오디오 통화에서 딥페이크를 활용한 사회공학적 사건을 경험했으며, 비디오 통화에 대해서는 이 비율이 36% 로 나타났습니다. Craig Porter 은 공격자들이 피싱과 비즈니스 이메일 침해 등 여러 채널의 합성 미디어와 개인 정보를 결합하고 있으며, AI 기반 사회적 공학 위협에 대응하기 위해 CISO 는 신원 및 접근 위험 평가 방법을 동일하게 적용해야 한다고 강조했습니다.
Forescout 는 OT, 의료 기기 (IoMT), IT 및 IoT 기기가 혼재된 네트워크 세그먼트가 공격 표면 확대와 횡단 이동 위험을 높인다고 분석했습니다. 조사 대상이 된 47,700 개의 실제 네트워크 세그먼트 중 약 26% 는 IT 와 IoT 를 포함하고 있으며, OT 기기만 포함된 세그먼트는 전체의 13%, IoMT 전용은 6% 에 불과합니다.
연결된 운영, AI 채택 및 IT/OT 수렴으로 인한 운영 위험이 확대됨에 따라 산업 기업은 사이버 보안 투자를 늘리고 있습니다.