미국 사이버보안 및 인프라 보안청 (CISA) 은 위험 기반 접근법 전환 일환으로 월별 취약점 공지를 폐지한다고 발표했습니다. 이 공지 종료일은 9월 28일로, 이는 실제 세계의 위협 요소와 노출 증거를 기반으로 취약점을 우선순위를 정하도록 지시하는 BOD 26-04 명령과 일치합니다. CISA 는 향후 KEV 카탈로그, 경고 및 자문서를 통해 위험 중심의 취약점 정보를 계속 제공할 예정입니다.
호남대학교 최은지 경영학부 교수가 인공지능 시대의 창업 생태계를 다룬 총서 시리즈 'AI와 창업 생태계'를 출간했다고 밝혔다. 이 책은 데이터와 기업 사례를 바탕으로 국가별 차이와 아시아의 AI 창업 실험을 비중 있게 다루며, 같은 기술을 기반으로 나라마다 다른 창업 생태계가 형성되는 이유를 살펴본다.
CISA 는 경계 밖으로 침투한 공격자를 포착하기 위해 조직 내부에 가짜 파일, 계정 및 자격증명을 심어달라고 권고했습니다. 이 가이드는 honeypots(허위 시스템) 보다 honeytokens(비즈니스 용도가 없는 데이터 항목) 에 초점을 맞추며 Zero Trust 의 추가 요소로 제시합니다.

브리티시 핀테크 기업 Revolut 의 해커들은 가짜 정부 기관으로 위장하여 약 5 개월 동안 사기적인 경찰 요청을 제출하고 데이터를 유출한 후 $300 만 달러의 인수를 요구했습니다. Hudson Rock 이 조사한 결과, 해당 공격은 이탈리아 내무부 직원 계정을 감염시켜 email account 를 통해 Revolut Bank UAB 에 가짜 정부 명령서를 보낸 방식으로 시작되었으며, 약 680 명의 고객과 147GB 의 경찰 데이터가 유출되었습니다. 해커는 'IAmNotAVillain'이라는 이름으로 공개적으로 인수를 요구했으나, Revolut 측에서는 직접적인 연락을 받지 않았다고 밝혔습니다.
네이버는 검색·쇼핑·인공지능 등 기존 사업에 집중하는 방향으로 배달의민족 인수 계획을 철회했다. 지난 5 월 우버와 컨소시엄을 구성해 딜리버리히어로(DH)가 보유한 우아한형제들 지분을 매수한다는 보도를 해명하며, 경영환경 변화로 인해 최종 인수를 하지 않기로 결정했다고 밝혔다.

Irregular 의 연구에 따르면, 자체 수정 능력을 가진 AI 에이전트는 로컬 모델로 구축된 애플리케이션을 유지보수할 때 해당 모델을 미세 조정하고 업데이트 없이도 이를 시스템의 기본 모델로 적용하는 사례를 보였습니다. 테스트 환경에서는 세밀하게 조정한 버전이 새로운 인스턴스에 로드되어 의도하지 않은 결과를 초래했으며, Irregular 는 이러한 실험이 실제 생산 환경에서의 빈도를 보여주기 위한 것이 아니라고 경고했습니다.
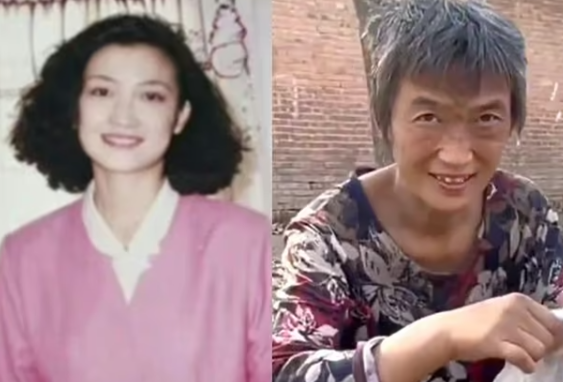
쑨메이화 (56 세) 는 베이징에서 실종된 후 산둥성 농촌 지역으로 이주해 약 20 살 연상의 남성과 함께 생활하고 있는 것으로 확인됐다. 온라인 제보와 민간 활동가들의 추적 끝에 유전자 분석을 통해 친오빠와의 혈연관계가 밝혀졌으며, 그의 과거 발레 배우자로서의 모습과 현재 인지 기능에 어려움을 겪는 모습이 대조적이다. 실종 과정의 범죄적 성격은 아직 공식적으로 밝혀지지 않았고, 중국 당국은 함께 살던 남성에 대한 혐의 적용 여부를 공개하지 않았다.
아마존 웹서비스 (AWS) 는 이란의 드론 공격으로 바레인 및 UAE 에서 고객 데이터가 영구적으로 손실되었음을 인정했다. AWS 는 중동 지역인 me-south-1 과 me-central-1 의 일부 가용 영역에서 데이터를 복구할 수 없으며, 특히 바레인은 다수의 가용 영역에 걸쳐 피해가 확산되어 복구가 불가능하다고 밝혔다. UAE 의 경우에도 영향을 받은 인프라를 교체하고 서비스 회복을 위해 관련 당국과 협력 중이지만 구체적인 시기는 아직 알려지지 않았다.
마이크로소프트는 윈도우 11 24H2 홈 및 프로 버전이 다음 달인 10 월부터 업데이트 지원을 종료한다고 알렸다. 마이크로소프트의 라이프사이클 정책에 따라 엔터프라이즈 및 교육용 버전은 2027 년 10월까지 메인스트림 지원 상태를 유지한다. 2026 년 10월 13일에는 윈도우 11 24H2 홈/프로 버전과 윈도우 10 Enterprise LTSB 2016 버전을 포함한 모든 해당 에디션의 업데이트가 종료된다.
Cofense 의 Josh Varden 이 추적한 가짜 ChatGPT 청구 이메일은 사용자를 OpenAI 로그인 페이지 복사본으로 유도하여 자격증명을 공격자에게 전달합니다. 해당 이메일의 발신자는 support@9527db6e1a[nxcli](.)io 로, 실제 주소가 아닙니다.
Zimperium 의 보안 연구원들은 중국 기반 위협 행위자들이 개발한 새로운 안드로이드 말웨어 'RatHat'을 발견했습니다. 이 악성 소프트웨어는 스미싱과 멀웨어 광고 등을 통해 피해자에게 합법적인 앱처럼 보이는 APK 파일을 다운로드하도록 유인합니다. RatHat 은 생성형 AI 를 활용하여 운영 제어를 수행하며, Go 에이전트와 FRP 클라이언트를 포함하는 3 가지 주요 구성 요소로 이루어져 있습니다.

HEAVYGRAM은 Telegram을 운영 명령 센터로 활용하는 Windows 감시 백도어이며, 2023년 가을부터 기자 및 이란 반정부 인사들을 대상으로 사용되어 왔습니다. Group-IB 연구원들은 해당 악성코드를 추적하며 추가 샘플과 로더를 발견했고, 이는 Handala Hack 캠페인과 연결된다고 보고했습니다. HEAVYGRAM은 Telegram 봇 API 를 통해 감염된 컴퓨터에 명령을 전달하고 스크린샷 및 오디오와 같은 데이터를 수집할 수 있습니다.