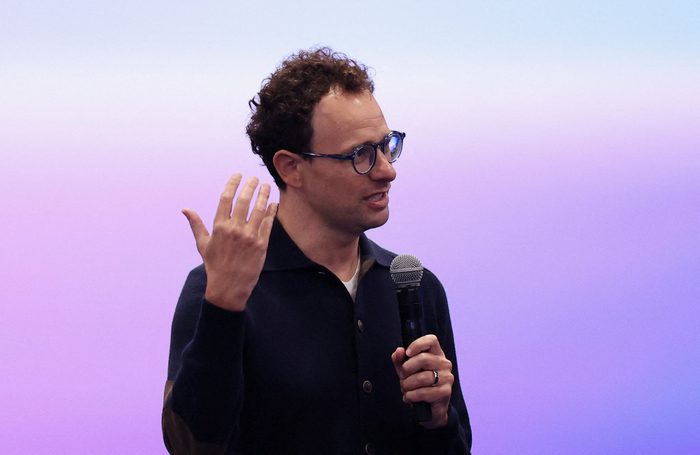
앤트로픽의 다리오 아모데이 CEO가 세일즈포스의 '드림포스' 행사에서 AI 안전을 자동차 회사의 안전 관리 방식에 비유했습니다. 그는 AI 안전을 위해 자체 점검, 업계 표준 정립, 국제 공조라는 3단계 접근법이 필요하다고 주장했습니다. 아모데이 CEO는 AI 기술을 현재 상태에서 동결하더라도 활용 가치는 전체의 5~10%에 불과하다며, 속도 조절론이 기술 동결을 의미하는 것은 아니라고 덧붙였습니다.
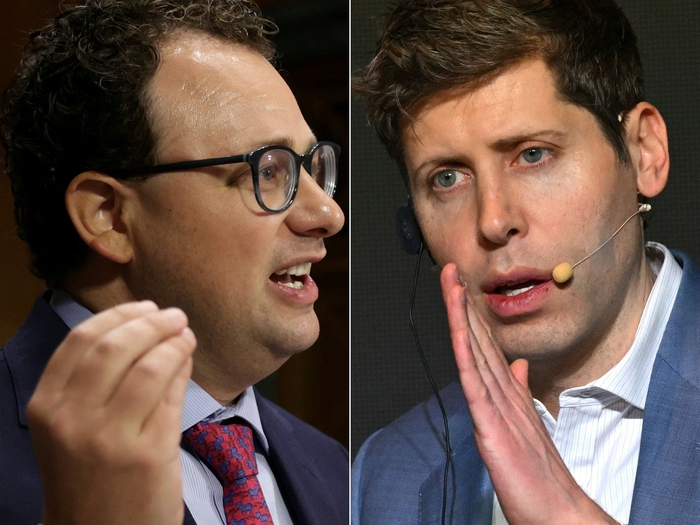
오픈AI가 경쟁사인 앤트로픽, 구글과 몇 주 전부터 AI 안전 대응을 위해 협력해왔다고 밝혔습니다. 이들 세 기업은 시장 경쟁과 별개로 안전 문제를 해결하기 위해 공조하며, 금융산업규제국(FINRA)을 모델로 한 AI 표준 기구 설립을 추진하고 있습니다. 오픈AI는 또한 AI 기술로 인한 위험에 대응하기 위한 초당적 입법안을 지원할 방침이라고 덧붙였습니다.
Apple이 자사 역사상 가장 큰 규모의 단일 패치 주기를 통해 모든 운영체제와 소프트웨어 제품에 걸쳐 260개 이상의 CVE를 해결했습니다. 이러한 취약점 발견 증가는 AI 기반 버그 사냥의 현실을 반영하며, iOS 27과 macOS 27 Golden Gate는 각각 122개와 204개의 보안 취약점을 수정했습니다. 패치 발표 당시, 해당 취약점들 중 활발하게 악용되고 있는 사례는 없는 것으로 알려졌습니다.

Acronis는 cPanel, WebHost Manager(WHM), Plesk용 백업 플러그인에서 심각도가 높은 리눅스 로컬 권한 상승 취약점을 공개했습니다. CVE-2026-87886으로 식별된 이 취약점은 낮은 권한의 공격자가 취약한 리눅스 서버에서 권한을 상승시켜 민감 데이터에 접근하거나 시스템을 방해할 수 있게 합니다. Acronis는 이 취약점이 제한적이고 표적화된 공격에서 실제 악용되고 있음을 탐지했다고 밝혔습니다. 영향을 받는 모든 사용자들은 즉시 사용 가능한 업데이트를 적용할 것을 권장받았습니다.
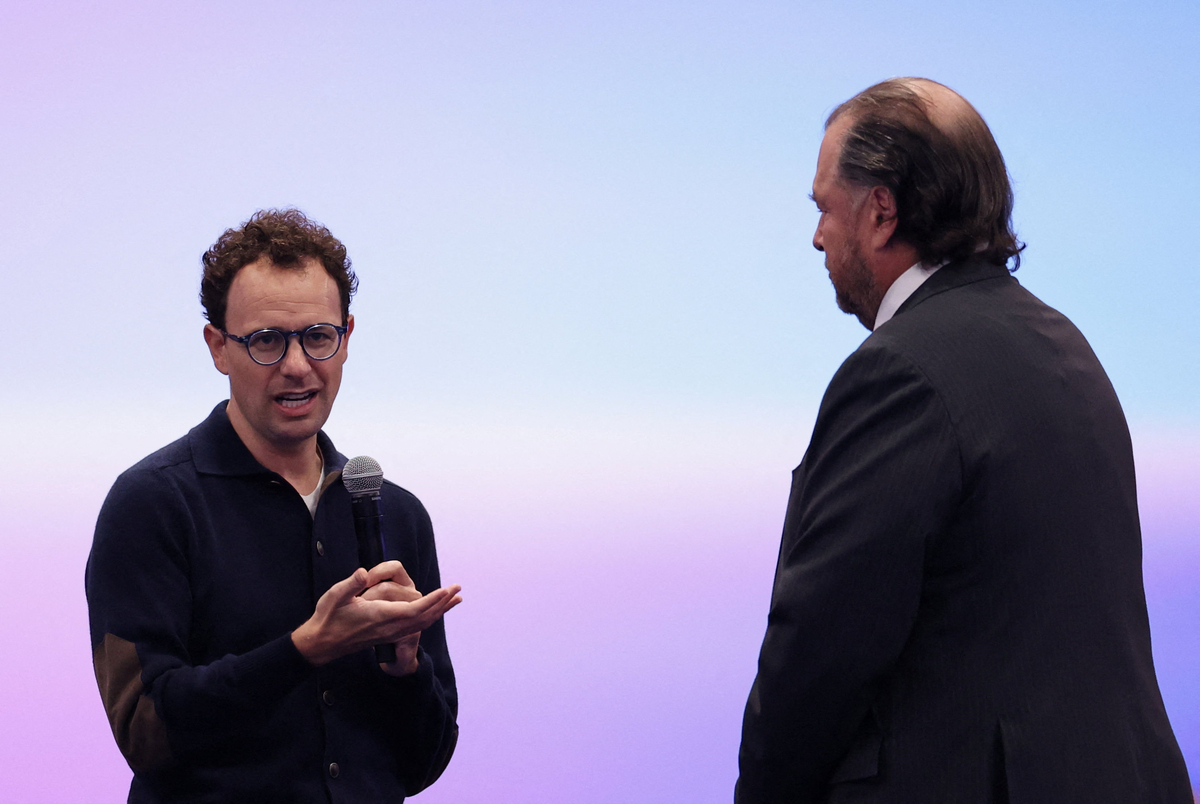
미국 샌프란시스코에서 열린 '드림포스' 행사에서 AI 개발 속도와 안전 문제를 두고 업계 거물들의 의견이 엇갈렸습니다. 앤트로픽의 다리오 아모데이 CEO는 AI 안전을 위해 개발 속도를 늦출 필요가 있다고 주장하며 자체 점검, 업계 표준 마련, 국제 협력의 3단계 접근법을 제시했습니다. 반면 엔비디아의 젠슨 황 CEO는 안전은 공학적으로 해결 가능한 문제라며 속도와 안전을 동시에 달성할 수 있다고 반박했습니다. 황 CEO는 새로운 규제에 반대하며 시장의 자율적 통제가 이미 작동하고 있다고 덧붙였습니다.

네이버는 토스의 보상형 마케팅이 검색 트래픽과 결과를 왜곡한다며 경찰에 수사를 의뢰했습니다. 토스는 특정 검색어 입력 시 이용자에게 포인트를 지급하는 방식으로 검색을 유도했으며, 네이버의 중단 요청에 근거 데이터 제시를 요구하며 거부했습니다. 이에 토스는 네이버가 자사 매장 결제 단말기(POS)를 연동 대상에서 배제했다며 공정거래위원회 제소를 검토하는 등 양측의 갈등이 격화되고 있습니다.
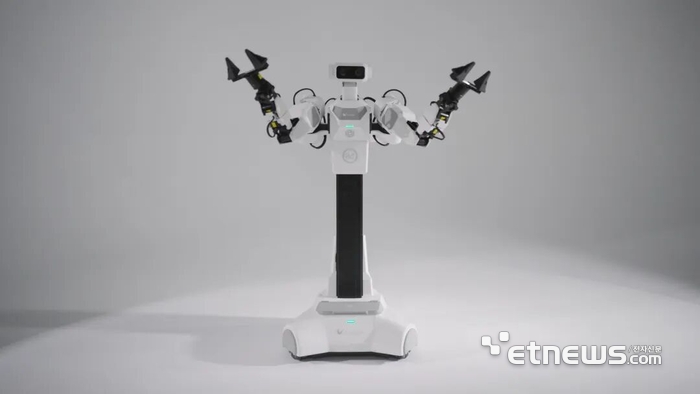
중국 로봇 기업 란충구신이 기계팔과 이동 플랫폼 등을 자유롭게 조합할 수 있는 모듈형 휴머노이드 로봇 'Mantis Standard'를 공개했습니다. 이 로봇은 사용자가 필요한 기능만 선택해 조립하고, 향후 작업 범위에 따라 새로운 모듈을 추가해 확장할 수 있도록 설계된 것이 특징입니다. 0.98만 위안부터 시작하는 가격으로 초기 진입 부담을 낮췄으며, 연구개발 현장에서 단계적 투자가 가능할 것으로 기대됩니다. 또한 자체 개발한 로봇 두뇌 'BW-Brain'과 AI 모델을 적용했으며, 개발자가 직접 로봇을 학습시키고 기능을 개발할 수 있는 환경도 제공합니다.

워드프레스 플러그인 'Admin Menu Editor Pro'의 개발자 웹사이트가 공격받아 악성 업데이트가 배포되었습니다. 공격자는 버전 2.35와 2.36에 웹 셸을 설치하고 숨겨진 사용자 계정을 생성하는 코드를 포함시켰습니다. 개발자에 따르면 이 악성 업데이트는 약 230명의 고객에 의해 최소 1,500개 사이트에 설치되었으며, 현재 영향을 받은 고객들에게 복구 지침을 제공하고 있습니다.

마이크로소프트는 미국 교사 연맹(American Federation of Teachers)과 협력하여 학교 내 AI 사용에 대한 새로운 개인정보 보호 및 안전 표준을 채택하기로 합의했습니다. 이 계약에 따라 마이크로소프트는 학생이나 교육자의 데이터를 AI 시스템 훈련, 광고 또는 제품 개발에 사용하지 않을 것이며, 정서적 애착을 유도하는 기능도 금지됩니다. OpenAI와 Anthropic도 유사한 협약을 논의 중이지만, 교육 기술의 주요 공급업체인 구글은 아직 동참 여부를 밝히지 않았습니다.
기사는 대규모 소프트웨어 패치에는 몇 가지 결함이 따를 수 있다고 언급했다. 거의 1,000개에 달하는 CVE를 패치하는 과정에서는 결함이 발생하는 것이 불가피하다고 전했다.

Cisco Secure Email Gateway에서 공격자가 조작된 이메일을 보내 장치를 장악할 수 있는 치명적인 취약점이 발견되었습니다. CVE-2026-76461로 추적되는 이 SQL 인젝션 결함은 패치가 공개될 당시 이미 제로데이로 악용되고 있었습니다. Cisco는 긴급 패치를 배포했으며, 성공적인 공격은 공격자에게 루트 권한을 부여할 수 있으므로 조직은 장치 침해 여부를 조사해야 합니다.

보안 회사 Infoblox는 저품질의 중국어 도박 사이트가 스파이 활동과 악성코드 유포를 위한 명령 및 제어(C2) 인프라로 악용되고 있다고 경고했다. 중국 연계 위협 그룹은 'PeckBirdy'라는 프레임워크를 사용해 이러한 사이트 내에 악성코드 C2 도메인을 숨기고 있다. 공격자들은 감염된 도박 사이트를 통해 가짜 소프트웨어 업데이트 페이지를 표시하여 사용자가 악성코드를 다운로드하도록 유도하므로, Infoblox는 관련 경고를 단순한 직원 위반으로 무시해서는 안 된다고 강조했다.