발행 글 (24675)

🔍
BambooToken Malware Uses MQTT to Control Windows and Linux Systems
The Hacker News 2026. 9. 16. 00:23

새로운 멀웨어인 BambooToken은 MQTT 프로토콜을 사용하여 Windows 및 Linux 시스템을 제어하며, 2023년 2월부터 아시아와 남미의 조직을 대상으로 활동해 왔습니다. 이 멀웨어는 Tendyron의 'OnKey' 소프트웨어를 이용해 에이전트를 대상 시스템에 로드하며, DLL 사이드 로딩 취약점을 활용하는 것으로 보입니다. BambooToken은 시스템 정보를 수집하고 명령을 받아 플러그인을 로드하거나 실행을 종료하는 등의 작업을 수행하며, 최근에는 Linux 시스템까지 지원 범위를 확장했습니다.

원문 보기 →
Most Fraudulent Hires Receive Credentials Before Detection
InfoSecurity Magazine 2026. 9. 16. 00:15

HYPR의 보고서에 따르면, 사기 채용된 지원자들은 탐지되기 전에 기업 자격 증명과 내부 네트워크 접근 권한을 받는 경우가 많습니다. 이들은 평균 5.73일 동안 모니터링되지 않은 접근 권한을 가지며, 이는 조직에 상당한 데이터 보안 위험을 초래합니다. 조사 대상 HR 임원들의 거의 전부가 후보자 사기를 경험했으며, 89%는 지난 2년간 채용 사기에 대한 우려가 커졌다고 답했습니다. 사기 채용 탐지는 주로 인간의 직관, 스크리닝, 면접 등을 통해 이루어지지만, 각 단계가 분리되어 있어 효과적인 차단이 어렵습니다.

원문 보기 →
'디지털 달러'는 왜 불편할까...슈워츠가 짚은 스테이블코인 구조적 문제
디지털투데이 - 전체기사 2026. 9. 16. 00:15

XRP 레저의 핵심 설계자 데이비드 슈워츠는 스테이블코인 결제 시 사용자가 여러 달러 토큰을 구분해야 하는 불편함이 인터페이스 문제에서 비롯된다고 지적했다. 그는 기초 자산의 글로벌 티커와 사용자가 신뢰하는 발행사의 사용자 정의 티커를 분리하는 방안을 제시하며, XRP 레저는 트러스트 라인 메커니즘으로 이를 일부 해결했지만 지갑 인터페이스가 여전히 걸림돌이 되고 있다고 설명했다. 슈워츠는 지갑이 발행사와 통화 코드를 유연하게 연결하기 전까지 스테이블코인 결제가 일부 이용자 중심의 복잡한 도구에 머물 수 있다고 진단했다.

원문 보기 →
토큰화 실물자산 시장 380억달러 돌파, 다음 과제는 유동성
디지털투데이 - 전체기사 2026. 9. 16. 00:05

토큰화 실물자산(RWA) 규모가 온체인 기준 388억6000만달러를 넘어섰으나, 시장의 다음 과제는 상장 자산 수 확대보다 유동성과 활용성이라는 분석이 나왔습니다. 캐슬 랩스는 토큰화 자산이 거래소 간 이동하고 대출 담보로 쓰이며 깊은 유동성 속에서 거래될 수 있어야 산업이 본격 성장할 수 있다고 지적했습니다. 현재 RWA.xyz 집계 기준 분산 자산 가치는 388억6000만달러이며, 이더리움, BNB체인, 솔라나 등 여러 블록체인에 분산되어 있습니다. 낮은 유동성, 결제 네트워크 부족, 법률 불확실성 등이 확산의 걸림돌로 꼽히고 있습니다.

원문 보기 →
SPONSORED: Who's governing your AI? A trust framework for enterprise agents and models
The Register Security 2026. 9. 16. 00:00

AI 에이전트의 급증과 자율성으로 인해 기업 내 섀도우 AI 문제가 심화되고 있으며, 이는 데이터 침해 위험과 비용 증가로 이어지고 있습니다. IBM 보고서에 따르면 AI 관리를 위한 거버넌스 부족이 증가하고 있으며, AI 배포에 IT 승인을 요구하는 비율은 감소했습니다. DigiCert는 AI Trust라는 AI 거버넌스 프레임워크를 통해 이러한 문제를 해결하고자 하며, 이는 공개 키 인프라, DNS, 증명 기술을 활용하여 에이전트의 신원 확인, 데이터 흐름 관리, 보안 침해 방지 및 사고 재구성을 돕습니다. 이 프레임워크는 에이전트 신원을 인간 IAM이 아닌 워크로드 신원 문제로 접근하며, DNS를 정책 적용의 핵심 지점으로 활용하여 에이전트의 유효성을 검증하고 무단 활동을 차단하는 방안을 제시합니다.

원문 보기 →
BambooToken malware controls Windows and Linux systems via MQTT
BleepingComputer 2026. 9. 16. 00:00

2023년부터 활동해 온 BambooToken이라는 새로운 멀웨어 프레임워크가 2024년에서 2025년 사이에 개발된 변종에서 MQTT 프로토콜을 사용하여 Windows 및 Linux 시스템과 통신하고 있습니다. 이 멀웨어는 모바일 앱, 법률 및 금융 서비스, 소프트웨어 개발에 사용되는 서버를 침해했으며, 감염된 시스템은 공격자의 인프라에 직접 연결되지 않아 회피 및 복원력이 향상됩니다. Lumen의 Black Lotus Labs는 BambooToken이 디지털 서명된 Tendyron OnKey USB 토큰 소프트웨어를 통한 사이드 로딩 또는 Kingsoft Office 생산성 제품군을 사칭하여 시스템을 감염시켰다고 보고했습니다. 이 멀웨어는 아시아와 남미의 호텔, 생체의학 회사, 법률 회사, 금융 기관, 리투아니아의 암호화폐 웹사이트 등 약 12개 기업을 침해했습니다.

원문 보기 →
Hackers Advertise Uncensored Luciferus AI Service on Underground Forums
Cyber Security News 2026. 9. 15. 23:59

해커들이 'Luciferus'라는 이름의 검열되지 않은 인공지능 서비스를 지하 포럼에서 광고하고 있습니다. 이 서비스는 악성코드 개발 요청을 처리할 수 있다고 주장하며, Sophos CTU 연구원들이 이를 발견했습니다. Luciferus는 도덕적, 윤리적 제약 없이 작동하며 1200억 개의 매개변수를 가진 자체 모델을 사용한다고 광고하지만, Sophos는 이 주장을 검증할 수 없었습니다. 이 서비스는 월별 구독 요금제를 제공하며, 악성코드 요청에 대한 응답으로 파이썬으로 작성된 원격 액세스 트로이 목마(RAT)의 소스 코드를 제공하는 것으로 나타났습니다.

원문 보기 →
KENTECH-전력거래소, 전력시장·계통 모의 검토 모델 고도화 협력
전자신문 - 속보 2026. 9. 15. 23:57

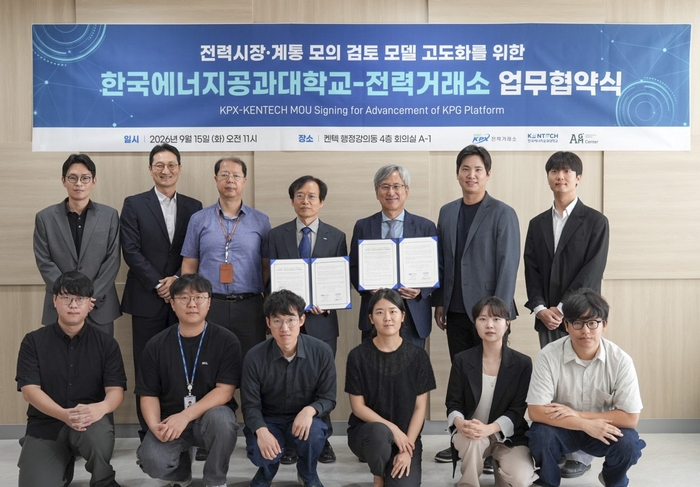
한국에너지공과대학교(KENTECH)와 한국전력거래소(KPX)는 미래 전력계통 변화에 대응하기 위해 '전력시장·계통 모의 검토 모델' 고도화를 위한 업무협약을 체결했습니다. 이 협약은 재생에너지 확대와 전력시장 제도 변화로 복잡해지는 전력계통을 분석하고 새로운 시장제도 도입 효과를 사전에 검토할 수 있는 모델을 발전시키는 것을 목표로 합니다. KENTECH은 'KPG Platform'을 구축하며 모의 분석 기술을 개발해왔으며, 양 기관은 데이터 및 해석 기술 공유, 공동 연구, 연구 인력 교류 등을 통해 협력할 예정입니다.

원문 보기 →
[기고] AI·에너지 시대, 전기기술의 미래를 다시 설계해야 한다
전자신문 - 속보 2026. 9. 15. 23:54

AI와 자동화 시대에도 전기 기술의 중요성은 더욱 커질 것이며, 전기 기술자는 단순히 설비 유지보수를 넘어 AI를 활용한 예측 및 최적화 능력을 갖춰야 한다. 한국폴리텍대학 광주캠퍼스는 전기과를 중심으로 AI, 자동화, 에너지, 미래차 등 미래 산업과 연계된 융합 교육을 통해 산업 현장에서 문제를 해결할 수 있는 인재 양성에 힘쓰고 있다. 이는 지역 인재 육성과 지역 산업 발전에 기여할 것으로 기대된다.

원문 보기 →
CISA Warns of Cisco Secure Email Gateway 0-Day Vulnerability Actively Exploited in Attacks
Cyber Security News 2026. 9. 15. 23:46

CISA는 Cisco Secure Email Gateway의 제로데이 취약점(CVE-2026-76461)이 실제 공격에서 활발히 악용되고 있다고 경고했습니다. 이 SQL 인젝션 취약점은 인증되지 않은 원격 공격자가 시스템에 임의 명령을 실행하고 루트 권한을 획득할 수 있게 합니다. 이로 인해 공격자는 이메일 보안 정책을 변경하거나 네트워크에 침투하는 등 심각한 보안 위험을 초래할 수 있습니다.

원문 보기 →
Hackers target WordPress sites via third-party WooCommerce plugin
BleepingComputer 2026. 9. 15. 23:45

해커들이 워드프레스의 WooCommerce Wholesale Lead Capture 플러그인 취약점(CVE-2026-27540)을 악용하여 PHP 백도어를 업로드하고 있습니다. 이 취약점은 인증되지 않은 임의 파일 업로드를 허용하며, 공격자는 이를 통해 웹쉘을 실행하고 사이트를 완전히 장악할 수 있습니다. 해당 문제는 플러그인 버전 2.0.3.2에서 해결되었으나, Wordfence는 10만 건 이상의 공격 시도를 차단했다고 밝혔습니다.

원문 보기 →
Exposed Vite servers are being probed for AWS and Azure credentials
CSO Online 2026. 9. 15. 23:36

공격자들이 개발 도구인 Vite 서버를 대상으로 클라우드 자격 증명, 구성 파일 등을 탈취하려는 시도를 하고 있습니다. 특히 최근 발견된 취약점(CVE-2026-39364)을 이용해 Vite의 파일 접근 제한을 우회하여 시스템 파일을 검색하는 공격이 증가하고 있습니다. F5 Labs는 8월 한 달간 32,000건 이상의 스캔 시도를 탐지했으며, 개발자들에게 Vite 업데이트와 보안 설정을 강화할 것을 권고했습니다.

원문 보기 →