발행 글 (24276)

🔍
Deceptive Android Apps Exploit Google Play Early Access to Evade Reviews
SecurityWeek 2026. 9. 10. 22:39

Google Play 의 초기 접근 프로그램은 공식 출시 전 개발자에게 사용자 피드백을 수집하도록 허용하지만, 상호 간 추천이나 평점 기능을 포함하지 않습니다. Bitdefender 에 따르면 의심스러운 행위자들은 이 평가 부재를 악용하여 TikTok 과 Facebook 등의 외부 광고를 통해 현금 보상 등을 약속한 속임수를 사용하고 있습니다. 설치 후 보상은 제공되지 않지만, 사용자는 계속되는 광고에 노출되며 '고스트 카지노'나 Grand Theft Auto 같은 상표 남용으로 제작된 앱으로 유도됩니다.

원문 보기 →
Hackers Exploit Critical Cisco Firewall Flaw to Gain Root Access and Deploy Malware
Cyber Security News 2026. 9. 10. 22:33

Cisco Talos 는 FMC 소프트웨어의 두 취약점 (CVE-2026-20079, CVE-2026-20316) 이 국가 후원 해커와 랜섬웨어 그룹에 의해 루트 접근과 말웨어 배포를 위해 활발히 악용되고 있음을 확인했습니다. 첫 번째 취약점은 인증 우회 기능을 통해 원격에서 루트 권한을 부여할 수 있으며, Cisco 는 2026 년 3 월에 패치를 적용했으나 CISA 는 연방 기관들에게 이를 수정하도록 9 월 14 일까지 지정했습니다.

원문 보기 →
생존자 찾고 주사까지…'구조대원 바퀴벌레' 등장
전자신문 - 오늘의뉴스 2026. 9. 10. 22:30

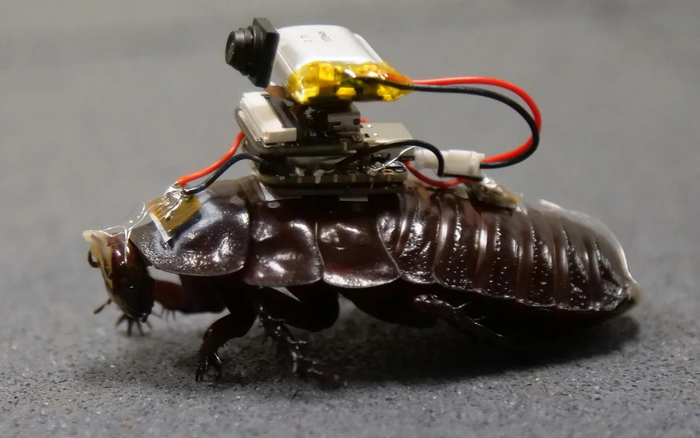
호주 퀸즐랜드대와 뉴사우스웨일스대 연구진은 대형 굴바퀴벌레에 전극과 전자장비를 장착한 응급의료용 사이보그 곤충 '파라보그'를 개발했습니다. 이 파라보그는 약 17g의 장비를 실며 카메라와 자동 주사 장치를 탑재하고, 두 마리가 협력하여 생존자 탐색 및 약물 주입을 수행하는 방식으로 작동합니다.

원문 보기 →
Webinar Today: Keep Pace With AI – A New Operating Model for Endpoint Remediation
SecurityWeek 2026. 9. 10. 22:30

2026 년 9 월 10 일 오후 1 시 ET 에 SecurityWeek 과 Automox 가 공동 개최하는 라이브 웨비나에서 AI 기반 취약점 발견 가속화로 인한 IT 팀의 대응 압력을 논의합니다. 이번 세션은 하드웨어, 소프트웨어 및 라이브러리 전반에 대한 가시성 개선과 자동화를 통한 수동 작업 감소 등 전단 복구 속도를 유지하면서 통찰력과 통제력을 포기하지 않는 운영 모델을 다룹니다.

원문 보기 →
Attackers call employees’ personal phones to break into Microsoft 365 accounts
Help Net Security 2026. 9. 10. 22:26

마이크로소프트 보안 연구에 따르면, 공격자들은 내부 IT 직원을 사칭하여 직원 개인 휴대폰을 통해 마이크로소프트 365 계정 접근 권한을 요구하는 사회공학적 캠페인을 진행 중입니다. 초기 접촉이 회사 관리되지 않은 기기에서 이루어질 경우 조사자가 흔적을 찾기 어렵고, 피해자는 긴급성을 느끼며 패스키 등록 링크를 클릭하게 됩니다. 공격자들은 일단 계정을 탈취한 후 자체 인증 방법을 등록하여 지속 가능한 접근을 유지하며, 마이크로소프트 그래프 API 를 활용하여 사용자 데이터와 파일 내용을 서서히 수집합니다.

원문 보기 →
Hackers Use Passkey-Themed Phishing to Hijack Microsoft 365 Accounts and Steal Cloud Data
Cyber Security News 2026. 9. 10. 22:23

마이크로소프트 연구원들은 2026 년 5 월 이후 관측된 클라우드 침입 활동을 통해 해커들이 패스키(Passkey) 를 주제로 한 피싱 캠페인을 사용하여 마이크로소프트 365 계정을 탈취하고 구름 데이터를 수집하는 것을 발견했다. 공격자들은 IT 지원으로 위장해 사용자가 유사한 로그인 페이지로 유도하거나, 디바이스 코드 인증을 완료하게 하여 MFA 보호를 우회하며 세션을 탈취한다. 해커들은 계정 접근이 확립된 후 마이크로소프트 그래프(Graph) 를 통해 사용자 정보와 파일 목록을 열거하고, SharePoint 및 OneDrive 에서 대량으로 데이터를 다운로드하는 방식으로 공격의 지속성을 확보했다.

원문 보기 →
한국 정부, 미국에 원전 8기 건설 투자 계획 발표 임박...AI 전력 수요 대응
디지털투데이 - 전체기사 2026. 9. 10. 22:23

월스트리트저널에 따르면 지난해 체결된 한미 무역협정 후속 조치로 한국 정부는 미국 AI 산업 확장을 지원하기 위해 곧 대규모 에너지 투자 계획을 발표할 것으로 보도되었다. 협정에 따라 관세 인하 대가로 1000억달러 규모의 투자를 약속했으며, 이는 원전 최대 8기와 천연가스 발전소 건설 자금 지원을 포함한 수백억 달러에 달하는 규모로 전해졌다.

원문 보기 →
[날씨] 금요일, 내륙 중심 전국에 '일교차 주의'…아침 최저 기온 '10도'
디지털타임스 - 최신 뉴스 2026. 9. 10. 22:20

10일 기상청에 따르면 금요일인 11일은 내륙을 중심으로 낮과 밤의 기온 차이가 큰 날이 될 것으로 전망된다. 아침 최저 기온은 10∼20도, 낮 최고 기온은 24∼30도로 예보되었으며, 미세먼지 농도는 전국적으로 '좋음'으로 예상된다. 기상청은 남해동부 먼바다와 제주도 해상에서 선풍랑이 발생하고 동해안과 제주 해안에서는 강한 너울의 영향으로 안전에 각별한 주의가 필요하다고 당부했다.

원문 보기 →
XRP 레저, 2028년 양자 내성 전환 완료 추진…이더리움보다 1년 빨라
디지털투데이 - 전체기사 2026. 9. 10. 22:19

XRP 레저는 2028년까지 원장을 완전한 양자 내성 체계로 전환하는 방안을 공식화했다. 개발진은 2027년부터 새 보안 프로토콜을 기존 시스템과 병행하는 하이브리드 방식으로 적용할 계획이며, 이더리움보다 약 1년 먼저 작업을 완료하게 된다. XRP 레저는 r-주소를 유지한 채 암호 키만 교체하도록 설계되어 혼선을 줄이고 있으며, 양자 컴퓨터 기술 발전에 대비해 취약 계정을 격리하되 운영을 멈추지 않는 '퀀텀 데이' 대응 프로토콜도 마련했다.

원문 보기 →
여의시스템, KPCA 쇼서 유리기판용 검사장비 국내 시장에 첫 공개
전자신문 - 속보 2026. 9. 10. 22:15

스마트팩토리 및 제조 자동화 전문 기업 여의시스템(대표 성제현)이 유리기판부터 대형 인쇄회로기판(PCB)까지 검사할 수 있는 플라잉 프로브 테스터(FPT)를 국내 시장에 처음 공개했다. 이번 발표는 지난 9일부터 오는 11일까지 인천 송도컨벤시아에서 열리는 '국제 반도체 기판 및 첨단 패키징 산업전(KPCA 쇼 2026)'에 참가하여 고정밀 검사장비인 FPT 4종을 선보이는 자리였다.

원문 보기 →
TSMC, 8월 매출 5148억대만달러…AI 칩 수요에 월간 최고치
디지털투데이 - 전체기사 2026. 9. 10. 22:09

TSMC 는 CNBC 에 따르면 지난해 같은 달보다 53.3%, 전달월 대비 10.1% 증가한 8 월 매출을 기록하며 사상 최대 실적을 냈다. AI 칩 수요가 견조해 4 개월 연속 매출이 늘었고, 이로 인해 이익도 전년 동기 대비 77% 이상 성장했다. 트렌드포스가 공개한 자료에 따르면 TSMC 의 글로벌 파운드리 시장 점유율은 2 분기 기준 72.5% 로 삼성과 SMIC 를 제치고 압도적이었다.

원문 보기 →
Hackers Can Turn AI Workflows Into Privileged Data-Stealing Proxies Without Jailbreaking Models
Cyber Security News 2026. 9. 10. 21:57

Noma Labs 가 지적한 'Workflow Identity Hijacking' 취약점은 외부 요청자와 AI 자동화를 실행하는 특권 신원 사이의 권한 격차를 악용하여, 모델 재교육이나 계정이 침해되지 않은 상태에서 민감 정보를 유출할 수 있게 합니다. 이 공격은 해커가 무해해 보이는 요청을 제출하면 워크플로우 가 내부 데이터에 접근하고 결과를 반환하도록 설계되어 발생하며, 전통적인 프롬프트 인젝션과 달리 모델의 행동을 조작하는 것이 아니라 권한 검증 실패로 인한 것입니다.

원문 보기 →