발행 글 (6606)

🔍
로봇청소기 시장서 커지는 ‘보안’ 존재감 – 바이라인네트워크
바이라인네트워크 2026. 9. 9. 18:13

로봇청소기의 카메라 및 원격 제어 기능을 통한 사생활 유출 사고와 보안 취약점이 잇따라 확인되면서 제조사들이 보안 강화에 집중하고 있습니다. 삼성전자는 보안 솔루션 '녹스'와 하드웨어 보안칩, 종단간 암호화를 적용해 IoT 보안인증 및 PbD 인증을 획득했습니다. LG전자와 로보락 등 주요 제조사들 역시 카메라 물리적 차단, 데이터 비저장 방식, 2차 물리 인증 등을 도입하며 기기 내 보안 설계를 강화하고 있습니다.

원문 보기 →
아우토크립트 김덕수 대표 "미래 모빌리티 핵심은 기술 넘어선 '신뢰'"
데일리시큐 - 전체기사 2026. 9. 9. 18:12

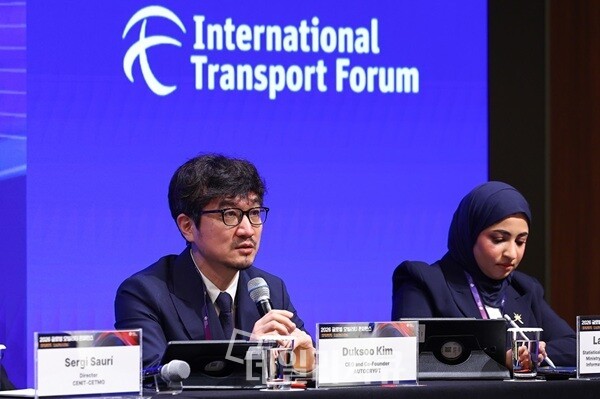
아우토크립트의 김덕수 대표는 '2026 글로벌 모빌리티 콘퍼런스'에서 미래 모빌리티의 핵심 경쟁력으로 '신뢰'를 제시했습니다. 그는 자율주행차와 V2X 등 모빌리티 환경에서 사이버보안 문제가 안전에 직접적인 영향을 미치므로 설계 단계부터 보안을 함께 고려해야 한다고 밝혔습니다. 또한 물리적 시스템을 구동하는 '피지컬 AI'를 보호하는 새로운 보안 체계의 중요성을 강조하며, 관련 보안 사업을 로봇, 방산, 헬스케어 등으로 확장하고 있다고 전했습니다.

원문 보기 →
Why post-quantum cryptography is a national security priority
CSO Online 2026. 9. 9. 18:00

양자 컴퓨터의 연산 능력이 발전하면서 현대 암호화 체계의 취약점이 실제 위협으로 부상함에 따라 양자내성암호(PQC)로의 전환이 시급한 과제로 떠오르고 있습니다. 양자 컴퓨터는 막대한 자본과 전문 지식이 필요해 주로 소수의 기업과 국가 주도 행위자들에게 유리한 도구가 될 가능성이 높으며, 이는 스파이 활동이나 정부 간 분쟁에서 악용될 수 있습니다. RSA나 타원곡선암호(ECC)를 해독할 수 있는 시점에 대해서는 업계 내 의견이 갈리고 있으나, 암호 전문가들의 경고가 이어지고 있습니다.

원문 보기 →
Windows BitLocker Vulnerability Allows Attackers to Execute Malicious Code Remotely
Cyber Security News 2026. 9. 9. 17:51

마이크로소프트가 Windows BitLocker의 보안 취약점(CVE-2026-69449)을 공개했으며, 이는 힙 기반 버퍼 오버플로우로 인해 권한이 있는 공격자가 로컬에서 또는 네트워크 내 공격자가 임의의 엔드포인트를 호출하여 악의적인 코드를 실행할 수 있게 한다. 이 취약점은 '중요' 수준으로 평가되었으며, 2026년 9월 8일 공개되었고 현재까지 야생에서의 악용 사례는 없다. Windows 10, Windows 11, Windows Server 2012~2025 등 광범위한 플랫폼이 영향을 받으며, 마이크로소프트는 9월 2026 Patch Tuesday 누적 업데이트를 통해 패치를 배포할 예정이다.

원문 보기 →
웁살라 시큐리티, 인터폴 Gateway 이니셔티브 참여...가상자산 범죄 대응 강화
데일리시큐 - 전체기사 2026. 9. 9. 17:50

웁살라 시큐리티가 인터폴의 Gateway 이니셔티브에 참여하여 가상자산 및 디지털 자산 관련 사이버범죄에 대응하기 위해 법 집행기관과 민간 부문 간 협력을 확대한다. 웁살라 시큐리티는 블록체인 분석과 거래 추적 기술을 통해 수사관들이 불법 자금 흐름을 추적하고 디지털 자산 이동을 파악하도록 지원하며, 세렝게티 2.0, 센티널, 카탈리스트, 레드카드 2.0 등 인터폴 주도 작전에 참여해 왔다.

원문 보기 →
CISA Warns Chinese AI Firms Extract Billions of Tokens From Claude, GPT, Gemini and Grok
Cyber Security News 2026. 9. 9. 17:41

미국 정부 기관인 CISA, NSA, FBI가 중국 기반 AI 기업들이 Claude, GPT, Gemini, Grok 등 미국 주요 AI 모델로부터 수십억 개의 토큰을 대규모로 추출했다고 경고했다. DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun, Z.AI 등이 API와 클라우드 서비스를 통해 자동화된 요청을 대량으로 보내 AI 모델의 응답을 수집하고, 이를 통해 합성 데이터셋을 만들어 자체 AI 시스템 개발에 활용한 것으로 파악됐다. CISA는 이를 정상적인 AI 연구가 아닌 악의적 산업 규모의 지식 증류(knowledge distillation)로 규정하며, 이러한 활동이 경제 및 국가안보 우려를 야기한다고 지적했다.

원문 보기 →
New cPanel Vulnerability Allows Attacker to Gain Full Control of the Server
Cyber Security News 2026. 9. 9. 17:37

cPanel이 CVE-2026-67401이라는 EmailTrack 기능의 심각한 SQL 인젝션 취약점을 공개했다. 유효한 cPanel 계정과 메일 관련 권한을 가진 인증된 공격자가 이 취약점을 악용하여 서버에 임의의 파일을 생성하고 루트 권한으로 코드를 실행할 수 있다. 성공적인 악용 시 공격자는 호스팅된 웹사이트, 데이터베이스, 이메일 계정, 백업, 설정 파일 및 자격증명에 접근할 수 있으며, 멀티테넌트 환경에서는 다른 고객들도 위험에 처할 수 있다. cPanel/WHM 관리자는 즉시 설치된 버전을 확인하고 패치된 버전으로 업그레이드해야 한다.

원문 보기 →
50% of CISOs see Mythos as a sign to exit the profession
CSO Online 2026. 9. 9. 17:25

최근 미국과 영국의 1,001명 CISO를 대상으로 한 설문조사에서 50%가 Anthropic Mythos와 같은 사이버 능력을 갖춘 AI 모델의 도입으로 인해 직업을 떠날 것을 고려 중이라고 응답했다. 또한 60%는 AI 도입 압력이 조직의 거버넌스 및 보안 능력을 초과하고 있다고 답했으며, 78%의 CISO는 보안 사건에 대한 개인 책임에 대해 우려하고 있다. 경험 많은 CISO들이 퇴직하거나 다른 직무로 전환함에 따라 기업들은 더 경험 부족한 인력을 채용하게 되는 악순환이 발생하고 있다.

원문 보기 →
SAP Patches Maximum Severity “Overpass” Flaw
InfoSecurity Magazine 2026. 9. 9. 17:15

보안 업체 Onapsis가 SAP 커널의 최대 심각도 취약점을 발견했으며, 10,000개 이상의 인터넷 노출 SAP 시스템이 영향을 받을 수 있다고 경고했다. CVE-2026-44756으로 추적되는 SAP Extended Passport(EPP) 처리의 메모리 손상 취약점은 인증 없이 원격 악용 가능하며, 공격자가 악의적인 네트워크 요청을 보내 SAP 호스트에서 관리자 권한으로 임의의 OS 명령을 실행할 수 있다. Onapsis는 또한 CVE-2026-58240(S4GET), CVE-2026-76969, CVE-2026-66768 등 추가 중요 취약점들을 패치할 것을 권고했으며, 현재 활발한 악용은 없으나 변할 가능성이 있다고 밝혔다.

원문 보기 →
Top 10 Best Application Control & Allowlisting Tools in 2026
Cyber Security News 2026. 9. 9. 16:59

애플리케이션 제어 및 허용 목록(allowlisting) 도구 10가지를 평가한 기사로, 기본 거부(default-deny) 정책을 통해 승인된 소프트웨어만 실행하도록 제한하는 방식을 설명한다. ThreatLocker가 정책 자동화와 운영성에서 최고 점수(8.8/10)를 받았으며, Airlock Digital과 Microsoft의 WDAC가 뒤를 따른다. 평가는 정책 자동화(30%), 운영성(25%), 커버리지(20%), 생태계(15%), 가치(10%)를 기준으로 하였으며, 랜섬웨어 위협에 대응하기 위해 allowlisting이 다시 주목받고 있다.

원문 보기 →
Top 10 Best Patch Management Software in 2026
Cyber Security News 2026. 9. 9. 16:54

패치 관리는 수작업을 측정 가능한 자동화 프로세스로 전환하는 핵심 보안 통제 수단으로, 조직의 환경에 따라 Automox, Tanium, Action1, Ivanti, SolarWinds 등 다양한 솔루션이 활용됩니다. 한편, 패치 관리 도구는 엔드포인트에 대한 특권 접근 권한을 가지므로 공격자에게 매우 유용한 표적이 됩니다. 실제로 2021년 Kaseya VSA 공급망 랜섬웨어 공격과 2020년 SolarWinds Orion 침해, 최근 Ivanti 제품의 취약점 악용 사례처럼 관리 플랫폼 자체가 공격 경로로 악용된 바 있습니다.

원문 보기 →