발행 글 (6606)

🔍
What breach and attack simulation needs to become in the AI era
Help Net Security 2026. 9. 9. 13:30

공개 취약점에서 무기화된 익스플로잇까지의 시간이 약 10시간으로 단축되고 매일 130개 이상의 새로운 CVE가 발생하는 상황에서, 침해 및 공격 시뮬레이션(BAS)의 자동화가 필수적이다. Picus Blue Report 2026에 따르면 3억 3,800만 건의 공격 시뮬레이션 결과 방어 효과는 평균 69%였으며, 탐지 규칙 실패의 주요 원인은 성능 문제(49%)와 로그 수집 격차(41%)로 나타났다. 이러한 문제들은 제품 구매보다는 탐지 엔지니어링 개선을 통해 해결해야 한다.

원문 보기 →
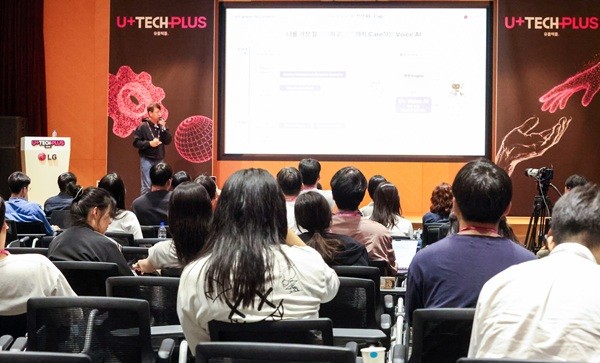
LG유플러스, AI·보안·네트워크 기술 공유한 ‘2026 유플텍플’ 개최
데일리시큐 - 전체기사 2026. 9. 9. 13:21

LG유플러스가 AI, 소프트웨어, 네트워크, 보안, 품질 분야의 기술 사례를 공유하는 '2026 유플텍플' 행사를 개최했다. 지난 7일 서울 마곡 사옥에서 열린 이번 행사는 4회째이며, 임직원과 석·박사 과정 인재, 교수 등 500여 명이 참석해 23개 세션을 통해 연구개발 현황과 기술 혁신 사례를 공유했다. LG유플러스는 주요 기술 분야의 석·박사 과정 인재를 초청하여 대학 연구실과 기업 현장의 교류를 확대하고, 향후 연구 인재와의 협력을 지속할 계획이다.

원문 보기 →
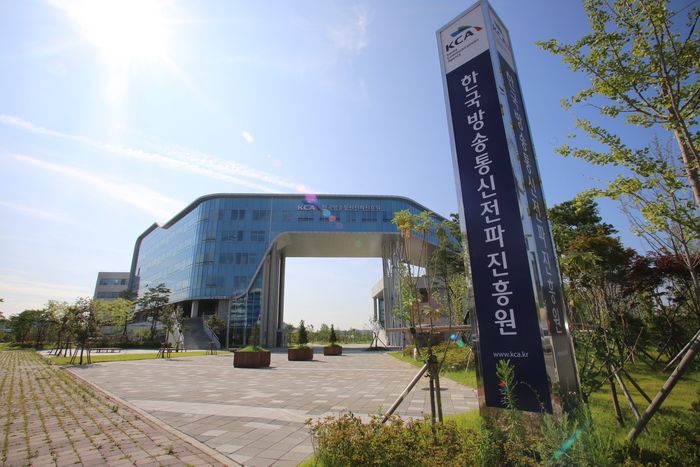
한국방송통신전파진흥원, 5G 특화망에 AI·양자보안 접목…4대 R&D 성과 공개
전자신문 - 속보 2026. 9. 9. 13:18

한국방송통신전파진흥원(KCA)이 5G 특화망에 AI, 오픈랜, 양자내성암호(PQC) 기술을 접목한 4개 R&D 성과를 공개했다. 주요 사업으로는 ETRI가 주관하는 네트워크 AI 파운데이션 모델 개발, TTA가 주관하는 양자보안 기반 5G 특화망 기기 식별 기술 개발, 오픈랜 산업 생태계 기반조성, 그리고 농산물 물류 자동화 사업이 포함된다. 이번 성과들은 5G 특화망의 활용 범위를 전용망 구축에서 AI 기반 네트워크 운영, 보안, 로봇·물류 자동화까지 확대하는 것을 목표로 한다.

원문 보기 →
BleachBit 6.0.4 fixes secure wiping that skipped clusters on Windows
Help Net Security 2026. 9. 9. 13:00

오픈소스 파일 삭제 도구 BleachBit이 6.0.4 버전에 도달했으며, Windows, Linux, macOS에서 캐시, 브라우저 추적 데이터, 파일을 삭제한다. 동적 HSTS 데이터를 6개의 Chromium 기반 브라우저와 Firefox 파생 브라우저인 Zen에서 삭제하고, 심볼릭 링크 추적을 방지하며, Windows에서 ipconfig와 taskkill을 절대 경로로 호출하고, 신뢰할 수 없는 정의 파일의 프로세스 실행을 차단하는 등 보안 개선사항을 포함한다.

원문 보기 →
“AI 시대 인프라 해법은 프라이빗 클라우드” ··· VCF로 비용·보안 잡는다
데이터넷 - 전체기사 2026. 9. 9. 12:36

브로드컴이 VCF 9 계열을 기반으로 프라이빗 AI 클라우드 솔루션을 제시했다. '메탈부터 모델까지' 통합 구조로 AI 인프라부터 모델 운영까지 아우르며, AI 팩토리를 통해 하드웨어 파트너와 협력해 턴키 형태의 인프라를 제공한다. NVMe 메모리 티어링으로 서버 비용을 절감하고, 멀티테넌트 모델 공유와 보안 샌드박스 등으로 기업의 비용, 보안, 운영 효율성 과제를 해결하는 것을 목표로 한다.

원문 보기 →
모니터랩, 연례 행사 통해 AI 시대 보안 대응 방안 제시
데이터넷 - 전체기사 2026. 9. 9. 12:29

모니터랩이 9일 서울 여의도에서 ‘제14회 통합 애플리케이션 보안 세미나(IASF) 2026’을 열고 제로 트러스트와 AI 보안을 결합한 통합 보안 전략을 제시했다. 행사에서는 생성형 AI와 AI 에이전트 확산에 대응하기 위한 보안 기술, 웹·API 보안, 제로 트러스트, CTI, EDR 연계 방안 등이 논의됐다. 모니터랩은 온프레미스 솔루션과 SECaaS 플랫폼 ‘아이온클라우드’를 중심으로 애플리케이션부터 엔드포인트까지 아우르는 통합 보안 체계를 강조했다.

원문 보기 →
FortiSandbox Vulnerability Allows Attackers to Access Sensitive Information via Crafted HTTP Requests
Cyber Security News 2026. 9. 9. 12:08

포티넷이 FortiSandbox 플랫폼에서 인증되지 않은 공격자가 민감한 정보를 탈취할 수 있는 고위험 취약점(CVE-2026-26084, CVSS 8.9)을 공개했습니다. 이 결함은 웹 인터페이스 구성 요소의 부적절한 접근 제어로 인해 발생하며, 공격자는 조작된 HTTP 요청을 보내 인증 확인을 우회할 수 있습니다. 데이터 수정이나 코드 실행은 불가능하지만 설정 정보 및 로그 유출 위험이 있으며, 현재까지 야생에서의 악용 사례는 확인되지 않았습니다.

원문 보기 →
[정보보안 연재소설-로그아웃되지 않는 밤] 제33화 '고치는 건 누구 일?'
데일리시큐 - 전체기사 2026. 9. 9. 11:57

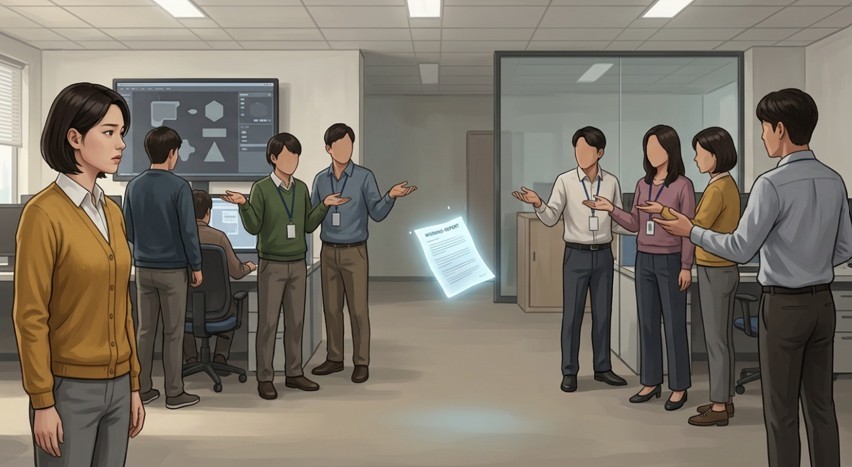
데일리시큐의 정보보안 소설 《로그아웃되지 않는 밤》에서 배준혁이 관리 페이지의 권한 검사 결함을 발견하고, 세아가 이를 해결하기 위한 회의에 참석한다. 코드 한 줄로 해결 가능한 취약점이지만 공통개발, 운영팀, 개발팀이 서로 책임을 미루면서 며칠씩 결론이 나지 않는다. 세아는 이것이 기술의 문제가 아니라 조직 간의 책임 회피 문제임을 깨닫는다.

원문 보기 →
한국저작권보호원, K콘텐츠 해외 불법유통 19만여건 삭제... 웹툰이 68%
전자신문 - 속보 2026. 9. 9. 11:27

한국저작권보호원이 올해 8월 말까지 해외에서 불법 유통된 K콘텐츠 게시물 약 19만4565건을 삭제했으며, 기존 삭제 요청에 응하지 않는 불법사이트에 대해 호스팅 사업자 등을 통한 우회 대응으로 5466건을 추가 삭제했다. 콘텐츠별로는 웹툰이 13만2533건으로 전체의 약 68%를 차지했으며, 방송(5만1226건), 출판(6086건) 등이 뒤를 이었다. 보호원은 25명의 모니터링 요원이 10개 언어권 약 120개국의 3320여개 해외 사이트·플랫폼을 상시 감시하고 있다.

원문 보기 →
Cisco bundles fixes for multiple vulnerabilities, some critical, into one patch
CSO Online 2026. 9. 9. 11:22

Cisco는 IOS XR 리눅스 기반 네트워크 운영 체제에서 발견된 7개의 취약점에 대한 보안 패치를 공개했다. 이 중 2개는 CVSS 9.8(심각)로 평가되며, 나머지 5개는 8.8~8.2(높음) 수준이다. 현재까지 이 취약점들이 실제로 악용되고 있다는 보고는 없으며, 모든 IOS XR 버전이 영향을 받는 만큼 즉시 주의와 시기적절한 패칭이 필요하다.

원문 보기 →
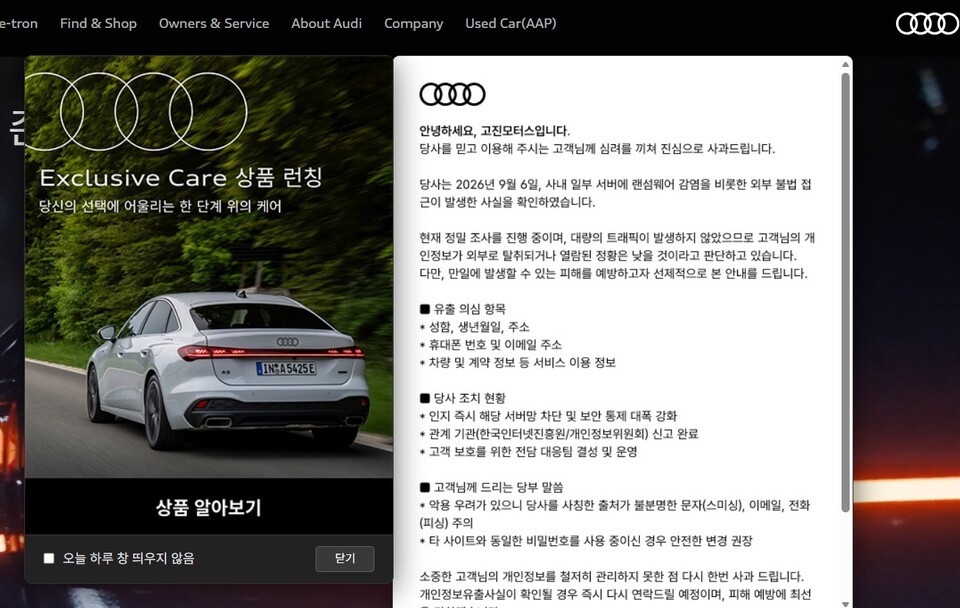
[단독] 고진모터스 랜섬웨어 감염·외부 불법 접근 확인…고객 개인정보 유출 가능성 조사
데일리시큐 - 전체기사 2026. 9. 9. 11:08

아우디 공식 딜러인 고진모터스가 랜섬웨어 감염과 외부 불법 접근을 받은 것으로 확인됐다. 회사는 2026년 9월 6일 사내 일부 서버가 감염된 사실을 고객들에게 통지했으며, 성명, 생년월일, 주소, 휴대폰 번호, 이메일, 차량 및 계약 정보 등이 유출됐을 가능성을 조사 중이다. 현재 대량 트래픽이 발생하지 않아 실제 정보 탈취 가능성은 낮을 것으로 판단하고 있으며, 한국인터넷진흥원과 개인정보보호위원회에 신고했다.

원문 보기 →
"내가 안 썼는데 토큰 사라졌다"…앤트로픽 클로드 토큰 무단 소진 피해 확산
디지털투데이 - 전체기사 2026. 9. 9. 10:44

앤트로픽의 인공지능 서비스 클로드 이용자 계정에서 로그인 세션이 탈취돼 토큰이 무단으로 소진되는 피해가 발생했다. 앤트로픽은 인포스틸러 악성코드 등을 통해 탈취된 세션 키로 승인되지 않은 OAuth 토큰이 발급된 것으로 확인하고, 비정상 활동 계정의 세션 종료 및 서버 측 토큰 무효화와 부분 환불을 조치했다. 피해 이용자들은 구체적인 토큰 사용 내역 확인 도구가 부족해 계정 무단 사용을 즉각 파악하기 어렵다고 지적했다.

원문 보기 →