사이버범죄자들이 호텔, 항공사, 마트 등의 충성도 포인트 프로그램을 표적으로 삼아 고객의 포인트를 도용하고 있다. 포인트는 보통 1포인트당 약 1센트의 가치가 있으며, 항공사 포인트 10만 개는 미국에서 약 1,000달러에 해당한다. 많은 사람들이 은행 계좌만큼 충성도 프로그램을 모니터링하지 않아 범죄자들이 도용한 포인트로 항공권, 렌터카 등을 예약해도 피해자가 확인 이메일을 받을 때까지 인식하지 못하는 경우가 많다.
원문 보기 →
사이버범죄자들이 호텔, 항공사, 마트 등의 충성도 포인트 프로그램을 표적으로 삼아 고객의 포인트를 도용하고 있다. 포인트는 보통 1포인트당 약 1센트의 가치가 있으며, 항공사 포인트 10만 개는 미국에서 약 1,000달러에 해당한다. 많은 사람들이 은행 계좌만큼 충성도 프로그램을 모니터링하지 않아 범죄자들이 도용한 포인트로 항공권, 렌터카 등을 예약해도 피해자가 확인 이메일을 받을 때까지 인식하지 못하는 경우가 많다.
원문 보기 →
보안 연구진이 크롬과 엣지 브라우저를 백도어로 변환하는 포스트 침해 툴킷 'PEEP'의 상세 내용을 공개했다. 오픈소스 프레임워크인 RedExt를 기반으로 제작된 PEEP는 북마크 확장 프로그램으로 위장하며, 브라우저 프로필에 직접 삽입되어 웹스토어 검증 및 사용자 알림을 우회한다. 또한 브라우징 기록과 세션 쿠키를 탈취할 뿐만 아니라 기본 메시징 호스트 바이너리를 통해 호스트 레벨의 명령 실행 및 파일 관리 기능을 수행한다. 소스코드 내 중국어 흔적으로 미루어 중국어권 공격자의 소행으로 추정된다.
원문 보기 →
세계 최대 제빵 기업의 미국 지사인 빔보 베이커리스 USA(Bimbo Bakeries USA)가 오라클 E-Business Suite(EBS)의 제로데이 취약점을 악용한 해킹 공격으로 직원 데이터가 유출되었음을 확인했습니다. 유출된 파일에는 피해자들의 이름과 사회보장번호(SSN)가 포함되어 있었으며, 이번 사건은 오라클 EBS를 사용하던 서드파티 업체를 통해 발생한 것으로 조사되었습니다. 해당 취약점은 원격 코드 실행이 가능한 심각도 9.8의 결함으로 클롭(Clop) 랜섬웨어 조직의 글로벌 갈취 캠페인과 연관된 것으로 알려졌습니다.
원문 보기 →
위협 헌터들이 Microsoft 365 및 기타 SaaS 서비스를 대상으로 한 광범위한 데이터 탈취 및 갈취 공격 클러스터를 공개했다. 공격자들은 IT 헬프데스크 사칭 전화(vishing), 중간자 공격(AitM)을 통한 토큰 탈취, 주거용 프록시 로그인을 이용해 주로 임원진을 표적으로 삼고 있다. Arctic Wolf가 PREY-0058으로 추적 중인 이 활동은 Google의 Mandiant가 UNC6671이라 부르는 데이터 갈취 그룹과 유사한 기법을 공유하며, Cinder라는 위협 행위자는 Pink 작업의 재브랜딩 또는 연속일 가능성이 있다. 공격은 가짜 IT 직원의 전화로 시작되어 피해자를 인증 테마의 URL로 유도한 후, 자격증명과 MFA 승인을 수집하는 AitM Microsoft 365 로그인 흐름으로 이어진다.
원문 보기 →
서비스형 피싱(PhaaS) 프레임워크인 BigBear 2.0이 258개 조직의 다중 인증(MFA)을 우회하고 5,000개 이상의 Microsoft 365 자격 증명을 탈취하는 데 사용되었습니다. 사이버보안 기업 CloudSEK에 따르면 해당 캠페인은 Evilginx2 기반의 중간자 공격(AiTM) 프레임워크를 활용해 암호와 세션 쿠키를 가로채 계정을 탈취했습니다. 또한 FIDO2/WebAuthn 인증을 방해하는 커스텀 자바스크립트를 사용해 피해자가 더 취약한 인증 방식을 사용하도록 유도한 것으로 확인되었습니다.
원문 보기 →
침해된 F5 BIG-IP APM 서버를 은밀하게 제어하기 위해 메모리상에 파일리스 PHP 웹셸을 주입하는 신종 리눅스 루트킷이 발견되었다. Sophos 분석가들에 따르면 이 악성코드는 CVE-2025-53521 취약점 악용과 연관되어 있으며, 디스크의 원본 파일은 변경하지 않은 채 Apache 프로세스 메모리 내에 변조된 웹셸을 배치하는 방식으로 동작한다. 이를 통해 전통적인 파일 검사를 우회하고 특수하게 조작된 요청을 복호화해 실행함으로써 공격자가 침해된 인프라에 대한 지속적인 제어 권한을 유지할 수 있게 한다.
원문 보기 →
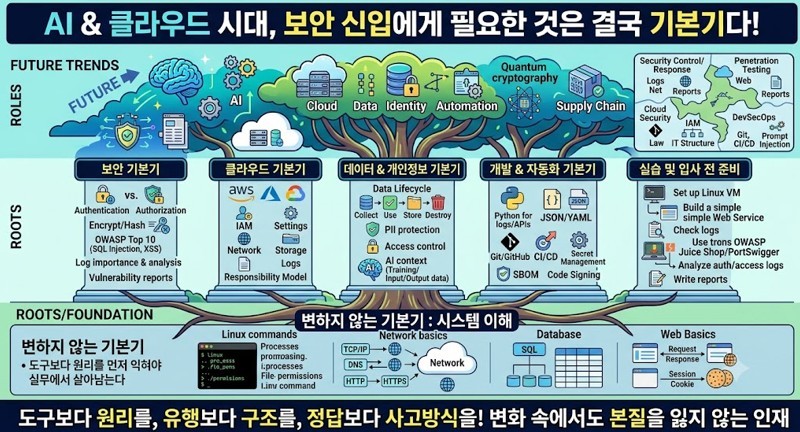
이 글은 AI와 클라우드 시대에 보안 신입 인재에게 필요한 역량을 제시한다. 보안 도구 사용법보다는 네트워크, TCP/IP, Linux 등 컴퓨팅 기본기, 인증·인가·암호화 등 보안 기본기, 클라우드 플랫폼의 IAM과 권한 관리, 데이터 생명주기 이해, 그리고 Python·Git·CI/CD 등 개발 자동화 기본기가 중요하다고 강조한다. 실무에서는 기본기로 쌓은 지식이 도구 사용법만 아는 것보다 오래 살아남으며, 가상 머신 구축, 클라우드 무료 계정 실습, 웹 취약점 실습, 로그 분석 등 입사 전 경험을 권장한다.
원문 보기 →
스위스 연방 행정부는 2026년 9월 2일 주권적 오픈소스 디지털 워크플레이스 타당성 조사 결과를 받았으며, 연방 chancellery가 선정된 연방 직원들을 위해 플랫폼을 구축·배포하는 후속 프로그램을 시작할 예정이다. 2027년 말까지 약 3,000명의 중요 업무 담당 직원이 이메일, 캘린더, 문서 편집, 화상회의 등의 기능을 제공하는 주권 플랫폼에 접근할 수 있을 것으로 예상되며, 첫 단계 구현 비용은 약 900만 스위스 프랑이다. 이 계획은 Microsoft 365의 즉각적인 전면 대체가 아니라 오픈소스 환경을 Microsoft 클라우드와 병행 운영하는 방식으로, 디지털 주권과 복원력 강화를 목표로 한다.
원문 보기 →
김승주 고려대학교 정보보호대학원 교수는 AI가 공격자의 취약점 탐색 시간을 단축시켜 공격자와 방어자 간의 '시간의 비대칭성'을 심화시키고 있다고 지적한다. 이에 대응하기 위해 애플이 양자내성암호를 적용하면서 정형검증(수학적 방법으로 프로그램이 요구사항을 만족함을 증명하는 기법)을 함께 추진하고 있으며, 이는 방어자가 이미 검증된 부분을 반복 분석하지 않고 미검증 영역에 집중할 수 있게 해준다. 해외의 정형검증 전문기업들도 AI 시대에 단순한 테스트 강화를 넘어 수학적 증명을 통한 근본적인 소프트웨어 안전성 향상이 필요하다고 주장하고 있다.
원문 보기 →
범죄자들이 Google의 신뢰할 수 있는 서비스를 악용하여 기업 자격증명을 탈취하고 경우에 따라 원격 접근 소프트웨어를 설치하는 대규모 피싱 캠프를 진행 중이다. 공격자들은 Google Meet, Google Search, DoubleClick, Tag Manager, Analytics 등 여러 Google 엔드포인트를 거쳐 악의적인 페이지로 사용자를 유도하며, 문서 검토, 만료되는 사서함, 소포 배송, 결제 공지, 음성메일 알림 등 직장 관련 주제를 이용한 이메일을 제조업, 정부, 금융, 비영리 조직의 직원들을 대상으로 발송한다. KnowBe4 Threat Lab은 이 활동을 신뢰할 수 있는 웹 인프라를 신뢰 프록시로 전환하려는 시도로 파악했으며, 피해자는 자격증명 탈취 페이지 또는 ScreenConnect를 설치하는 가짜 인증 흐름으로 유도될 수 있다.
원문 보기 →
사이버보안 및 정보 계약업체인 나이트윙(Nightwing)의 CEO 밥 콜먼(Bob Coleman)이 노동절을 맞아 직원들에게 보낸 내부용 감사 이메일이 언론 배포 목록으로 잘못 전송되는 일이 발생했습니다. '내부 전용(For Internal Use Only)'으로 표시된 해당 이메일은 언론사인 더 레지스터(The Register)에도 전달되었습니다. 2024년 레이시온(Raytheon)에서 분사한 나이트윙은 안전한 통신을 강점으로 내세우며 사이버보안, 정보 및 국가 안보 분야에서 사업을 운영하고 있습니다.
원문 보기 →
웨일스 자연자원청(NRW)이 2013년 4월부터 2018년 3월 사이 근무한 직원들의 민감한 다양성 정보를 담은 스프레드시트를 실수로 온라인에 공개하는 개인정보 침해 사고를 공시했다. 노출된 데이터에는 인종, 장애 여부, 종교, 성적 지향, 웨일스어 능력, 돌봄 책임 등 평등 모니터링 및 다양성 관련 정보가 포함될 수 있었다. NRW는 사건 발견 후 즉시 스프레드시트를 제거하고 영국 정보보호청(ICO)에 신고했으며, 유사한 위험을 식별하기 위해 공개된 다른 정보를 검토했다.
원문 보기 →