발행 글 (6606)

🔍
OpenVPN Fixes 7 Security Flaws Affecting VPN Connections and Windows Systems
Cyber Security News 2026. 9. 7. 18:46

OpenVPN 프로젝트가 핵심 신뢰성 계층 및 윈도우 전용 서비스 컴포넌트의 취약점 7개를 패치한 2.7.7 버전을 출시했습니다. 이번 업데이트는 서비스 거부(DoS), 버퍼 오버리드, 인가되지 않은 VPN 구성을 실행할 수 있는 설정 우회 등의 문제를 해결합니다. 가장 영향력이 큰 취약점인 CVE-2026-84732는 TLS 핸드셰이크와 확인 패킷을 관리하는 신뢰성 계층에 존재하며, 나머지 6개 취약점은 윈도우 환경에 특화된 문제들로 확인되었습니다.

원문 보기 →
[AI·클라우드 보안 2026-솔루션] 시스코 ‘시큐어 액세스: AI 액세스’·‘AI 디펜스’
데이터넷 - 전체기사 2026. 9. 7. 18:37

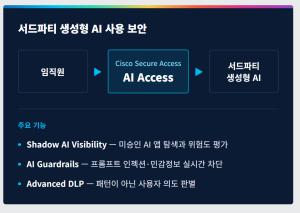
AI 확산으로 새로운 보안 위협이 증가함에 따라 시스코는 ‘시스코 시큐어 액세스: AI 액세스’와 ‘시스코 AI 디펜스’ 솔루션을 선보였다. ‘AI 액세스’는 임직원의 미승인 서드파티 AI 사용을 가시화하고 실시간 가드레일 및 고급 DLP로 민감정보 유출을 통제한다. ‘AI 디펜스’는 기업이 자체 개발·운영하는 AI를 대상으로 자산 식별, 자동화된 레드팀 취약점 검증, 런타임 프로텍션을 제공해 서비스를 보호한다.

원문 보기 →
셀렉트스타, AI기본법 대응방안 제안…17일 세미나 개최
전자신문 - 속보 2026. 9. 7. 18:35

셀렉트스타가 한국능률협회컨설팅(KMAC)·법무법인 린과 17일 서울에서 'AI기본법 대응 전략' 세미나를 개최한다. 이 세미나는 AI기본법 시행 이후 기업과 공공기관이 AI를 도입·운영할 때 필요한 실질적 대응 방안을 제시하며, 규제·보안 환경 변화, 기업 운영체계 구축, AI 서비스 안전성·신뢰성 평가 등을 다룬다. 레드티밍을 통한 취약점 발굴 등 기술적 실행 방안도 포함된다.

원문 보기 →
김승주 고려대 교수가 본 ‘AI 보안 내재화의 필수 조건’ – 바이라인네트워크
바이라인네트워크 2026. 9. 7. 18:22

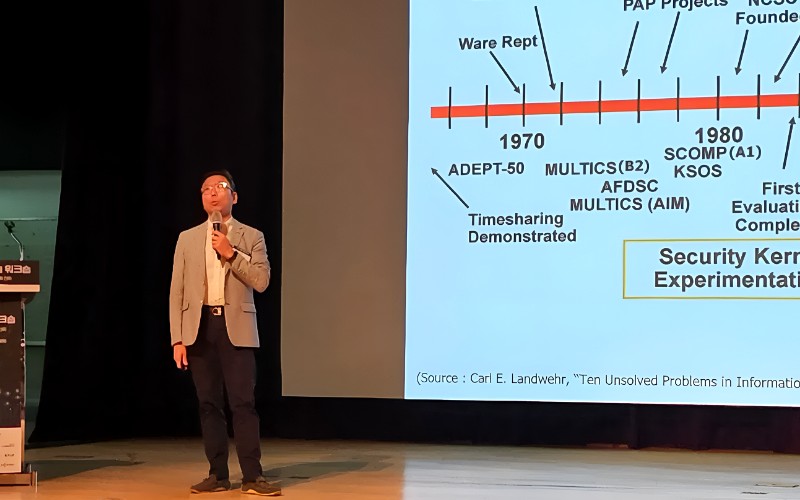
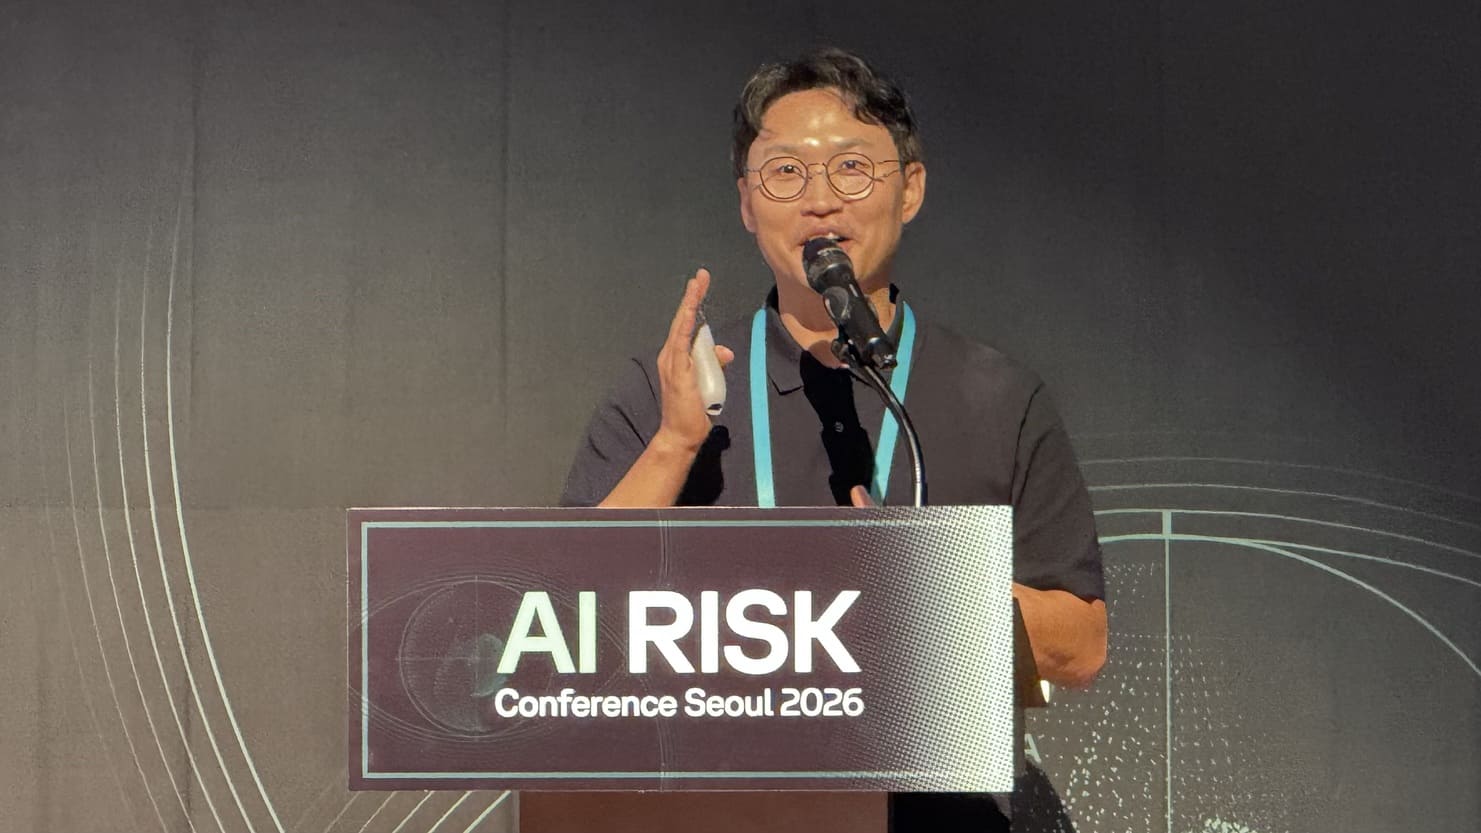
김승주 고려대학교 정보보호대학원 교수는 ‘AIDC 보안 기술 워크숍’에서 AI 보안 내재화의 출발점은 도구 도입이 아닌 요구사항 정의라고 강조했습니다. 신뢰할 수 있는 AI를 구축하려면 보안·안전·신뢰성 등 8개 축의 요구사항을 도출하고 상충 시 우선순위를 결정하는 체계가 필요하다고 설명했습니다. 또한 사후 취약점을 패치하는 방식 대신 설계 단계부터 위험을 분석해 반영하는 빌트인 시큐리티(Built-in Security) 접근법의 중요성을 역설했습니다.

원문 보기 →
텍스트 한 줄에 뚫리는 AI, “듀얼 LLM 격리가 해법” – 바이라인네트워크
바이라인네트워크 2026. 9. 7. 18:17

AI 에이전트 환경에서 외부 데이터를 통해 시스템 동작을 조작하는 간접 프롬프트 삽입 공격이 새로운 보안 위협으로 지목됐다. 서울대학교 이병영 교수는 기존 가드레일 방식의 한계를 지적하며 사용자 명령을 처리하는 신뢰 영역과 외부 데이터를 다루는 비신뢰 영역을 분리하는 '듀얼 LLM' 격리 기술을 근본 해법으로 제시했다. 현재 구글과 마이크로소프트 등 글로벌 빅테크 기업들도 자사 제품 보호를 위해 유사한 격리 시스템 도입을 추진하고 있다.

원문 보기 →
Peers ask why UK cyber bill leaves execs off the personal liability hook
The Register Security 2026. 9. 7. 18:15

영국 상원의원들은 사이버 보안 및 복원력 법안(Cyber Security and Resilience Bill)에서 기업의 규정 위반에 묵인이나 고의적인 방치가 있더라도 고위 임원에게 개인적 책임을 묻지 않는 점을 지적했습니다. 키드론 남작부인 등을 비롯한 의원들은 사이버 보안을 이사회 차원의 책임으로 규정하고 임원의 개인 민사 책임을 도입하는 수정안을 지지했습니다. 반면 정부 측 로이드 남작부인은 최대 1,700만 파운드 또는 연간 매출의 4%에 달하는 조직 대상 벌금형과 향후 도입될 거버넌스 요건으로도 충분한 집행 체계가 갖춰진다며 임원 개인 책임 도입에 반대했습니다.

원문 보기 →
Attackers spread malware through ScreenConnect file transfers
Help Net Security 2026. 9. 7. 18:13

ConnectWise의 원격 지원 솔루션인 ScreenConnect에서 클라우드 및 온프레미스 환경 모두에 영향을 미치는 파일 전송 취약점이 확인되었습니다. 사이버보안 기업 Huntress에 따르면, 공격자들은 사회공학 기법으로 악성 ScreenConnect 인스턴스를 설치한 뒤 변조된 클라이언트를 통해 연결된 시스템에 VBScript 체인을 웜처럼 확산시키며 암호화폐 채굴, 지속성 확보 등의 악성 행위를 수행했습니다. ConnectWise는 공식 패치 발표 전까지 관리자 권한 설정에서 기술자의 파일 전송 기능을 비활성화할 것을 권고했습니다.

원문 보기 →
Multiple Class Action Lawsuits Filed Against IDScan
InfoSecurity Magazine 2026. 9. 7. 18:10

신원 확인 및 사기 방지 서비스를 제공하는 IDScan.net을 상대로 미국 루이지애나 동부 연방지방법원에 최소 4건의 집단 소송이 제기되었습니다. 이번 소송은 러시아 사이버 범죄 포럼에서 미국과 캐나다 운전자 면허증 1억 5,300만 건 이상을 포함한 대규모 정보 유출 정황이 보고된 데 따른 것으로, 미 연방수사국(FBI)도 해당 사건에 대한 수사에 착수했습니다. 원고들은 손해배상 청구와 함께 회사의 내부 보안 태세 개선을 요구하고 있으며 다른 주요 로펌들도 잠재적 피해자들의 청구를 조사하고 있습니다.

원문 보기 →
“AI 모델보다 관리자 페이지가 더 위험”…인터넷에 노출된 AI 서버
전자신문 - SW/보안 2026. 9. 7. 18:02

강병탁 AI스페라 대표는 'AIDC 보안 기술 워크숍'에서 공격자들이 AI 모델 자체보다 인터넷에 노출된 레이, 주피터, 올라마 등의 관리자·운영 페이지를 주요 공격 경로로 활용한다고 경고했습니다. AI스페라 크리미널 IP 분석 결과 1만 개 이상의 올라마 서버가 인터넷에 노출되어 있었으며, 이 중 약 1000개는 인증 없이 외부에서 사용할 수 있는 상태인 것으로 파악되었습니다. 또한 인증 기능이 빠진 개발 서버나 API 키 노출 등의 위험을 지적하며, 기존 정기 점검을 넘어 AI 기반 공격표면관리(ASM)를 통한 지속적인 분석이 필요하다고 강조했습니다.

원문 보기 →
Malicious Chrome Extension Can Steal Login Sessions and Turn PCs Into Remote Backdoors
Cyber Security News 2026. 9. 7. 17:50

PEEP라는 악성 Chrome 확장 프로그램이 Smart Bookmarks로 위장하여 활성 로그인 세션을 탈취하고 이미 손상된 Windows 컴퓨터를 원격 백도어로 변환할 수 있다. 이 도구는 자체 침입 경로를 제공하지 않으며, 공격자가 사전에 코드 실행 또는 관리자 권한을 확보한 후 Chrome 또는 Edge 프로필에 조용히 배치한다. SOCRadar 분석가들이 발견한 이 Chromium 기반 사후 침해 도구는 RedExt 오픈소스 프로젝트에서 파생되었으며, 브라우징 기록, 세션 쿠키, 양식 데이터, 스크린샷 등 광범위한 데이터를 수집하고 암호화되지 않은 HTTP를 통해 명령 서버와 통신한다.

원문 보기 →
Researcher Publishes CrowdStrike Privilege Escalation Zero Day
InfoSecurity Magazine 2026. 9. 7. 17:28

보안 연구원 'Nightmare Eclipse'가 9월 3일 GitHub에 CrowdStrike Falcon Sensor의 Office 악성 매크로 제거 기능을 악용하는 권한 상승 제로데이 취약점 'FalconFlank'의 세부 정보를 공개했다. CrowdStrike는 고객들에게 Microsoft Office File Suspicious Macro Removal 정책을 비활성화하도록 권고했으며, 클라우드 안티맬웨어 설정을 통해 보호가 유지된다고 밝혔다. 같은 연구원은 Kaspersky와 Avast의 제로데이도 공개했으며, 보안 전문가들은 보안 제품 자체가 조직에 위험이 될 수 있다고 지적했다.

원문 보기 →
What do CISOs need to rest easy about future AI risks?
CSO Online 2026. 9. 7. 17:25

IANS가 4월과 5월에 실시한 113명의 CISO 대상 AI 보안 설문조사에 따르면, 향후 24개월 AI 보안 위험 관리 능력에 대해 41%는 낙관적이고 38%는 비관적인 것으로 나타났다. 조사 결과 CISO의 자신감은 현재의 보안 통제 능력보다는 조직 내 리더십의 AI 위험 이해도, 명확한 AI 거버넌스 소유권, 보안팀의 AI 도구 효과성, CISO의 AI 보안 예산 통제권, 지속 가능한 보안팀 업무량, 충분한 보안 인력 등 조직적 준비 요소와 더 강하게 연관되어 있다.

원문 보기 →