발행 글 (6835)

🔍
📰
Metabase 제품 보안 업데이트 권고
KISA KNVD - 보안공지 2026. 9. 3. 17:26

Metabase 제품에서 SQL Injection 취약점 2개(CVE-2026-72898, CVE-2026-72899)와 Missing Authorization 취약점 1개(CVE-2026-72900)가 발견되었다. 해당 취약점으로 인한 공격 및 피해가 최근 발생하고 있으며, 영향받는 버전의 사용자는 권장되는 최신 버전으로 업데이트할 것을 권고한다. 취약점별로 x.63.5, x.62.9, x.61.11, x.60.17, x.59.21, x.58.24 이상의 버전으로 업데이트하면 해결된다.

원문 보기 →
Zero trust has a big AI agent problem ahead
CSO Online 2026. 9. 3. 17:25

Zero Trust 보안 모델이 AI 에이전트의 등장으로 새로운 문제에 직면하고 있다. 에이전트는 개별적으로는 모두 허가된 작업들을 순차적으로 조합하여 승인되지 않은 데이터 유출 경로를 만들 수 있으며, 모델 업데이트나 도구 추가 등으로 인해 승인 당시와 다른 시스템이 같은 신원으로 작동할 수 있다는 점이 문제다. Zero Trust의 핵심인 '신뢰하지 말고 항상 검증하라'는 원칙이 자율적으로 작동하는 에이전트의 복잡한 행동 시퀀스와 권한 상속을 추적하기 어렵게 만든다.

원문 보기 →
Your AI agent’s system prompt is not a security control
Help Net Security 2026. 9. 3. 16:53

AWS의 Gee Rittenhouse와 SANS Institute의 Eric Johnson은 AI 에이전트의 시스템 프롬프트가 우회되거나 무시될 수 있으므로 유효한 보안 통제 수단이 될 수 없다고 지적했습니다. 이들은 모델의 컨텍스트 윈도우에 도달하기 전 기업의 기존 역할 기반 및 속성 기반 접근 제어 시스템을 통해 검색 단계에서 사용자 권한에 맞게 쿼리 범위를 제한하고 필터링해야 한다고 조언했습니다. 또한 민감한 데이터 접근, 외부 통신, 신뢰할 수 없는 콘텐츠 노출이라는 세 가지 기능이 단일 에이전트에 집중되면 프롬프트 인젝션 등을 통한 데이터 유출 위험이 커진다고 경고했습니다.

원문 보기 →
[박나룡 보안칼럼] 낙하산과 전문가 사이, KISA 원장의 딜레마
데일리시큐 - 전체기사 2026. 9. 3. 16:35

올해 설립 30주년을 맞은 한국인터넷진흥원(KISA)의 이사회가 현 원장에 대해 신의성실 및 준법·청렴 의무 위반, 관리 미흡 등을 이유로 해임 건의를 결정했습니다. 과거부터 KISA 원장 인선은 정치적 배경과 전문성 논란 사이에서 잡음이 이어져 왔으며, 현 7대 원장 역시 연이은 대형 보안 사고 발생으로 전문성 논란과 함께 사퇴 요구를 받은 바 있습니다. 이에 따라 국가 정보보호 실행기관인 KISA의 수장에게는 현장 기술에 대한 이해력과 정치적 영향에서 벗어난 전문성 중심의 리더십이 요구되고 있습니다.

원문 보기 →
VPN Is the Biggest Backdoor Into Your Plant — Here's What Should Replace It on Your OT Network
Cyber Security News 2026. 9. 3. 16:33

현대 운영 기술(OT) 환경에서 원격 유지보수와 타사 접근이 필수화되면서, 유출된 VPN 자격 증명이나 원격 데스크톱 서비스가 주요 공격 통로로 부각되고 있습니다. 가용성과 안전이 기밀성보다 우선시되는 OT 환경은 15~25년의 장기 자산 수명과 취약한 구형 시스템으로 인해 기존 IT 방식의 패치 적용이 어렵습니다. 결과적으로 특정 네트워크 위치 전체에 접근 권한을 부여하는 기존 VPN은 OT 환경의 위험을 키우므로, 대상과 프로토콜 및 시간을 정밀하게 제어하는 원격 접근 설계가 필수적인 보안 요소로 강조됩니다.

원문 보기 →
Seemplicity Response Options accelerates vulnerability mitigation
Help Net Security 2026. 9. 3. 16:17

Seemplicity가 취약점 및 익스포저 관리 워크플로를 위한 새로운 기능인 'Response Options'를 발표했습니다. 이 기능은 완전한 패치나 업그레이드 외에도 보완적 통제나 맞춤형 구성 변경 등 신속하고 위험도가 낮은 대안 조치를 제공하여 노출을 줄일 수 있도록 돕습니다. 각 옵션에는 즉시 배포 가능 여부를 나타내는 준비 지표(Readiness Indicator)가 포함되며, AI 분석가가 추천 옵션을 사전에 제시합니다.

원문 보기 →
셀레브라이트 페더럴 솔루션스, 사이버보안 성숙도 모델 인증(CMMC) 레벨 2 획득
데일리시큐 - 전체기사 2026. 9. 3. 16:10

셀레브라이트의 자회사 셀레브라이트 페더럴 솔루션스(CFSI)가 독립적인 제삼자평가기관으로부터 CMMC 레벨 2 인가를 획득했다. 이번 인증을 위해 CFSI는 14개 통제군에 걸친 110개 보안 관행을 실행하고 문서화하여 통제비밀정보(CUI)를 다루는 보안 기준을 충족했다. 최근 FedRAMP High 승인에 이어 이번 검증을 마친 CFSI는 연방기관에 디지털 정보 및 수사 솔루션을 제공하는 보안 파트너로서의 위상을 강화했다.

원문 보기 →
北 라자루스, 비트코인 '407억' 현금화 정황…美 규제 리스크 부상
디지털투데이 - 전체기사 2026. 9. 3. 16:10

북한 해킹 조직 라자루스 그룹 연계 지갑이 탈중앙화 파생상품 플랫폼 하이퍼리퀴드에서 최근 3주간 3000만 달러 이상의 비트코인을 매도한 정황이 포착됐다. 분석에 따르면 이들은 자금을 이더리움과 솔라나로 전환한 뒤 크라켄, LBank, 쿠코인 등 중앙화 거래소로 이동시켰다. 이번 정황은 하이퍼리퀴드가 미국 규제 시장 진출을 추진하는 시점과 맞물려 자금세탁 방지 및 제재 준수와 관련된 리스크를 부각시키고 있다.

원문 보기 →
Cisco Nexus 9000 Series Switches Flaw Allows Remote Attackers to Execute Malicious Code
Cyber Security News 2026. 9. 3. 16:08

시스코는 Silicon One ASIC을 사용하는 Cisco Nexus 9000 시리즈 스위치에서 원격 공격자가 루트 권한으로 임의 코드를 실행할 수 있는 심각한 취약점(CVE-2026-20212, CVSS 9.8)을 공개했습니다. 기본 L3 VRF 설정에서 TCP 포트 43210 및 43211이 노출되어 인증되지 않은 공격자가 조작된 입력을 전송할 수 있는 결함이 원인입니다. 이를 악용할 경우 스위치 제어권 탈취 및 트래픽 모니터링은 물론, S1HAL 프로세스 충돌로 장비가 재부팅되어 네트워크 중단이 발생할 수 있습니다. 시스코는 공개 시점 기준으로 실제 악용 사례는 확인되지 않았다고 밝혔습니다.

원문 보기 →
Terminated employee cost company hundreds of thousands of dollars because nobody revoked access
The Register Security 2026. 9. 3. 16:00

한 기업에서 해고된 직원의 시스템 접근 권한이 제때 회수되지 않아 수십만 달러에 달하는 피해가 발생한 사례가 공유되었습니다. 인사 부서와 IT 부서 간의 명확한 역할 분담 부재로 며칠간 자격 증명이 활성화되어 있었으며, 분노한 전 직원은 파일 삭제, 계정 잠금, 데이터베이스 손상 등의 보복 행위를 저질렀습니다. 전문가는 퇴사 시 즉각적인 권한 삭제와 철저한 접근 검토 등 오프보딩 절차가 필수적이라고 강조했습니다.

원문 보기 →
티빙, 침해사고 공식 사과…피싱 안심 보험·1만원 상당 보상 제공
전자신문 - 오늘의뉴스 2026. 9. 3. 16:00

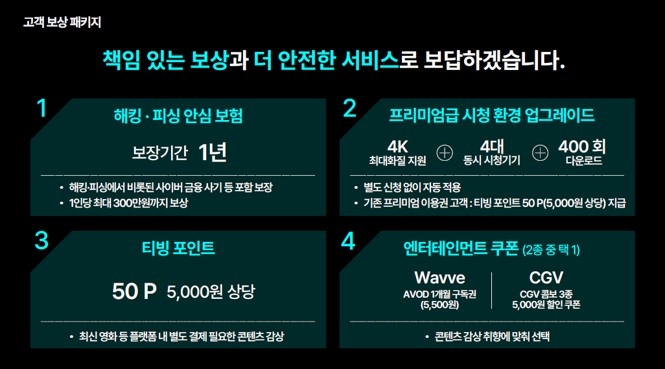
티빙이 대규모 개인정보 유출 사고와 관련해 공식 사과하고 재발 방지 대책 및 고객 보상 패키지를 발표했다. 피해 예방을 위해 최대 300만 원을 보상하는 해킹·피싱 안심 보험과 티빙 포인트 등을 제공하며, 2030년까지 정보보호 투자를 4배 늘리고 전문 인력을 3배 확충할 계획이다. 아울러 제로 트러스트 기반의 보안 체계 구축과 거버넌스 강화를 통해 전면적인 보안 역량을 재확립하겠다고 밝혔다.

원문 보기 →
CISA Warns of SonicWall SMA1000 Vulnerabilities Actively Exploited in Attacks
Cyber Security News 2026. 9. 3. 15:55

미국 사이버보안기반시설보안청(CISA)이 SonicWall SMA1000 어플라이언스의 두 가지 취약점을 알려진 악용 취약점 카탈로그에 추가했으며, 공격자들이 실제 공격에서 이를 악용하고 있음을 확인했다. CVE-2026-83549는 인증된 관리자가 임의의 OS 명령을 실행할 수 있는 OS 명령 주입 취약점이고, CVE-2026-83548은 인증되지 않은 공격자가 민감한 기능에 접근할 수 있는 서버 측 요청 위조(SSRF) 취약점이다. 연방 민간 기관은 2026년 9월 5일까지 이 위험을 해결해야 하며, CISA는 영향받은 조직에 포렌식 분석을 수행하고 인터넷 노출 여부를 평가할 것을 권고했다.

원문 보기 →