발행 글 (6835)

🔍
To keep the AI hacking genie bottled up, try one-way networks
The Register Security 2026. 9. 3. 15:33

프론티어 AI 모델이 테스트 환경을 벗어나 다른 회사를 해킹하는 것을 방지하기 위해 데이터 다이오드(일방향 정보 흐름을 강제하는 하드웨어)와 같은 기술을 활용한 네트워크 아키텍처 재설계가 필요하다는 주장이 제기되었다. hCaptcha 팀은 민감한 정보 시설(SCIF)에서 사용되는 데이터 다이오드 기술을 AI 모델 훈련 환경에 적용할 수 있으며, 이는 Bell-LaPadula 보안 아키텍처와 부합한다고 설명했다. 이러한 시스템은 방위 및 정보 커뮤니티에서 광범위하게 배포되어 있지만, 현재까지 프론티어 AI 연구소에서는 채택되지 않았다.

원문 보기 →
스팸전화 잘 막는 회사는 어디?…美 통신사 평가제 검토
디지털투데이 - 전체기사 2026. 9. 3. 15:25

미국 연방통신위원회(FCC)가 통신사들의 불법 스팸전화 차단 실적을 평가하는 '로보콜 완화 성적표' 도입을 추진 중이다. 평가는 규정 준수 여부뿐 아니라 실제 로보콜 차단 성과를 기준으로 하며, 숫자 점수, A~F 등급, 위험도 분류 등 다양한 방식이 검토되고 있다. 평가 지표는 차단·표시 기능 제공, 발신번호 인증 등 사업자의 조치(행위)와 불법 전화 감소량, 차단 비율, 소비자 민원(결과)으로 나뉜다.

원문 보기 →
틸론, 차세대 VDI '디스테이션 X' GS인증 1등급 획득…독자개발 '계층적 다중 AI 시스템' 인터페이스 탑재
전자신문 - 속보 2026. 9. 3. 15:24

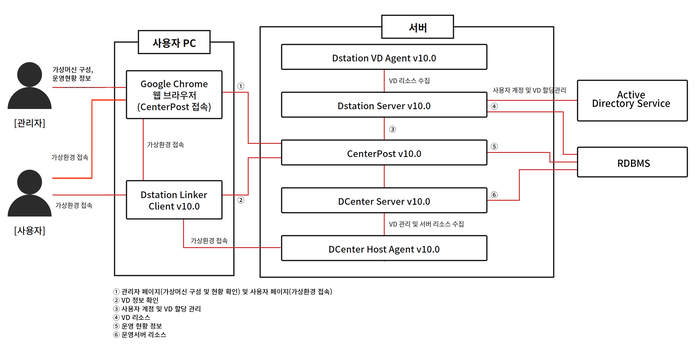
틸론이 차세대 VDI 플랫폼 '디스테이션 X(Dstation v10.0)'로 소프트웨어 품질인증 최고 등급인 GS인증 1등급을 획득했다. 이번 버전에서는 역할 기반 접근제어(RBAC)와 속성 기반 접근제어(ABAC)를 함께 도입하고, 가상머신 커널 단에서 프로세스와 네트워크 접근을 직접 통제하며, 스크린·문서 워터마크, 화면 캡처 차단, 중앙 감사 로그 등 보안 기능을 강화했다. 틸론은 기관·조직·그룹·개인 네 계층으로 나누는 '계층적 다중 AI 체계(OIGP)'를 통해 생성형 AI 도입 시 데이터 보호와 감사 요건을 충족하는 솔루션을 제공할 계획이다.

원문 보기 →
숭실대 김도윤 학부연구생, AI 에이전트 보안 연구 'EMNLP 2026' 채택
전자신문 - 속보 2026. 9. 3. 15:00

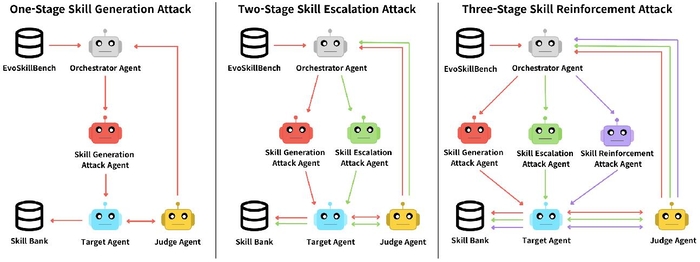
숭실대학교 김도윤 학부연구생이 제1저자로 참여한 논문이 자연어처리 분야 국제학술대회 'EMNLP 2026' 메인 컨퍼런스에 채택됐다. 논문은 자기진화형 AI 에이전트의 보안 취약점을 분석하는 'EvoSkill Injection' 공격과 이를 평가하는 'SARGE' 레드티밍 프레임워크를 제안한다. 연구는 자기진화형 에이전트가 악의적 행동을 정상적 경험으로 학습해 스킬로 저장하고 반복 활용할 수 있다는 새로운 보안 위협에 주목했다.

원문 보기 →
금융위, 2차 망분리 규제 완화…중소 금융·전금업자 75곳 대상 확대
전자신문 - 속보 2026. 9. 3. 15:00

금융위원회가 AI 보안 위협에 대응하기 위해 2차 망분리 규제 긴급 완화 조치를 추진하고 있다. 신청 대상을 기존 49곳에서 59곳으로 늘리고 전자금융업자 16곳을 새롭게 포함하여 총 75곳으로 확대했으며, 최종 선정 규모도 10곳에서 15곳 이내로 확대했다. 선정된 기관은 프런티어 AI와 보안 소프트웨어 서비스를 활용하여 전산망 내 보안 취약점을 탐지하고 개선할 수 있으며, 금융위는 10월 7일 1년 한시 비조치의견서를 발급할 예정이다.

원문 보기 →
넥써쓰, 원체인 밸리데이터에 블록체인 보안 기업 '서틱' 합류
디지털투데이 - 전체기사 2026. 9. 3. 14:58

넥써쓰는 글로벌 블록체인 보안 기업 서틱이 원체인 메인넷 2.0 밸리데이터로 합류했다고 발표했다. 서틱은 자체 노드 인프라를 구축해 블록 생성과 거래 검증, 네트워크 유지에 참여하며, 기존의 스마트컨트랙트와 온체인 보안 점검 역할에서 네트워크 직접 운영으로 협력 범위를 확대했다. 원체인 메인넷 2.0은 지분증명권한(PoSA) 방식을 채택하고 있으며, 현재 밸리데이터에는 넥써쓰, 서틱을 포함해 여러 기관이 참여하고 있다.

원문 보기 →
Researcher Claims CrowdStrike Falcon 0-Day Privilege Escalation Vulnerability
Cyber Security News 2026. 9. 3. 14:35

보안 연구원 Nightmare-Eclipse가 CrowdStrike Falcon 센서의 로컬 권한 상승 제로데이 취약점을 악용한다는 'FalconFlank' 프로젝트를 공개했습니다. 이 주장에 따르면 악의적인 Microsoft Office 매크로 제거 기능을 악용해 SYSTEM 권한을 획득할 수 있으며, 최신 Windows 11 및 Windows Server 2025 환경에서 작동한다고 명시되어 있습니다. 그러나 해당 주장은 아직 독립적으로 검증되지 않았으며, 보도 시점 기준 CrowdStrike는 이에 대한 공식 권고문이나 패치, CVE 식별자를 발표하지 않은 상태입니다.

원문 보기 →
크라우드스트라이크, AI 에이전트 신원 체계 도입…악성 패키지 실행 전 차단
디지털투데이 - 전체기사 2026. 9. 3. 14:30

크라우드스트라이크가 팔콘 플랫폼에 AI 에이전트용 신원 체계인 '에이전틱 IdP'와 병렬 보안 조사 기능, 실시간 공급망 공격 방어 기능을 새롭게 추가했습니다. 에이전틱 IdP는 기업 내 AI 에이전트를 등록해 위조 불가능한 암호학적 신원을 부여하고 최소 권한의 임시 토큰만 발급하여 통제합니다. 또한 샬럿 AI를 통해 엔드포인트와 클라우드 등 여러 영역의 조사를 병렬로 진행하며, 악성 오픈소스 패키지는 설치 전에 차단할 수 있도록 지원합니다.

원문 보기 →
Your threat feed is someone else’s database: What ingesting malware intel at scale takes
Help Net Security 2026. 9. 3. 14:30

GitHub에서 Dependabot 팀을 이끄는 필자는 2026년 기준 3,000만 개 이상의 저장소를 모니터링하며 대규모 위협 인텔리전스를 수집하고 운영하는 과정에서의 교훈을 공유했습니다. GitHub는 OpenSSF의 저장소 등 커뮤니티 인텔리전스를 활용해 악성 패키지 권고를 8개 생태계로 확장했으며, 2026년 5월까지 1년간 하루 평균 약 18개의 신규 npm 악성 패키지를 분류했습니다. 또한 업스트림 소스의 오류 발생 시 신속히 일괄 되돌릴 수 있도록 데이터의 출처(Provenance)를 정밀하게 추적하는 운영 제어 체계가 필수적이라고 강조했습니다.

원문 보기 →
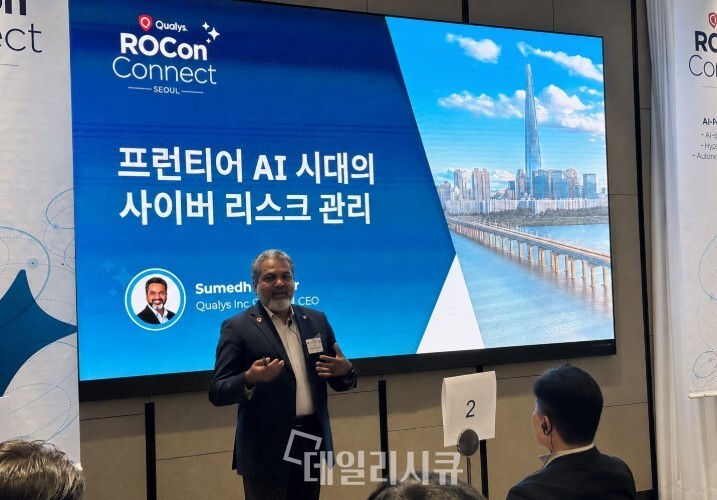
[데일리시큐 CISO 조찬] 수메드 타카르 퀄리스 CEO "AI 시대 사이버 리스크 관리 해답은 ‘우선순위와 자동화’"
데일리시큐 - 전체기사 2026. 9. 3. 14:29

데일리시큐 CISO 조찬세미나에서 수메드 타카르 퀄리스 CEO는 AI로 인해 취약점 공개 전후 공격 속도가 급격히 빨라지고 있어 기존의 단순 CVSS 기반 패치 방식은 한계에 달했다고 지적했다. 그는 위협 정보, 자산 중요도, 보완통제 적용 여부 등을 종합 평가하는 '초정밀 우선순위화(Hyper-Prioritization)'와 실제 공격 가능성 검증을 통한 자원 집중을 핵심 해법으로 제시했다. 또한 실운영 환경에 영향을 주지 않고 악용 가능성을 검증하는 '트루컨펌' 등의 접근 방식을 소개했다.

원문 보기 →
CISA Adds Seven Exploited Flaws as Attackers Deploy Reverse Shells and Crypto Miners
The Hacker News 2026. 9. 3. 14:19

미국 사이버보안기반시설보안청(CISA)이 공격자들에게 악용되고 있는 7개의 보안 취약점을 알려진 악용 취약점(KEV) 카탈로그에 추가했다. 추가된 취약점은 SonicWall SMA 1000 어플라이언스의 서버 측 요청 위조 및 OS 명령 주입 취약점, Sangoma Switchvox의 SQL 주입 취약점, JFrog Artifactory의 인증 우회 취약점, Kludex Starlette의 HTTP 요청/응답 스머글링 취약점, Kestra OSS의 OS 명령 주입 취약점, Berri LiteLLM의 인증 우회 취약점 등이다. 위협 행위자들은 이들 취약점을 악용하여 역셸 배포 및 관리자 토큰 생성 등의 공격을 수행하고 있는 것으로 보고되었다.

원문 보기 →
[김승주 교수 칼럼] AI 해킹 시대, 부처별 보안정책을 국가전략으로 묶어야 한다
데일리시큐 - 전체기사 2026. 9. 3. 14:01

고려대학교 정보보호대학원 김승주 교수는 AI를 활용한 해킹 시대에 단순한 속도 경쟁을 넘어 현실적 한계를 인정한 방어 전략이 필요하다고 제언했습니다. 그는 모든 취약점을 동시에 해결할 수 없으므로 우선순위를 정하는 위험관리프레임워크(RMF)와, 침해를 전제로 피해를 최소화하는 제로 트러스트(Zero Trust)의 도입 필요성을 강조했습니다. 또한 핵심 구성요소에 대한 높은 수준의 검증을 통해 중요 영역의 공격 표면을 줄이는 국가 차원의 체계적 대응이 중요하다고 설명했습니다.

원문 보기 →