발행 글 (6835)

🔍
Broadcom Launches VMware AI Factory to Secure Enterprise AI Agents
Cyber Security News 2026. 9. 1. 01:43

Broadcom이 VMware Explore 2026에서 VMware AI Factory를 공개했으며, 이는 VMware Private AI Cloud 내 소프트웨어 정의 기반으로 기업이 베어메탈 인프라에서 실시간 모델 추론까지 AI 워크로드를 배포, 관리, 보안할 수 있도록 설계되었다. 플랫폼은 하드웨어 프로비저닝에서 첫 AI 모델 배포까지의 시간을 수주에서 수시간으로 단축하며, 멀티테넌트 모델 공유, AI 게이트웨이, 보안 AI 샌드박스 등의 보안 및 거버넌스 기능을 포함한다.

원문 보기 →
Microsoft Investigating New Exchange Online Outage Tracked as EX1464935 [Updated]
Cyber Security News 2026. 9. 1. 01:40

마이크로소프트가 Exchange Online 서비스의 새로운 장애에 대해 조사를 시작했다. 2026년 8월 31일 오후 9시 23분(IST)부터 사용자들이 클라우드 기반 이메일 서비스의 접근 및 메일 흐름 문제를 보고했으며, 해당 사건은 Microsoft 365 관리 센터에서 EX1464935로 기록되었다. 현재까지 근본 원인이 파악되지 않았으며 상태는 '조사 중'으로 유지되고 있다. 마이크로소프트는 서비스 텔레메트리와 진단 데이터를 검토하여 장애의 원인을 파악하기 위해 노력 중이다.

원문 보기 →
Anthropic cracks down on hijacked user accounts mining AI tokens
The Register Security 2026. 9. 1. 01:03

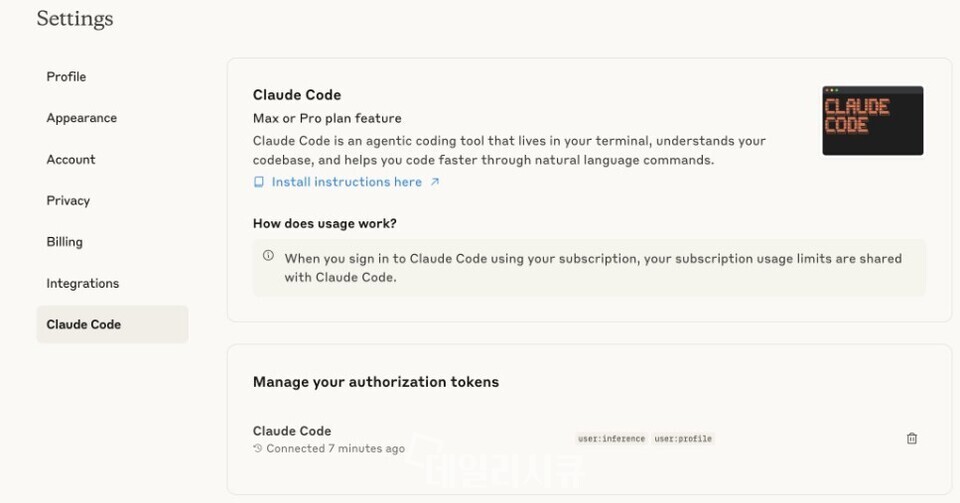
범죄자들이 정보 탈취 악성코드를 사용하여 Claude 사용자의 로그인 정보, 세션 쿠키 및 다중 인증 정보를 탈취한 후 피해자의 유료 계정으로 AI 서비스를 무단 사용하고 있다. Anthropic은 이러한 위협을 감지하고 영향을 받은 사용자를 로그아웃시키고 저장된 결제 수단을 삭제하여 도용된 세션의 악용을 방지하고 있다. Anthropic은 이 악성코드가 Claude와 무관하며 일반적인 정보 탈취 악성코드가 새로운 목적으로 사용되고 있다고 설명했다.

원문 보기 →
CISA Warns of Multiple PaperCut NG/MF Vulnerabilities Actively Exploited in Attacks
Cyber Security News 2026. 9. 1. 00:56

미국 사이버보안기반시설보안청(CISA)이 PaperCut NG/MF에 영향을 미치는 두 개의 취약점(CVE-2026-81578, CVE-2026-82078)을 알려진 악용 취약점 카탈로그에 추가했으며, 위협 행위자들이 실제 공격에서 이를 적극적으로 악용하고 있다고 경고했다. 두 취약점은 연쇄적으로 악용될 수 있어 인증되지 않은 공격자가 서버 설정을 변경하고 PaperCut 서버 프로세스의 보안 컨텍스트에서 악성 Java 바이트코드를 실행할 수 있다. CVE-2026-81578은 인증 없이 중요한 시스템 설정을 수정할 수 있는 인증 누락 취약점이며, CVE-2026-82078은 unsafe reflection 취약점으로 임의의 Java 바이트코드 실행을 가능하게 한다.

원문 보기 →
D-Link Router Flaws Let Unauthenticated Attackers Change Admin Password and Steal Wi-Fi Credentials
Cyber Security News 2026. 9. 1. 00:44

D-Link DIR-X1860Z 라우터의 심각한 접근 제어 및 정보 공개 취약점이 발견되었다. 인증되지 않은 공격자가 로컬 네트워크에 연결된 경우 라우터 관리자 암호를 변경하고 Wi-Fi 자격증명을 포함한 무선 설정 정보를 탈취할 수 있다. D-Link는 2026년 8월 26일 보안 권고 SAP10513을 발표했으며, 펌웨어 버전 V1.0.7.260821.161908으로 업데이트하여 문제를 해결했다.

원문 보기 →
[주의] 클로드 안 썼는데 사용량이 사라졌다…인포스틸러가 로그인 세션 탈취
데일리시큐 - 전체기사 2026. 9. 1. 00:28

클로드 이용자들의 PC에 감염된 정보탈취형 악성코드(비다르, 루마C2, 스틸C 등)가 브라우저에 저장된 클로드 로그인 세션을 탈취하여 피해자 계정의 사용량을 무단으로 소진하는 공격이 확인됐다. 공격자는 비밀번호가 아닌 이미 인증된 세션을 재사용하여 2단계 인증을 우회하고 계정에 접근했으며, 피해자들은 서비스를 사용하지 않았는데도 이용 한도가 급격히 줄어드는 피해를 겪었다. 앤트로픽은 피해 계정의 세션을 강제 종료하고 환불 조치를 진행했으나, 근본적인 해결을 위해서는 PC의 악성코드 제거와 주요 계정의 비밀번호 변경이 필수적이다.

원문 보기 →
중국계 해킹그룹 ‘파이어 앤트’, 시스코 라우터 장악해 정보수집 거점으로 악용중
데일리시큐 - 전체기사 2026. 9. 1. 00:16

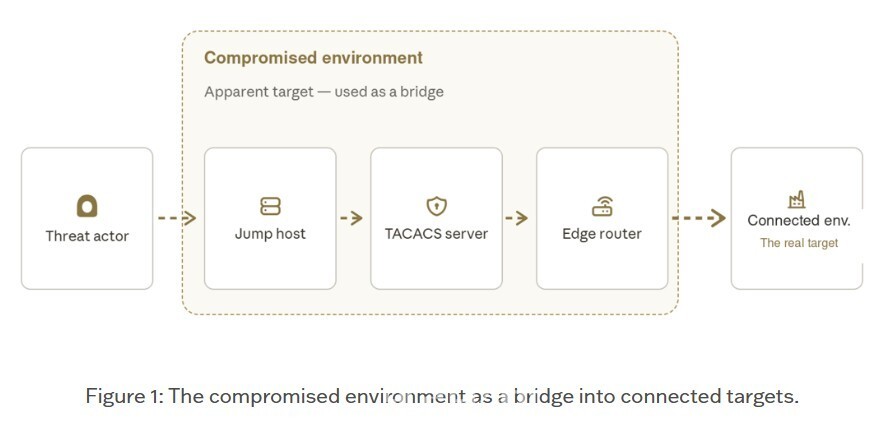
중국계 사이버 스파이 조직으로 추정되는 '파이어 앤트'가 시스코 IOS XR 라우터를 해킹하여 내부 네트워크 통신을 감시하고 정보를 수집하는 거점으로 악용하고 있는 것으로 확인됐다. 공격자는 라우터에 악성코드를 설치하고 로그를 조작하여 흔적을 숨긴 후, GRE 터널을 통해 네트워크 패킷을 수집하고 TACACS 인증 서버와 리눅스 관리 서버를 공격했다. 이는 초기 침해 조직을 거점으로 삼아 연결된 중요 네트워크로 접근하는 '타깃 뒤의 타깃' 공격 방식으로, 보안 담당자는 장비 내부 로그뿐 아니라 외부 로그 서버와 네트워크 트래픽을 함께 확인해야 한다.

원문 보기 →
HardBreacher PoC Claims Kaspersky Endpoint Security Zero-Day Privilege Escalation on Windows 11
Cyber Security News 2026. 9. 1. 00:16

HardBreacher라는 프로젝트에서 MSNightmare 연구자가 Kaspersky Endpoint Security의 로컬 권한 상승 취약점에 대한 개념 증명(PoC)을 공개했으나, 이 문제는 아직 검증되지 않았으며 Kaspersky로부터 공식 확인이나 CVE 할당을 받지 못했다. 해당 PoC는 Windows 11 버전 25H2와 Kaspersky Endpoint Security 버전 14.0.0.504에서 테스트되었으며, 성공적으로 악용될 경우 C:\Windows\System32 디렉토리에 DLL 파일을 생성하고 낮은 권한의 사용자가 Windows 보안 경계를 넘어 접근할 수 있음을 시사한다. 다만 저자는 PoC가 불안정하며 여러 시도가 필요할 수 있다고 명시했다.

원문 보기 →
베를린 행정망 해킹…랜섬웨어 조직 '리시다' “5.79TB 탈취” 주장, 당국 데이터 유출 확인
데일리시큐 - 전체기사 2026. 9. 1. 00:03

독일 베를린 정부 행정망이 랜섬웨어 조직 리시다(Rhysida)의 공격을 받아 데이터 유출이 확인됐다. 리시다는 5.79TB 규모의 데이터 탈취를 주장했으며, 베를린 당국은 8월 7일부터 12일 사이 교통·기후·환경 관련 부서에서 데이터가 외부로 유출된 사실을 확인했다. 공격자는 개인정보, 행정자료, 인프라 보안 평가 자료 등을 포함한 민감한 정부 자료를 확보했다고 주장하고 있으며, 베를린 정부는 협박에 응하지 않겠다는 입장을 밝혔다.

원문 보기 →
Chinese Fire Ant hackers turn Cisco routers into spying platforms
BleepingComputer 2026. 8. 31. 23:52

Sygnia 연구팀은 Cisco IOS XR 라우터에서 설정 이력으로 설명할 수 없는 활성 GRE 터널 인터페이스를 발견했으며, Fire Ant가 커스텀 악성코드를 배포하여 지속성을 확보하고 시스로그를 억제한 후 트래픽을 캡처해 외부 FTP 서버로 업로드했다. 공격자들은 타협된 라우터를 감시 플랫폼으로 전환하여 신뢰할 수 있는 인프라를 침해한 후 연결된 고가치 네트워크로의 접근 경로를 탐색하는 '타겟 뒤의 타겟' 전술을 사용했으며, Zabbix 모니터링 에이전트로 위장한 'BridgeAgent'라는 백도어도 발견되었다.

원문 보기 →
McKesson confirms cyber incident after ShinyHunters claims patient-data theft
Malwarebytes Labs 2026. 8. 31. 23:46

의약품 유통 대기업 McKesson이 제3자 애플리케이션에 대한 무단 접근과 데이터 도용을 포함한 사이버보안 침해 사건을 공개했다. 회사는 2026년 8월 25일 이 사건을 발견했으며, 종양학 및 다중 전문 분야, 의료 수술 사업부의 일부 고객이 영향을 받았다고 확인했다. 랜섬웨어/갈취 그룹 ShinyHunters가 음성 피싱 공격으로 직원들을 대상으로 한 후 손상된 Okta 계정을 이용해 Salesforce와 Snowflake 환경에 접근했으며, 약 1TB의 데이터(약 2억 8400만 개 레코드 포함)를 도용했다고 주장했다.

원문 보기 →
Threat actors are posing as AI crawlers to hunt for exposed credentials
Help Net Security 2026. 8. 31. 23:39

공격자들이 OpenAI, Anthropic, Google, Perplexity 등의 AI 크롤러로 위장하여 웹사이트에서 노출된 자격증명과 설정 파일을 찾고 있다고 GreyNoise가 보고했다. 2026년 7월 28일부터 8월 23일 사이에 824개의 IP 주소에서 4개 AI 회사의 6개 크롤러 이름이 동일한 HTTP 클라이언트 지문으로 도착했으며, 이들은 /robots.txt 파일을 요청하지 않았고 .env 파일, 클라우드 액세스 키, 개인 키 등의 자격증명 파일을 표적으로 삼았다. 실제 Anthropic 크롤러와 달리 위장된 트래픽은 정상적인 브라우저로 식별되는 1,500개 이상의 다양한 사용자 에이전트 문자열을 사용했으며, 824개 주소 모두 공개된 AI 회사들의 IP 범위와 일치하지 않았다.

원문 보기 →