발행 글 (6828)

🔍
'정상여신'에 숨은 외부인 금융사기 잇따라…은행은 속수무책?
디지털투데이 - 전체기사 2026. 8. 31. 07:30

4대 은행(KB국민·신한·하나·우리)에서 외부인이 개입한 대출사기 관련 금융사고가 잇따르고 있다. 산업은행·기업은행·하나은행의 동일 거래처 관련 사고금액이 총 702억508만원에 달하며, 이들 사고는 연체 없이 정상여신으로 관리되다가 다른 금융기관의 공시나 경찰 수사를 통해 적발되었다. 은행들은 여신심사 절차를 강화하고 있으나, 거래 당사자들이 민간 계약서를 허위로 작성하는 경우 은행이 진위를 객관적으로 확인하기 어려워 제도적 보완책이 필요하다는 지적이 제기되고 있다.

원문 보기 →
유니트리 G1 휴머노이드 로봇서 원격 해킹 취약점…주변 로봇으로 공격 확산 가능
데일리시큐 - 전체기사 2026. 8. 31. 00:05

중국 로봇 기업 유니트리의 휴머노이드 로봇 G1 EDU에서 인증 없이 최고 관리자 권한을 획득할 수 있는 2개의 보안 취약점(CVE-2026-76639, CVE-2026-76640)이 공개됐다. 첫 번째 취약점은 AI 챗봇 서비스의 파일 업로드 기능에서 발생했으며, 두 번째는 블루투스 통신과 클라우드 API의 소유권 검증 부재에서 비롯됐다. 한 대의 로봇이 침해되면 블루투스를 통해 주변의 다른 G1 로봇으로 공격이 확산될 수 있으며, 카메라·마이크 접근, 움직임 제어 등 물리적 안전 문제로 이어질 수 있다.

원문 보기 →
FulcrumSec claims Manchester Airports hack, theft of 86 GB of data
BleepingComputer 2026. 8. 31. 00:00

영국 최대 공항 운영사인 Manchester Airports Group(MAG)이 8월 27일 데이터 유출을 공개했으며, 사이버 범죄 집단 FulcrumSec이 약 86GB의 데이터 탈취를 주장했다. 탈취된 데이터에는 고객 신원, 예약 정보, 여행 일정, 결제 내역 등이 포함되어 있으며, 2026년 남은 기간의 약 19만 건의 향후 여행 기록도 포함된 것으로 알려졌다. FulcrumSec은 클라이언트 측 JavaScript에 노출된 Iterable API 자격증명을 이용해 접근했다고 주장하고 있다.

원문 보기 →
영국 3개 공항 운영사 MAG 사이버공격…고객 870만명 정보 노출
데일리시큐 - 전체기사 2026. 8. 30. 23:48

영국의 맨체스터 에어포츠 그룹(MAG)이 운영하는 3개 공항(맨체스터공항, 런던 스탠스테드공항, 이스트미들랜즈공항)이 사이버공격을 받아 약 870만 명의 고객 정보가 노출됐다. 공격자는 주차장, 공항 라운지, 패스트트랙 예약, 와이파이 가입 정보 시스템에 무단 접근했으며, 노출된 정보에는 이메일 주소, 전화번호, 차량 등록번호, 우편번호 등이 포함됐다. MAG는 8월 25일 사고를 인지한 후 영향을 받은 시스템 접근을 제한하고 외부 사이버보안 전문가를 투입했으며, 은행 계좌나 결제카드 정보는 노출되지 않았다고 밝혔다. 항공편 운영은 중단되지 않았으나 온라인 예약관리 서비스는 일시 중단됐다.

원문 보기 →
Anthropic warns infostealer malware is hijacking Claude sessions to drain usage
BleepingComputer 2026. 8. 30. 23:30

Anthropic는 일부 Claude 사용자의 컴퓨터에 설치된 정보 탈취 악성코드(infostealer malware)가 Claude 로그인 세션을 도용하여 계정에 접근하고 사용량을 소비하는 사건을 경고했다. 영향을 받은 사용자들은 Vidar, LummaC2, StealC, RedLine, Acreed(Windows) 및 Atomic Stealer(Mac) 등의 악성코드에 감염된 것으로 파악되었으며, Anthropic은 해당 사용자들을 로그아웃시키고 저장된 결제 수단을 제거하며 무단 사용 요금을 환불하고 있다. 악성코드는 일반적으로 불법 다운로드나 악성 앱을 통해 배포되며 브라우저 비밀번호, 로그인 쿠키 등 로컬에 저장된 정보를 수집한다.

원문 보기 →
Chrome Web Store extensions caught stealing crypto, browser data
BleepingComputer 2026. 8. 30. 23:17

구글 크롬과 마이크로소프트 엣지 확장 프로그램 16개가 암호화폐 도용, 민감한 데이터 탈취, 브라우저 기록 수집 및 ClickFix 피싱 유도 기능을 하는 악성코드 프레임워크를 배포했다. 보안 회사 Socket의 조사에 따르면 일부 확장 프로그램은 원래 개발자로부터 인수된 후 자동 업데이트를 통해 악성코드가 주입되었으며, 2024년 초부터 활동해온 것으로 추정된다. 악성코드는 암호화폐 지갑 탈취, 피싱 페이지 표시, 계정 정보 도용, 가짜 브라우저 업데이트 표시 등 다양한 기능을 수행하며, 구글은 크롬 웹스토어에서 해당 확장 프로그램을 제거했으나 엣지 스토어에는 여전히 남아있었다.

원문 보기 →
29CM, 고객 정보 15만9000건 유출…배송정보 포함 2만건
전자신문 - 속보 2026. 8. 30. 21:24

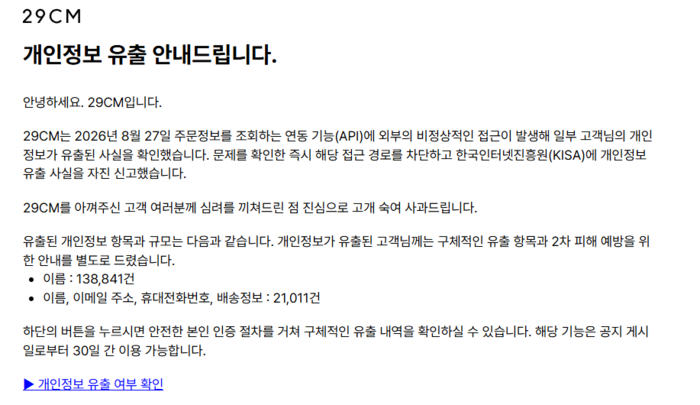
무신사가 운영하는 패션·라이프스타일 플랫폼 29CM에서 고객 개인정보 15만9852건이 유출됐다. 지난 27일 주문정보 조회 API에 외부의 비정상적인 접근이 발생했으며, 이 중 2만1011건에는 이름, 이메일, 휴대전화번호, 배송정보가 포함됐다. 결제정보와 계정정보는 유출되지 않았으며, 29CM는 즉시 접근 경로를 차단하고 한국인터넷진흥원(KISA)에 자진 신고했다.

원문 보기 →
Turns out Brits would quite like their private messages to stay private
The Register Security 2026. 8. 30. 17:34

영국 민주주의 센터(CDT)가 의뢰한 여론조사에 따르면 영국 성인의 93%가 온라인 개인 대화에 대한 권리가 있다고 생각하며, 89%는 법원 명령 없이 개인 메시지에 접근할 수 없어야 한다고 응답했다. 특히 3분의 2는 현 정부나 미래 정부가 암호화된 메시지에 접근하는 권한을 가져서는 안 된다고 답했으며, 이러한 불신은 정치 진영을 초월해 나타났다. 여론조사는 2024년 4월 2,000명의 영국 성인을 대상으로 실시되었으며, 응답자의 55%는 애플의 기술 능력 통지(TCN) 사건에 대해 들어본 적이 없었다.

원문 보기 →
Week in review: Compromised Zimbra servers, previously patched Citrix NetScaler flaw exploited
Help Net Security 2026. 8. 30. 17:00

지난주 주요 보안 사건으로는 CVE-2026-73570 취약점을 통해 274개 이상의 인터넷 노출 Zimbra 서버가 공격받았으며, CVE-2026-60004 Gitea 코드 인젝션 취약점이 실제 공격에 악용되기 시작했다. 또한 이란 연계 해킹 그룹으로 추정되는 공격자들이 영국 발전소를 며칠간 오프라인 상태로 만들었으며, CISA는 연방 기관들에게 공격 발생 시 수집된 로그로 사건을 추적하고 재구성할 수 있는 로깅 전략 수립을 권고했다.

원문 보기 →
은행권, '코인 자금세탁' 막는다…AI로 의심거래까지 추적
전자신문 - 오늘의뉴스 2026. 8. 30. 17:00

국내 주요 은행들이 가상자산 자금세탁 차단 체계를 강화하고 있다. iM뱅크는 9월부터 가상자산 관련 위험관리 체계를 마련하고 AI를 활용한 자금세탁방지 업무를 고도화하며, 신한은행은 블록체인 거래 분석을 통한 '온체인 모니터링' 체계를 구축하고 생성형 AI 기반 의심거래보고 프로세스를 추진 중이다. 하나은행과 우리은행도 각각 디지털화폐 인프라 연계와 이상거래탐지시스템 통합 등을 추진하고 있으며, 정부는 특정금융정보법 시행령을 개정해 트래블룰 기준을 폐지하고 해외 거래에 대한 자금세탁방지 의무를 강화할 예정이다.

원문 보기 →
TerminalFix Uses Fake Cloudflare CAPTCHAs to Deploy Reverse-Tunnel Backdoor
The Hacker News 2026. 8. 30. 16:36

마이크로소프트가 TerminalFix라는 새로운 ClickFix 변종을 공개했으며, 이는 가짜 Cloudflare CAPTCHA 검증을 통해 사용자를 속여 Windows Terminal이나 PowerShell에서 악성 명령을 실행하도록 유도한다. 공격은 DLL 사이드로딩, 스테가노그래피 페이로드 추출, Active Directory 정찰, 그리고 역터널 백도어를 포함한 다단계 프로세스로 진행되며, 최종적으로 공격자에게 감염된 머신을 통한 지속적인 네트워크 수준의 프록시 접근을 제공한다. 공격은 손상된 웹사이트에서 시작되어 여러 산업 부문의 조직을 대상으로 하고 있다.

원문 보기 →