Offensive Security Investments Surge as AI Threats Increase
Dark Reading
2026. 8. 29. 03:25
Omdia의 Theresa Lanowitz가 Dark Reading News Desk와 침투 테스트, 레드 팀 활동 등에 에이전트 AI를 사용할 때의 잠재력과 위험성에 대해 논의했다.
원문 보기 →
Omdia의 Theresa Lanowitz가 Dark Reading News Desk와 침투 테스트, 레드 팀 활동 등에 에이전트 AI를 사용할 때의 잠재력과 위험성에 대해 논의했다.
원문 보기 →
WordPress 기부금 수집 플러그인인 GiveWP의 최고 심각도 취약점(CVE-2026-82222)이 발견되었다. 취약점 악용을 위해서는 공격자가 대상 사이트에 계정을 보유해야 하지만, 등록이 비활성화된 사이트에서도 인증되지 않은 계정 생성이 가능하며, PHP 데이터 역직렬화의 안전하지 않은 처리, 공격자 제어 직렬화 객체 저장, 플러그인 번들 라이브러리의 가젯 체인을 연결하여 악용된다. GiveWP는 버전 4.16.7.2에서 직렬화 데이터 차단 및 역직렬화 지점 제한으로 취약점을 수정했다.
원문 보기 →
공격자들이 PaperCut NG 및 MF의 새로 패치된 보안 결함을 악용하여 인증 없이 임의의 코드를 실행하고 있습니다. 두 개의 취약점(CVE-2026-82078, CVSS 9.4 및 CVE-2026-81578, CVSS 8.8)이 공개되었으며, 이를 통해 인증되지 않은 공격자가 서버 구성을 변경하고 민감한 엔드포인트에 접근하여 임의의 코드를 실행할 수 있습니다. PaperCut는 추가 강화 조치가 포함된 두 번째 긴급 패치를 릴리스했습니다.
원문 보기 →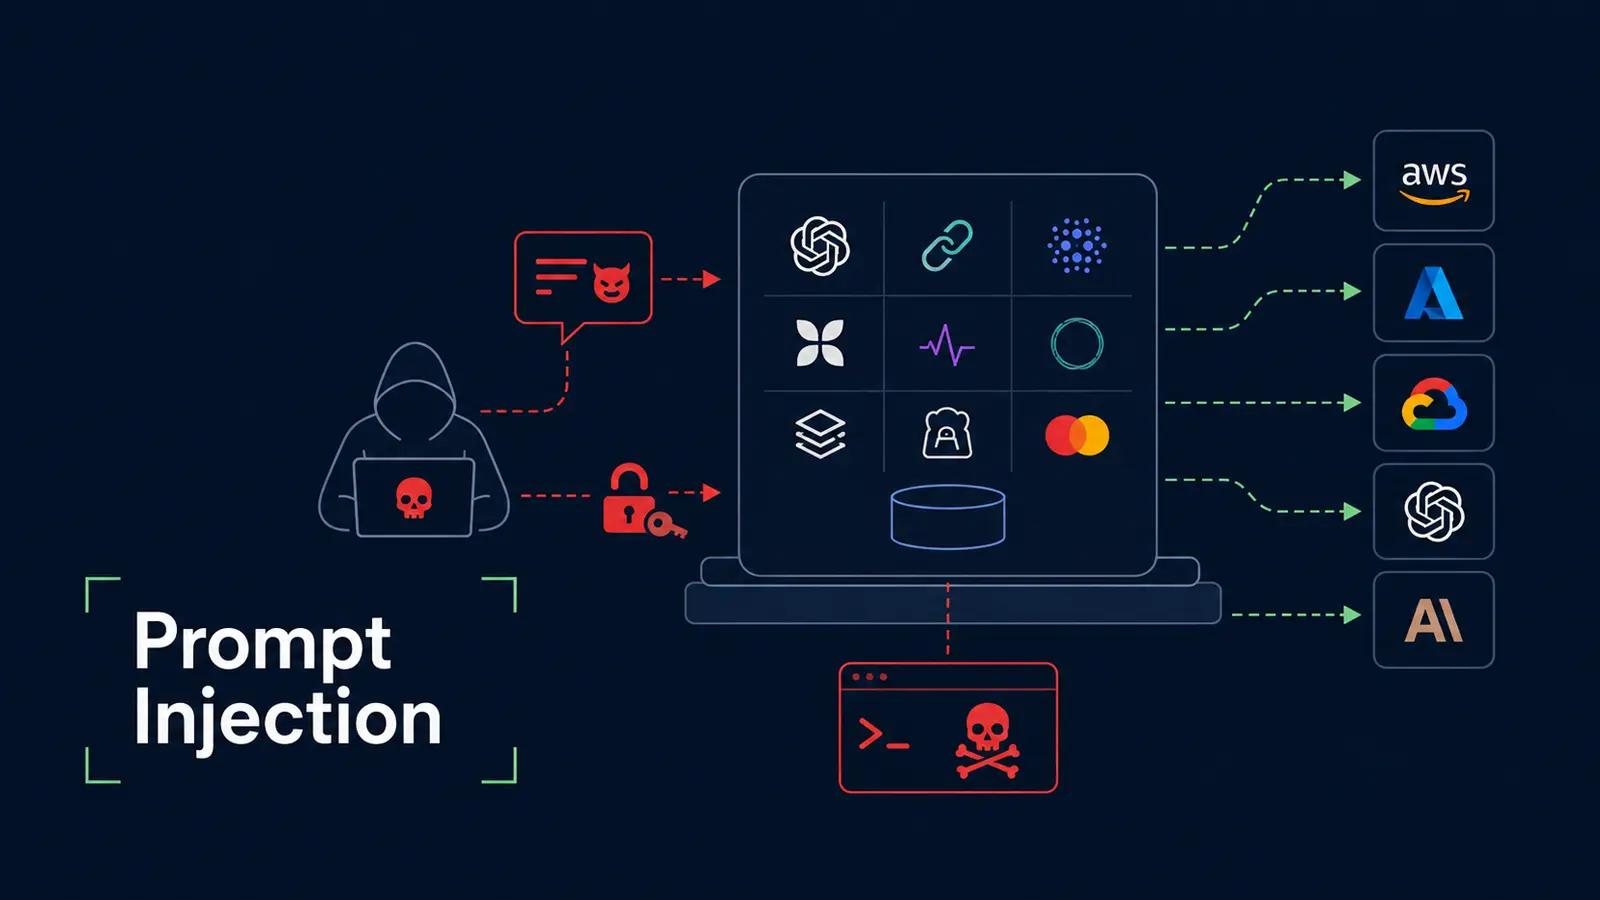
해커들이 외부로 노출된 AI 게이트웨이와 에이전트 도구를 겨냥해 원격 코드 실행(RCE), 자격 증명 탈취, 암호화폐 채굴 등을 시도하고 있는 것으로 나타났습니다. Wiz.io 연구진은 허니팟을 통해 LiteLLM, MCP 서버, LangChain 등의 취약점을 노린 지속적인 공격 활동을 확인했습니다. 공격자들은 LiteLLM의 인증 우회 및 명령어 주입 취약점 등을 연계해 악성코드를 배포했으며, 이 공격 체인은 Qilin 랜섬웨어 조직과도 연관된 것으로 파악되었습니다.
원문 보기 →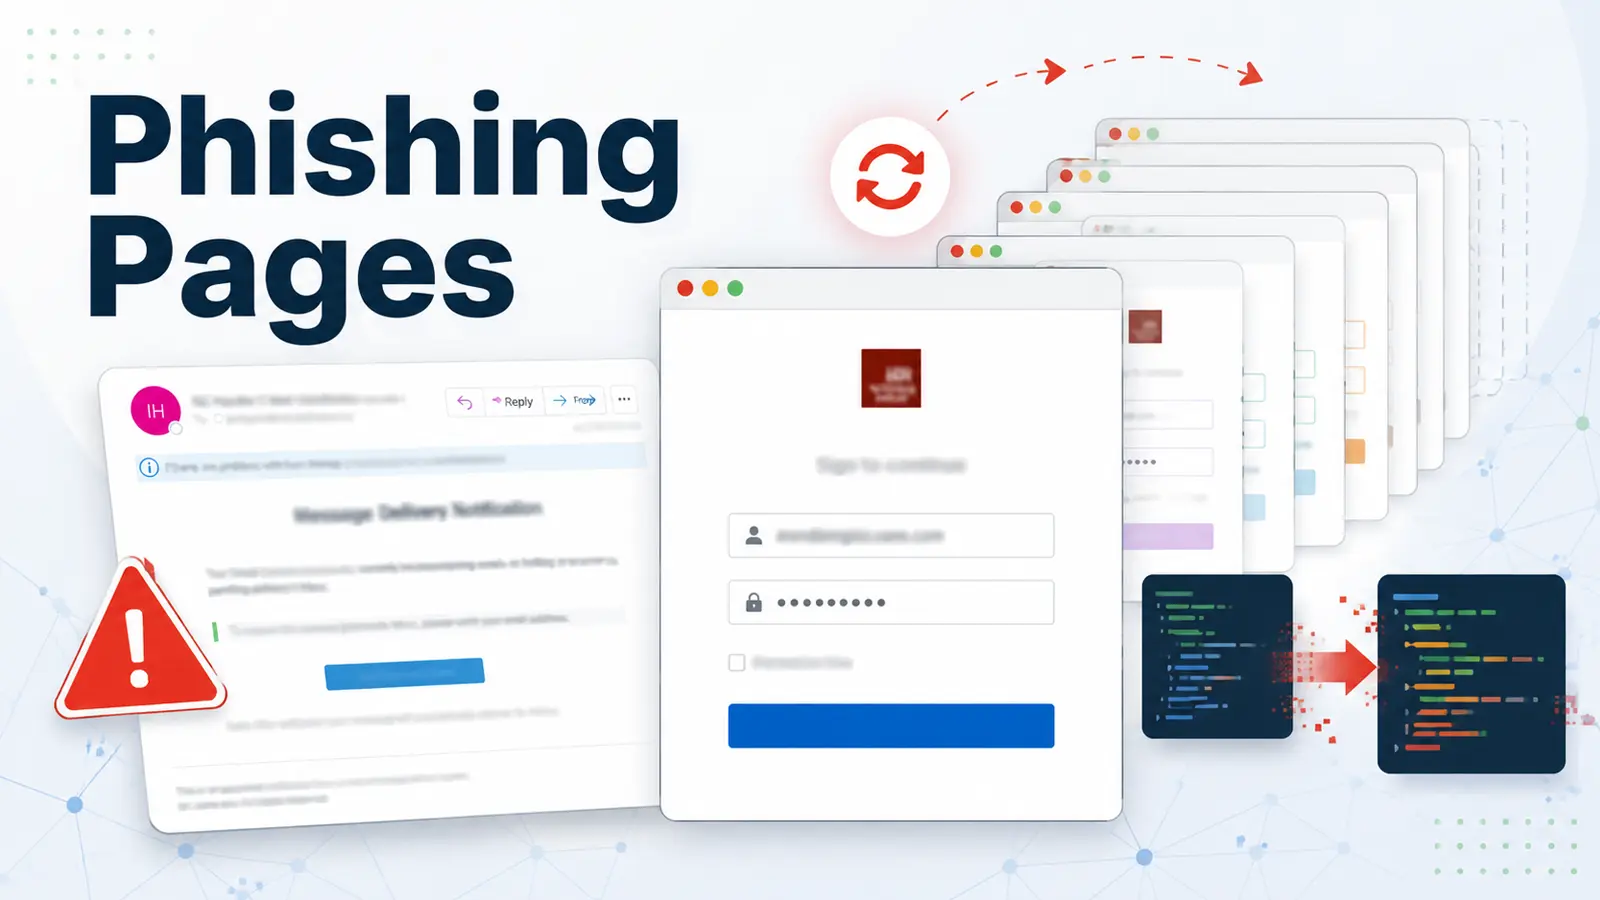
해커들이 피싱 페이지의 코드를 방문자마다 다르게 변경하여 추적을 어렵게 만드는 기법을 사용하고 있다. Internet Storm Center 분석가들이 발견한 이 공격은 피싱 메시지의 링크를 열면 JavaScript가 난독화된 페이지가 로드되며, 50번 접속했을 때 모두 다른 SHA-256 해시, 21개의 서로 다른 페이지 제목, 재배열된 함수와 변수명을 가진 것으로 확인되었다. 이러한 다형성(polymorphism) 기법은 페이지의 겉모습과 기능은 동일하게 유지하면서 코드만 계속 변경하여 파일 해시나 정적 매칭 기반의 방어를 우회하지만, 페이지 동작, 폼 제출 경로, 호스팅 패턴 등 변하지 않는 구조적 특징을 분석하면 여전히 탐지가 가능하다.
원문 보기 →
Apache Log4j 2 개발자들은 최근 제기된 치명적인 원격 코드 실행(RCE) 취약점 경고에 대해 실제 악용을 위해 특정 조건이 요구된다며 과장된 우려라고 일축했습니다. U.S. Bancorp는 록빗(LockBit)의 데이터 유출 위협에 대해 4차 공급업체 관련 사고일 뿐 은행 시스템 및 데이터 침해 증거는 없다고 밝혔습니다. 한편 보안 연구를 통해 기업의 계정 제어 권한을 가진 수백 개의 활성 AWS 키와 공개된 Git 저장소 내 다수의 자격 증명이 노출된 사실이 확인되었습니다.
원문 보기 →
지난 7월 영국의 약 15MW 규모 가스 화력 발전소가 사이버 보안 사고로 인해 약 4일간 운영을 중단한 사실이 알려졌습니다. 영국 에너지안보및탄소중립부는 소규모 발전 시설과 관련된 사이버 사고 발생을 확인했으나 일반 소비자의 정전 피해나 국가 에너지 안보에 대한 위협은 없었다고 밝혔습니다. 일각에서는 이란 연계 해커의 소행으로 보고 있으나, 영국 국립사이버보안센터(NCSC) 등 정부 기관의 공식적인 배후 지목이나 악성코드, 침투 경로 등 구체적인 기술적 증거는 아직 확인되지 않았습니다.
원문 보기 →
보안 연구원들이 지갑 비밀 탈취 및 암호화폐 무단 인출 기능을 포함한 구글 크롬 확장 프로그램 18개와 마이크로소프트 엣지 확장 프로그램 1개를 발견했습니다. 보안 기업 Socket은 이 공격 캠페인을 'Superior'라는 이름으로 추적하고 있으며, 지난 6개월간 게시된 해당 확장 프로그램들은 2024년 2월부터 활동해 온 것으로 보입니다. 공격자는 14개의 확장 프로그램을 직접 제작하고 5개를 기존 소유자로부터 구매한 뒤, 이용자 다운로드를 확보한 시점에 악성 코드가 포함된 새 버전을 배포하는 수법을 사용했습니다.
원문 보기 →
TITAN 랜섬웨어 조직은 시간당 700GB의 탈취 데이터를 분석해 민감 정보를 분류할 수 있는 AI 기반 플랫폼을 사용한다고 주장하고 있습니다. 이들은 노출된 VPN 게이트웨이나 방화벽 등을 통해 침투한 뒤 데이터를 탈취하고 윈도우 암호화 프로그램을 배포하는 서비스형 랜섬웨어(RaaS) 형태로 활동하며 이중 갈취를 수행하고 있습니다. 보안 분석업체 Cyberxtron에 따르면 해당 조직은 10개국에서 24곳의 피해 기업을 목록에 올렸으나, 이들이 주장하는 AI 플랫폼 성능에 대해서는 독립적인 검증이 필요하다고 덧붙였습니다.
원문 보기 →
AI가 취약점 발견을 가속화하면서 취약점 관리 생태계가 이를 따라가지 못하는 문제가 발생하고 있다. NIST는 NVD 운영 업데이트를 통해 2026년 3월 1일 이전에 공개된 약 30,000개의 취약점을 '미예정' 상태로 재분류했으며, 2025년 공개된 취약점은 2024년 대비 92% 증가했다. 최신 CVE에만 집중하는 우선순위 지정으로 인해 이미 알려진 오래된 취약점들이 충분한 NVD 맥락 없이 남겨지면서, 보안팀과 공격자 간의 정보 비대칭이 심화되고 있다.
원문 보기 →
OT 사이버공격 이후의 현실은 데이터, 흔적, 기록이 남지 않아 대응이 어렵다는 점을 지적하고 있다.
원문 보기 →
미국 주류·담배·화기 및 폭발물 단속국(ATF)은 킬린(Qilin) 랜섬웨어 조직이 공격을 주장한 후 사이버 보안 사고가 발생했음을 확인했습니다. ATF는 이번 침해가 기업 네트워크와 분리된 단독 시스템에 영향을 미쳤으며 침입 발견 즉시 해당 시스템의 연결을 끊었다고 밝혔습니다. 또한 기업 네트워크나 eForms 시스템 등 다른 시스템에는 영향이 없고 임무 수행에도 지장이 없으나, 연방 지침에 따라 '주요 사건'으로 지정되어 법무부와 조사를 진행 중이라고 덧붙였습니다.
원문 보기 →