발행 글 (6622)

🔍
U.S. Sanctions Iran-Linked Hackers Behind Critical Infrastructure Breaches
The Hacker News 2026. 8. 26. 03:17

미국 재무부가 이란 연계 해킹 집단에 대한 제재를 발표했다. 이란 정보보안부(MOIS) 산하의 악성 사이버 집단이 미국 주요 기반시설 기업들을 광범위하게 침해하고 데이터를 탈취한 혐의로, 테헤란 기반 Mabna Institute 소속 5명을 포함해 약 60개의 이란 연계 단체, 개인, 선박이 제재 대상으로 지정되었다. 제재 대상자들은 2023년 말 이후 에너지, 방위, 의료, IT, 금융 등 다양한 미국 주요 기반시설 부문 기업들을 침해한 혐의를 받고 있다.

원문 보기 →
CISA Red Team Breaches Critical Infrastructure to Reveal SOC and Cloud Security Gaps
Cyber Security News 2026. 8. 26. 01:45

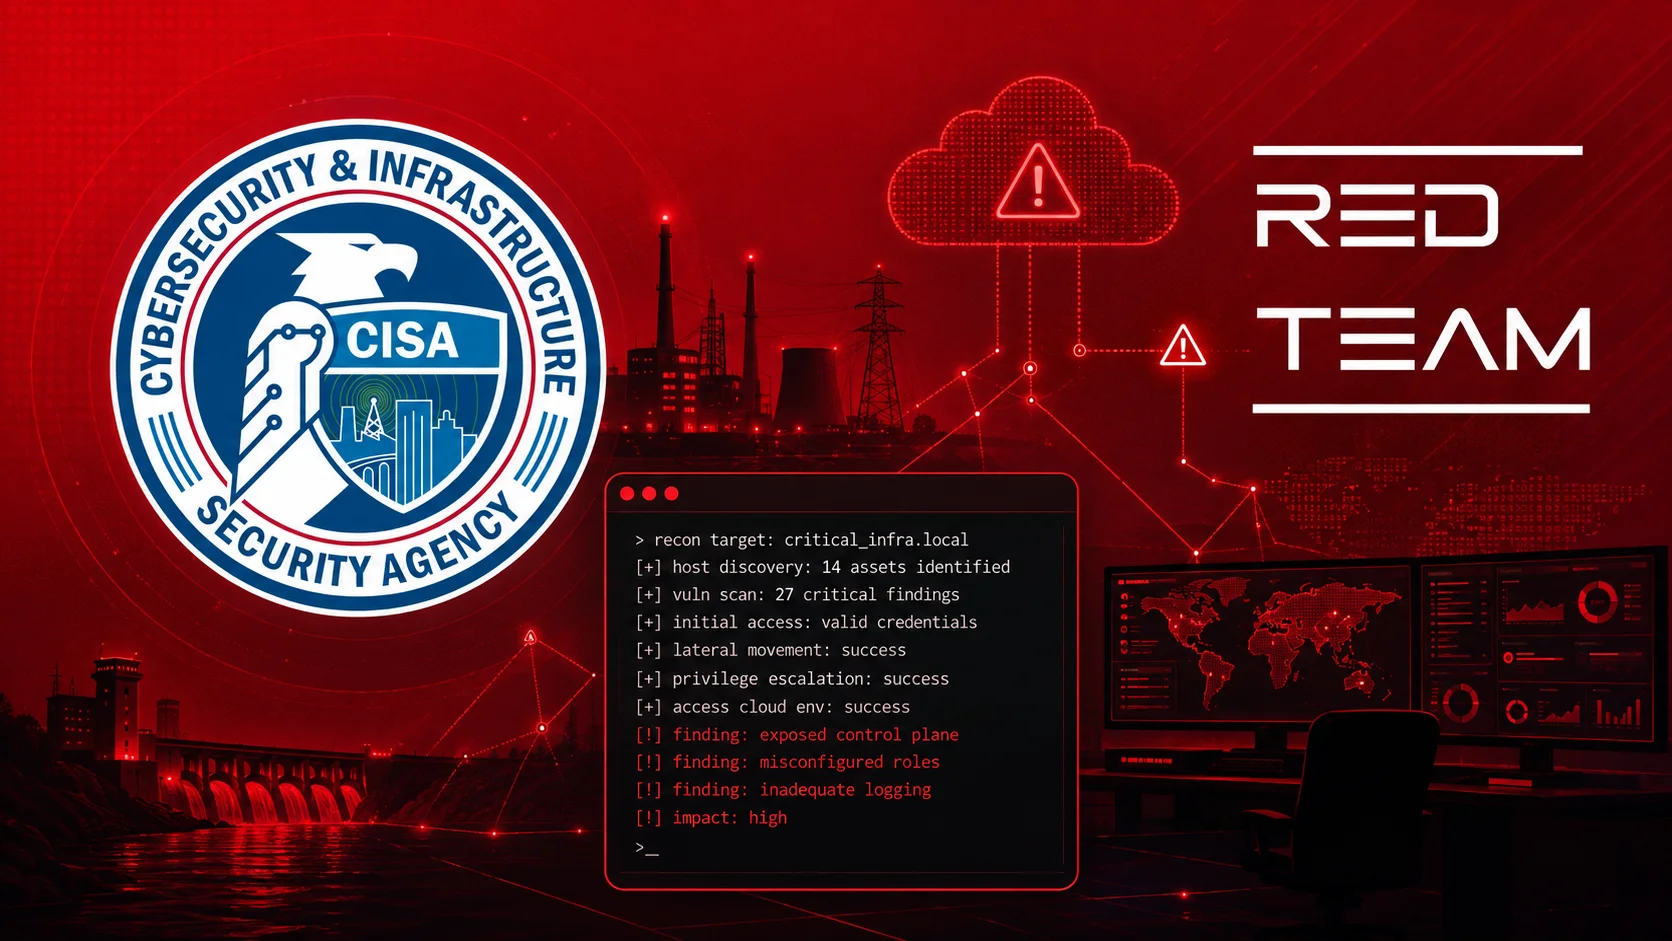
CISA의 레드팀은 주요 기반 시설을 대상으로 한 모의 침투 보고서에서 예산 규모와 무관하게 숙련된 분석가의 효과적인 대응이 필수적이라고 경고했습니다. 거의 동일한 피싱 및 Active Directory 설정 오류를 이용한 공격에서 A 기관은 탐지조차 하지 못해 SOC 직원의 이메일 열람과 키로거 설치까지 허용한 반면, B 기관은 침해 발생 2~20분 만에 기기를 격리하고 클라우드 및 OT 영역까지 다계층 탐지로 차단했습니다. CISA는 A 기관의 실패 요인이 보안 도구 부족이 아니라 여러 SOC 및 EDR 간의 소통 부재와 오탐 과다 등 운영상의 문제 때문이라고 지적했습니다.

원문 보기 →
Linux Foundation to Govern TRACE, an Open Standard for AI Runtime Attestation
SecurityWeek 2026. 8. 26. 01:23

리눅스 재단(Linux Foundation)이 AI 에이전트와 기밀 워크로드 실행에 대한 검증 가능한 증거 생성을 위한 오픈 표준 'TRACE'의 거버넌스를 맡는다고 발표했습니다. 기밀 컴퓨팅 기업 OPAQUE가 AMD, Intel, Microsoft, TII와 공동 개발한 TRACE는 런타임 환경, 실행 소프트웨어, 적용 정책, 데이터 분류 및 호출 도구를 하드웨어 기반의 암호화된 기록으로 묶어 검증을 제공합니다. 이는 RATS, EAT, SLSA 등 기존 보안 표준들을 단일 계층으로 통합하여 엔터프라이즈 및 클라우드 환경 전반에서 이식성을 지원합니다.

원문 보기 →
You could've applied all 1,449 Oracle patches and still been hit by this attack
The Register Security 2026. 8. 26. 01:09

보안 기업 Huntress에 따르면 공격자가 웹 애플리케이션의 단순 SQL 인젝션을 통해 초기 접근 권한을 얻은 뒤, 오라클 데이터베이스의 Java Source 기능을 악용해 사후 공격 툴킷(khunt)을 데이터베이스 엔진 내에 직접 배포하는 공격이 발생했습니다. 오라클의 내장 JVM을 이용해 CREATE JAVA SOURCE 명령으로 악성 코드를 컴파일 및 실행한 방식이며, 이는 패치 유무와 상관없이 잘못된 설정과 권한 관리 문제로 인해 발생한 것으로 분석되었습니다. 전문가들은 웹 서버가 데이터베이스 내에서 Java 프로그램을 실행하지 못하도록 운영 환경에서 해당 기능을 엄격히 제한해야 한다고 지적했습니다.

원문 보기 →
Massive DDoS attack disrupts Norway’s government digital services
BleepingComputer 2026. 8. 26. 00:52

노르웨이의 정부 디지털 인프라를 운영하는 디지털화청(Digdir)과 운영사 Vivicta가 월요일 03시 38분(중부유럽시간)부터 대규모 DDoS 공격을 받았다. 공격으로 인해 공공부문이 사용하는 전자신원증명, 전자서명, 안전한 디지털 우편 등 여러 서비스가 일시적으로 완전히 중단되었으며, ID-porten과 eSignering 등 일부 서비스는 여전히 부분적으로 접근 불가능한 상태다. Digdir 국장은 조사 결과 보안 침해나 개인정보 유출 징후가 없다고 밝혔으며, 이는 6월과 8월 3일 이후 세 번째 DDoS 공격이다.

원문 보기 →
📰
Obfuscating IP Addresses as Hostnames, (Tue, Aug 25th)
SANS ISC 2026. 8. 26. 00:03

호스트명을 IP 주소 대신 사용할 수 있다는 점을 이용한 우회 기법에 관한 글이다. 클라우드 메타데이터 서비스(169.254.169.254)를 대상으로 한 스캔들이 SSRF(Server Side Request Forgery) 취약점 악용을 시도하고 있으며, 이러한 공격을 방지하기 위해 특정 IP 주소 문자열을 필터링하거나 차단 목록에 추가하는 방식이 제안되고 있다.

원문 보기 →
Is Cyber Facing an Affordability Crisis?
Dark Reading 2026. 8. 25. 23:53

침해 비용이 사상 최고치에 도달하고 방어 지출이 2,400억 달러에 근접하는 가운데, 소규모 기업들이 위험한 수준으로 노출되어 공급망 보안을 위협하고 있다.

원문 보기 →
Hospital operator Nutex Health says data stolen in cyberattack
BleepingComputer 2026. 8. 25. 23:44

의료 서비스 제공업체 Nutex Health가 사이버공격으로 인한 데이터 유출 사건을 조사 중이며, 미국 증권거래위원회(SEC)에 신고했다. 미승인 제3자가 회사 서버에서 개인정보 및 기밀정보를 포함한 정보를 탈취했으며, Nutex는 외부 사건 대응 전문가를 고용하고 법 집행기관에 신고했다. 현재까지 침해된 데이터의 구체적 유형과 환자, 직원, 사업 파트너에 미친 영향은 파악 중이며, 회사는 운영 및 재무 보고 시스템에 중대한 영향이 없다고 밝혔다.

원문 보기 →
ToxNetV2 Linux Botnet Uses NVIDIA AI to Generate Shell and Remote SSH Attack Actions
Cyber Security News 2026. 8. 25. 23:30

ToxNetV2는 NVIDIA AI 서비스를 활용하는 Linux 봇넷으로, 시스템 및 봇넷 데이터를 AI 모델에 입력하여 제안된 명령어를 생성하고 운영자의 승인을 거쳐 실행한다. AArch64 Linux 시스템을 대상으로 하며 피어투피어 방식의 명령제어, 호스트 관리, 네트워크 스캔, 자가 전파, 17개의 네트워크 공격 도구를 포함한다. JOESecurity 분석가들이 악성코드 코드와 동작 흐름을 분석하여 AI 기반 컨트롤러를 발견했으며, 이는 봇넷 컨트롤러가 공격자의 행동 전에 선택지를 좁히기 위해 AI를 활용하는 실제 사례를 보여준다.

원문 보기 →
ZeroTokens Phishing Platform Steers Attacks in Real Time
InfoSecurity Magazine 2026. 8. 25. 23:30

ZeroTokens라는 피싱 플랫폼이 공격자에게 피해자 세션에 대한 실시간 가시성을 제공하고 프롬프트를 실시간으로 변경할 수 있게 하여 공격을 적응적으로 진행할 수 있도록 한다. Abnormal AI의 8월 25일 분석에 따르면 이 캠페인은 700개 이상의 조직에 걸쳐 24,000명 이상의 수신자에게 45,000개 이상의 메시지를 전송했으며, 단일 피크 날에 24,000개의 메시지가 발송되었다. 플랫폼은 10개의 발신자 도메인과 9개의 악용된 SendGrid 계정을 사용했으며, 피해자가 정보를 입력하면 ZeroTokens가 세션 상태를 보고하고 운영자가 다음 화면을 선택할 수 있게 했다. 수집된 정보에는 로그인 자격증명, 운전면허증, 카드 세부정보, SMS 인증 코드, 앱 기반 승인 및 별도의 거래 비밀번호가 포함되었다.

원문 보기 →
ASOS Warns Customer Accounts Were Accessed Using Compromised Login Credentials
Cyber Security News 2026. 8. 25. 23:15

온라인 패션 유통업체 ASOS는 외부에서 유출된 로그인 정보를 이용한 크리덴셜 스터핑 공격으로 고객 계정에 무단 접근이 발생했다고 밝혔습니다. 이로 인해 고객의 이름, 이메일, 주소, 전화번호, 생년월일 및 일부 가려진 결제 카드 정보 등이 노출되었을 가능성이 있습니다. ASOS는 피해 계정의 접속을 차단하고 강제 비밀번호 재설정을 조치했으며, 의심스러운 거래 시도는 보안 통제 및 사기 방지팀을 통해 차단 또는 취소했다고 설명했습니다.

원문 보기 →
Eight AI Agents Breach Government Systems, Crack 85 Accounts and Steal 2,500+ Records
Cyber Security News 2026. 8. 25. 23:12

Dream 연구팀이 오픈소스 AI 에이전트 프레임워크를 이용한 사이버공격을 적발했다. 이 공격은 아시아 정부 시스템을 침해하여 직원 계정 85개를 탈취하고 2,500개 이상의 인사 기록을 도용했다. 공격은 2026년 7월 1일부터 7월 4일 사이에 12개 공격 파동으로 진행되었으며, Hermes와 OpenClaw 프레임워크를 사용하여 최대 8개의 하위 에이전트를 병렬로 배포해 정찰, 자격증명 공격, API 테스트, 데이터 수집, 측면 이동을 수행했다. 공격자는 인증되지 않은 API, 약한 토큰 검증 등 서버 측 보안 결함을 악용했다.

원문 보기 →