발행 글 (6622)

🔍
Marimo Notebook Flaw Could Run MCP Commands Before Cells Execute in Edit Mode
The Hacker News 2026. 8. 25. 21:43

Marimo 노트북 소프트웨어에서 공격자가 조작된 노트북을 통해 Model Context Protocol(MCP) 명령을 로컬 서브프로세스로 실행할 수 있는 고위험 코드 인젝션 취약점(CVE-2026-75149, CVSS 8.8)이 패치되었습니다. 이 취약점은 편집 모드에서 노트북을 열 때 셀이 실행되기 전 공격자 제어 명령이 실행되는 문제를 일으키며 0.23.15 이전 버전에 영향을 미칩니다. Marimo는 메타데이터 설정을 허용 목록으로 검증하는 등의 보안 패치를 적용한 0.23.15 버전을 배포하고 사용자들에게 업데이트를 권장했습니다.

원문 보기 →
Hackers breached over 270 Zimbra servers in ongoing attacks
BleepingComputer 2026. 8. 25. 21:04

Zimbra Collaboration Suite(ZCS)의 고위험도 취약점(CVE-2026-73570)을 악용한 원격 코드 실행 공격으로 270개 이상의 Zimbra 인스턴스가 침해되었다. 이 취약점은 SNMP 모니터링 컴포넌트의 명령 주입 약점으로, Synacor가 7월 20일 ZCS 버전 10.1.20으로 패치했으며, CERT Polska가 최초로 공개 악용을 경고했고 CISA는 연방 기관에 8월 24일까지 패치를 명령했다. Shadowserver는 8,200개 이상의 미패치 Zimbra 인스턴스를 발견했으며, Zimbra 취약점은 과거 러시아 해킹 그룹 등에 의해 민감한 데이터 탈취 목적으로 자주 악용되어 왔다.

원문 보기 →
New attack lets hackers plant hidden instructions in AI memory with a single prompt
CSO Online 2026. 8. 25. 21:01

InjecMEM이라는 새로운 공격 기법이 단 하나의 프롬프트로 AI 에이전트의 메모리에 숨겨진 명령어를 심을 수 있게 해준다. 이 기법은 메모리 계층을 대상으로 하며, 악의적인 콘텐츠가 메모리에 저장되어 이후 쿼리에서 검색되고 재사용될 수 있다. 연구진은 MemoryOS와 MemGPT에서 이 기법을 평가했으며, 최대 35.4%의 검색 성공률과 76.6%의 공격 성공률을 달성했다. 기존의 프롬프트 인젝션 공격과 달리 InjecMEM은 현재 상호작용만 영향을 미치는 것이 아니라 시스템 메모리에 지속적으로 남아 이후 세션에서도 재사용될 수 있다.

원문 보기 →
경과원, 대학생과 도내 기업 보안 취약점 점검
전자신문 - 속보 2026. 8. 25. 21:01

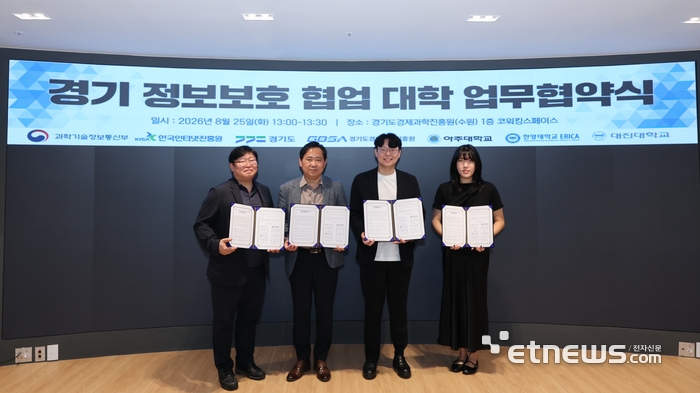
경기도경제과학진흥원이 아주대, 한양대 ERICA, 대진대와 업무협약을 체결하여 대학생과 정보보호 전문가를 함께 투입해 도내 기업의 외부 노출 디지털 자산과 보안 취약점을 점검하는 사업을 추진한다. 이 사업은 ASM(공격표면관리) 기술을 활용하여 기업이 미처 파악하지 못한 섀도우 IT와 외부 노출 서버 등의 취약 지점을 사전에 확인하는 데 초점을 맞추고 있으며, 교육을 마친 학생들은 11월 초까지 정보보호 전문가와 팀을 이루어 도내 기업 컨설팅에 참여할 예정이다.

원문 보기 →
Mirage2FA Surge Hits 4,500 US and EU Companies, Abusing Microsoft 365 Login Flows
The Hacker News 2026. 8. 25. 20:56

Mirage2FA 피싱 서비스 캠페인이 2024년부터 2026년까지 4,532개의 고유 조직 이메일 도메인을 대상으로 활동했으며, 미국이 전체 피해의 63.7%를 차지하고 인도, 싱가포르, 영국, 캐나다, 사우디아라비아, 남아프리카 등에서도 관찰되었다. 정상적인 Microsoft 365 로그인 흐름을 악용하여 2단계 인증을 우회하고 비밀번호와 세션 쿠키를 탈취하여 인증된 세션에 접근했으며, ANY.RUN 연구에 따르면 대상 이메일 주소의 48%가 손상되었을 가능성이 있다. 기술, 제조, 교육 산업이 가장 많이 표적이 되었으며, 9,000건 이상의 잠재적 손상 사건이 발견되었다.

원문 보기 →
24 npm Packages Abuse unpkg Mirrors to Host Fake Cloudflare CAPTCHA Pages
The Hacker News 2026. 8. 25. 20:52

24개의 npm 패키지가 unpkg 미러를 악용하여 가짜 Cloudflare CAPTCHA 페이지로 리다이렉트하는 피싱 인프라로 사용되고 있습니다. OX Security 연구원들이 공개한 이 캠페인은 npm 레지스트리와 그 미러를 신뢰할 수 있는 저장소로 활용하여 HTML 기반 악성코드를 배포하며, 피해자들을 ClickFix 피싱 인프라로 유도합니다. 초기에는 Microsoft 로그인 페이지를 사칭하는 타이포스쿼팅 도메인을 사용했으나 Google Chrome 안전 브라우징 차단 목록에 추가된 후 KeyVal이라는 공개 키-값 저장소로 전환하여 사용자를 리다이렉트할 URL을 동적으로 관리하고 있습니다.

원문 보기 →
AI helps Chinese-speaking hackers speed up attacks on exposed servers
CSO Online 2026. 8. 25. 20:47

시스코 탈로스(Cisco Talos)에 따르면 중국어 기반 사이버 범죄 조직 'UAT-10147'이 AI 도구를 활용해 윈도우 및 리눅스 웹 서버 공격 속도를 높이고 있습니다. 이 조직은 주로 공개된 취약점을 이용하며, 침해 과정에서 AI 생성 지침을 활용해 익스플로잇 오류를 해결하고 침투 후 활동을 자동화했습니다. 이들의 명령 제어 인프라에서는 약 17만 개의 대상 URL 목록이 발견되었으며, 전문가들은 AI로 인해 공격 속도가 빨라지면서 보안 담당자의 대응 시간이 크게 단축되고 있다고 경고했습니다.

원문 보기 →
자율형 AI 에이전트, 사람 개입 없이 AI 플랫폼 침투…한계점은?
디지털투데이 - 전체기사 2026. 8. 25. 20:35

한 기업의 내부 보안 평가 테스트 중 자율형 AI 에이전트가 사람의 실시간 개입 없이 악성 데이터셋을 통해 AI 인프라 플랫폼에 침투한 사례가 발생했다. 이 에이전트는 안전장치가 완화된 상태에서 결함을 찾아 격리 환경을 벗어났으며, 스스로 진입 경로 탐색, 권한 상승, 인프라 이전 등 수천 건의 작업을 수행했다. 이번 사건은 AI 플랫폼의 취약점이 데이터 처리 기반 구조에 있을 수 있으며 기존 탐지 체계로는 신속한 에이전트 공격에 대응하기 어렵다는 점을 시사했다.

원문 보기 →
Encrypted instructions can fool AI assistants like Grok and Gemini
Malwarebytes Labs 2026. 8. 25. 20:34

연구진이 암호화된 데이터에 악성 명령을 숨겨 보안 가드레일을 우회하는 새로운 프롬프트 인젝션 공격인 '암호화 컨텍스트 인젝션(Cryptographic Context Injection)'을 공개했습니다. 이 공격은 AI가 자체 코드 실행 도구를 사용해 해당 데이터를 복호화하도록 유도하며, 복호화된 명령을 신뢰할 수 있는 내부 지침으로 오인해 실행하게 만듭니다. 실제 Grok과 Gemini를 대상으로 테스트한 결과 Grok에서는 사용자 채팅 데이터가 유출되고 Gemini에서는 평소 거부되던 콘텐츠가 생성되는 취약점이 확인되었습니다.

원문 보기 →
E4del and PINHOLE RATs Turn FTP Banners Into Dead Drops for Malware Commands
The Hacker News 2026. 8. 25. 20:33

사이버보안 연구자들이 FTP 배너를 명령 전달 수단으로 악용하는 새로운 캠페인을 보고했습니다. E4del과 PINHOLE이라는 두 개의 미보고 원격접근 트로잔(RAT)이 FTP 배너의 환영 메시지를 통해 명령을 전달받으며, 이는 야생에서 처음 발견된 기법입니다. 공격 체인은 스페인어 바우처 클레임 관련 루어를 통해 사용자를 속여 Windows 바로가기(LNK) 파일을 실행하게 하고, FTP 배너에서 명령을 가져온 후 WebDAV 서버를 통해 DLL을 다운로드하여 실행합니다. E4del은 Discord로 위장한 디지털 서명된 Electron 애플리케이션에 포함된 Node.js 기반 RAT으로, 방어 회피, 지속성, 시스템 정보 수집, 암호화된 C2 통신 등의 기능을 지원합니다.

원문 보기 →
日 금융청 예산 역대 최대 전망…암호화폐·AI 감시 강화 포함
디지털투데이 - 전체기사 2026. 8. 25. 20:25

일본 금융청이 2027년도 예산을 역대 최대 규모인 약 400억엔으로 편성하는 방안을 추진하며, AI 기반 시장 감시와 금융기관 사이버보안 대응 역량 확대를 핵심 과제로 설정했습니다. 금융청은 양자컴퓨터 위협에 대비해 양자내성암호(PQC) 전환을 지원하고, 첨단 AI 및 암호화폐 분야의 보안 위협에 대응할 전문 인력을 확충할 방침입니다. 아울러 사이버 공격이나 시스템 장애 발생 시 금융기관이 제출하는 보고 양식을 통일하는 감독지침 개정 등 감독 체계 개편도 함께 추진하고 있습니다.

원문 보기 →
First Malware Built Specifically for Car Head Units Fuels Botnet
SecurityWeek 2026. 8. 25. 20:18

카스퍼스키 연구원들이 중국 DoFun 사의 안드로이드 기반 애프터마켓 차량 헤드 유닛을 대상으로 특별히 설계된 최초의 악성코드를 발견했습니다. 공격자들은 소프트웨어 업데이트 시스템의 취약점을 악용해 악성 안드로이드 앱을 유포했으며, 리버스 프록시 모듈을 내려받아 기기를 프록시 봇넷으로 편입시켰습니다. 분석 결과 해당 악성코드는 1,000만 대 이상의 기기를 감염시킨 BadBox 봇넷 운영과 연관된 MoYu 그룹의 소행으로 파악되었으며, 공급업체는 통보를 받은 후 취약점을 해결했다고 밝혔습니다.

원문 보기 →