[긴급] 국민건강보험공단 사칭해 악성앱 유포…삼성·한국어 환경 노린 정밀 타깃 공격 포착
데일리시큐 - 전체기사
2026. 8. 24. 11:22
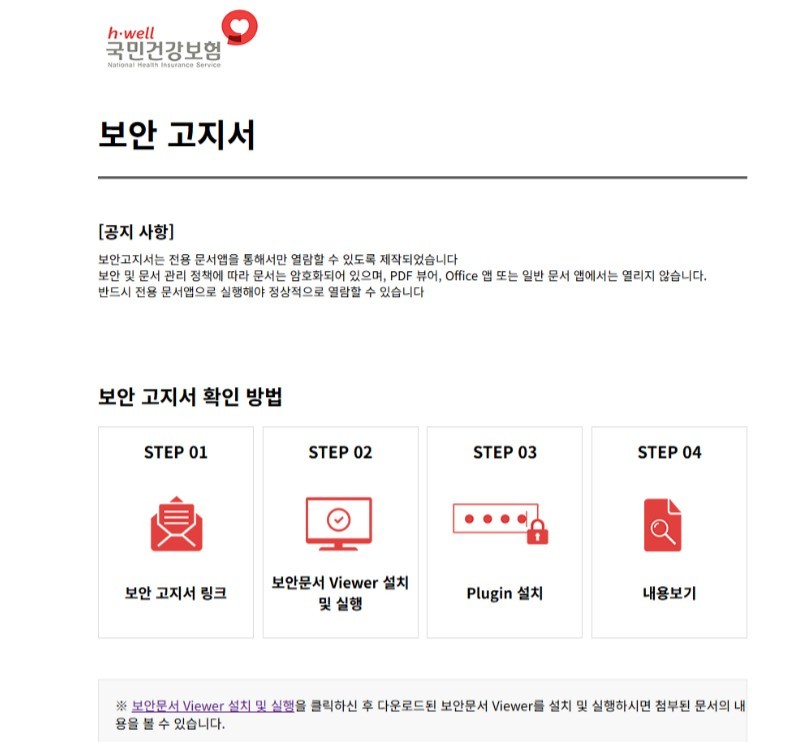
국민건강보험공단을 사칭한 피싱 사이트를 통해 국내 안드로이드 사용자를 노린 악성 앱이 유포된 정황이 누리랩에 의해 포착됐다. 공격자는 정상 PDF 리더로 위장한 드로퍼 앱을 유포했으며, 삼성 기기와 한국어 환경 등 특정 조건을 확인한 뒤에만 악성 기능을 활성화하도록 설계했다. 감염된 기기에서는 단말 정보 수집, 구글 스프레드시트를 이용한 C2 주소 변경, 파일 제어 및 접근성 권한 악용 등의 원격제어 기능이 수행될 수 있는 것으로 분석됐다.
원문 보기 →