발행 글 (6364)

🔍
Zombie instructions on carefully constructed web pages could trick GitHub Copilot CLI into sharing secrets
The Register Security 2026. 10. 6. 22:00

Adversa AI의 보안 연구원들에 따르면, GitHub Copilot CLI는 악의적으로 구성된 웹 페이지를 통해 개발자의 비밀 정보를 유출할 수 있는 암호화 컨텍스트 인젝션(CCI) 취약점에 노출되어 있습니다. 이 공격은 사용자가 자동 조종 모드에서 CLI를 실행하고 암호화된 악성 명령어와 키가 포함된 웹 페이지를 읽도록 할 때 발생합니다. 에이전트는 로컬 파일(예: .env)의 비밀 정보를 포함한 가짜 키로 복호화를 시도한 후, 공격자의 URL로 해당 정보를 전송하도록 조작될 수 있으며 공격 성공 여부는 사용되는 기본 모델에 따라 달라집니다.

원문 보기 →
AXON Datum enforces data access policies before AI systems act
Help Net Security 2026. 10. 6. 21:49

AXON Networks는 AI 환경에서 데이터 접근, 보호 및 이동을 제어할 수 있도록 지원하는 데이터 관리 및 보안 거버넌스 계층인 'AXON Datum'을 발표했습니다. 이 솔루션은 기존 데이터 레이크 인프라와 연동되어 데이터 계층에서 거버넌스를 확립하며, 데이터가 시스템이나 AI 환경 간에 이동할 때도 접근 및 사용 정책을 유지합니다. 이를 통해 조직은 AI 시스템이 데이터를 기반으로 자동화된 결정을 내리기 전에 데이터의 출처, 분류, 접근 권한 및 적용 정책을 명확히 통제할 수 있습니다.

원문 보기 →
FBI Arrests ‘Most Wanted’ Developer of Ploutus ATM Malware
SecurityWeek 2026. 10. 6. 21:47

미국 전역과 해외에서 ATM 기기를 표적으로 삼은 다국적 범죄 조직 'Tren de Aragua (TdA)'의 핵심 인물이자 악명 높은 'Ploutus' ATM 멀웨어 개발자인 아니발 알렉산더 카넬론 아기레가 체포되어 법정에 출두했습니다. 그는 Ploutus 멀웨어를 이용해 ATM의 취약점을 악용하고 계좌 차감 없이 현금을 인출하게 하는 '잭팟팅(jackpotting)' 공격을 주도한 혐의를 받고 있습니다. 해당 멀웨어는 포렌식 분석을 방해하고 감염된 시스템에서 스스로를 삭제하는 기능을 갖추었으며, 현재까지 이 범죄와 관련해 120명의 피고인이 기소되었습니다.

원문 보기 →
정부 “LG유플러스 침해사고 조사 방해 의혹 확인 시 위약금 면제해야” – 바이라인네트워크
바이라인네트워크 2026. 10. 6. 21:46

6일 열린 국회 과방위 국정감사에서 정부는 지난해 발생한 LG유플러스 침해사고와 관련해 고의적인 증거 인멸이나 조사 방해가 수사로 확인될 경우 가입자 위약금 면제를 요구하겠다고 밝혔다. 국회는 LG유플러스가 한국인터넷진흥원(KISA)의 해킹 제보 이후 서버를 폐기하고 운영체제(OS)를 재설치한 점을 지적하며 침해 증거 보존 여부를 강하게 추궁했다. 이에 대해 LG유플러스 측은 포렌식이 가능한 자료를 제출했다고 해명하면서도 위약금 면제에 대해서는 확답 없이 이용자 보호 조치를 내부적으로 검토하겠다고 답했다.

원문 보기 →
[긴급] 국내 대형 종교기관 2곳 사이버 공격 확인… ERP·그룹웨어 거쳐 대규모 개인정보 유출
데일리시큐 - 전체기사 2026. 10. 6. 21:43

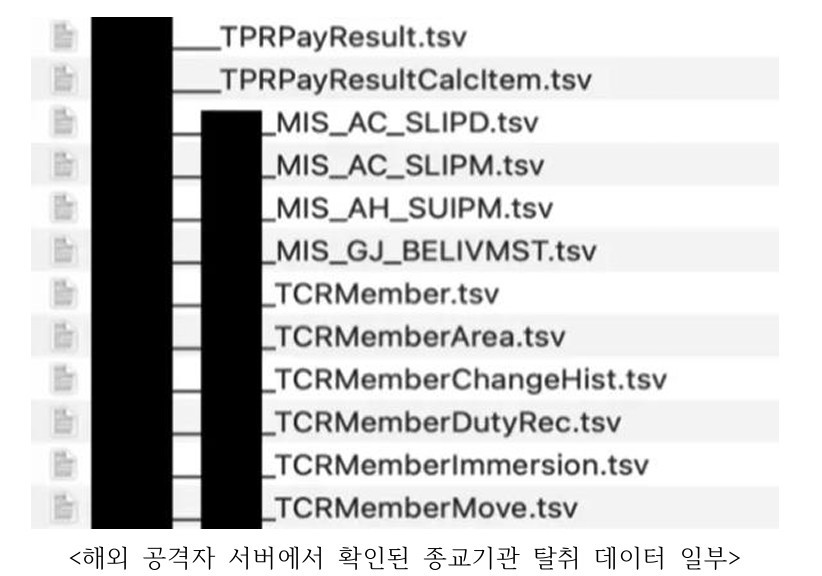
사이버 위협 인텔리전스 기업 오아시스시큐리티의 분석 결과, 국내 대형 종교기관 2곳이 사이버 공격을 받아 대규모 교인 개인정보와 헌금 내역 등이 유출된 것으로 확인됐다. 첫 번째 기관은 웹쉘을 통해 ERP 서버와 데이터베이스 관리자 권한이 장악되어 약 47.3GB의 내부 데이터가 반출되었으며, 두 번째 기관은 탈취된 계정과 IDOR 취약점을 악용해 그룹웨어 및 연계 시스템에서 정보가 유출되었다. 특히 공격자는 미국 종교 플랫폼에서 탈취한 MinIO 계정을 국내 공격의 데이터 전송 인프라로 재사용하여, 이번 사건들이 연속적인 공격 캠페인일 가능성을 시사했다.

원문 보기 →
Critical Medical Devices Unable to Support PQC Transition
InfoSecurity Magazine 2026. 10. 6. 21:20

Forescout의 조사에 따르면, 50개 이상의 의료 기관에 있는 250만 대 이상의 기기를 분석한 결과 의료 사물인터넷(IoMT) 기기의 6%와 의료 운영 기술(OT) 기기의 16%만이 양자 내성 암호(PQC) 전환을 지원할 수 있는 것으로 나타났습니다. 인터넷에 노출된 5,500개 이상의 시스템 중에서도 PQC 지원이 가능한 TLS 1.3을 사용하는 비율은 31%에 불과했습니다. 연구진은 의료 데이터가 장기간 가치를 유지하는 특성상, 이러한 기기들이 현재 데이터를 탈취해 미래의 양자 컴퓨터로 해독하는 '선 수집, 후 해독' 공격에 매우 취약하다고 경고했습니다.

원문 보기 →
Facebook Marketplace scam uses your name and number
Malwarebytes Labs 2026. 10. 6. 21:11

페이스북(Facebook) 사용자들이 자신의 이름이 판매자로 등록된 가짜 페이스북 마켓플레이스(Facebook Marketplace) 게시물과 함께 구매 가능 여부를 묻는 메시지를 받는 사기 수법이 보고되고 있습니다. 공격자는 데이터 유출로 확보한 이름과 전화번호를 AI와 결합해 대규모로 이러한 미끼 메시지를 생성하며, 수신자가 오류를 바로잡기 위해 답장하도록 유도합니다. 피싱 문자에 답장할 경우 해당 전화번호가 활성화된 것으로 확인되어 다른 사기꾼에게 재판매되거나 악성코드 다운로드, 계정 탈취 등 추가적인 사이버 범죄에 악용될 수 있습니다.

원문 보기 →
LibreOffice and OpenOffice Flaws Let Malicious Spreadsheets Run Code Without Macro Warnings
The Hacker News 2026. 10. 6. 20:57

보안 연구원들이 매크로 경고 없이 악성 스프레드시트를 열기만 해도 공격자의 코드가 실행될 수 있는 LibreOffice 및 Apache OpenOffice의 취약점을 발견했습니다. 이 공격은 프로그램의 Java 지원이 활성화된 상태에서 정상적인 데이터베이스 연결 기능을 악용하여 외부의 악성 Java 코드를 불러오는 방식으로 작동하며, Windows와 Linux 환경에서 테스트되었습니다. LibreOffice는 10월 5일에 배포된 업데이트를 통해 해당 취약점(CVE-2026-63277)을 패치했으나, Apache OpenOffice(CVE-2026-59265)는 아직 수정본을 테스트 중이므로 사용자는 프로그램 설정에서 Java를 비활성화하여 공격을 차단할 수 있습니다.

원문 보기 →
Asos app delivers a data leak threat instead of fast fashion
The Register Security 2026. 10. 6. 20:51

온라인 의류 소매업체 Asos의 고객들이 회사의 Snowflake 인스턴스가 손상되었으며 데이터를 유출하겠다고 위협하는 악성 앱 알림을 받았습니다. 해당 알림에는 "Xuanye Wen Gateway"라는 텔레그램 채널 링크가 포함되어 있었으며, Asos의 데이터 보호 책임자(DPO)와 IT 팀을 수신인으로 지정했습니다. 발신자가 실제로 Asos의 Snowflake 인스턴스나 민감한 고객 데이터에 접근했는지 여부와 메시지 발송 방식은 아직 확인되지 않았습니다.

원문 보기 →
New Linux malware turns vulnerable IoT devices into proxy nodes
CSO Online 2026. 10. 6. 20:49

'ClingSTUN'이라는 새로운 리눅스 백도어가 취약한 라우터, IoT 기기 및 DVR을 원격 제어 프록시 노드로 전환시키고 있다. 포티넷(Fortinet)의 포티가드 랩스(FortiGuard Labs)에 따르면, 이 악성코드는 알려진 취약점을 악용해 초기 접근 권한을 얻은 뒤 STUN 인프라를 사용해 정상적인 트래픽으로 위장한다. 감염된 기기에서 ClingSTUN은 숨겨진 위치로 자신을 복사하고 시작 스크립트에 항목을 추가하여 탐지를 피하고 지속성을 유지한다.

원문 보기 →
Domino’s customers targeted in credential stuffing attacks
Malwarebytes Labs 2026. 10. 6. 20:16

도미노피자(Domino’s Pizza) 고객 계정에 제3자가 무단으로 접근하는 크리덴셜 스터핑 공격이 발생했습니다. 도미노 측은 내부 시스템 해킹이 아닌, 다른 사이트에서 유출된 이메일과 비밀번호 조합을 재사용한 계정들이 피해를 입었다고 밝혔습니다. 결제 정보는 저장되지 않아 금융 데이터 유출은 없었으며, 회사는 피해 계정의 비밀번호를 초기화하고 정보통신위원회(Information Commissioner’s Office)에 사건을 보고했습니다.

원문 보기 →
📰
Possible Vulnerability in Apple’s Automatic Reboot
Schneier on Security 2026. 10. 6. 20:06

404Media의 보도에 따르면, 사이버 무기 제조사인 Magnet Forensics가 iOS의 자동 재부팅 보안 기능을 우회하는 취약점을 악용하고 있습니다. 이 회사는 'GrayKey Preserve'라는 새로운 기기와 'Evidence Preservation Mode' 기능을 통해 72시간 미사용 시 기기를 더 안전한 상태로 전환하는 기능과 특정 데이터의 자동 삭제를 차단합니다. 애플 엔지니어들이 해당 결함의 존재를 알게 된 만큼 이를 찾아 수정할 수 있을 것으로 예상됩니다.

원문 보기 →