위협 행위자들이 원격 관리 및 모니터링(RMM) 도구를 악용하는 추세가 계속되고 있습니다. 최근 ScreenConnect가 악용된 사례에 관한 기록에 이어, 야생에서 사용되는 또 다른 RMM 도구가 새롭게 발견되었습니다.
원문 보기 →
영국 교육용 소프트웨어 제공업체인 Bromcom은 자사의 싱글 사인온(SSO) 기술과 관련된 개인정보 유출 사고를 고객들에게 통지했습니다. 인가받지 않은 제3자가 구형 SSO 등록 기능에 접근하여 이메일 주소와 일부 정보를 빼냈으나, 학생 데이터를 관리하는 학교 경영정보시스템(MIS)은 침해되지 않았습니다. 회사는 9월 6일 해당 사건을 인지한 후 문제의 구형 기능을 제거했으며, 계정 비밀번호나 인증 토큰은 유출되지 않았다고 밝혔습니다.
원문 보기 →
깃허브(GitHub)는 소프트웨어 배포 전 AI 코드 리뷰 도구의 문제 탐지 능력을 평가하는 '리뷰벤치(ReviewBench)'를 연구 프리뷰 버전으로 공개했다. 이 벤치마크는 19개 프로그래밍 언어로 작성된 187개 공개 저장소의 219개 풀 리퀘스트를 바탕으로 AI 에이전트를 테스트하며, 보안 문제를 포함한 다양한 범주에서 성능을 측정한다. 사용자는 검증된 결과물인 '골든 셋'을 기준으로 정밀도와 재현율 등을 확인하고, 리더보드를 통해 리뷰 에이전트 간의 성능을 비교하거나 자체 도구를 평가할 수 있다.
원문 보기 →
일본의 출판 기업 닛케이(Nikkei)는 최근 두 명의 직원 이메일 계정이 해킹되어 수천 통의 피싱 이메일이 발송된 사실을 공개했습니다. 7월 말에는 한 직원의 Google Workspace 계정이 침해되어 1,646명의 개인정보가 노출되었으며, 9월에는 다른 직원의 Microsoft 365 계정이 해킹되어 직원 및 인터뷰 대상자에게 9,000통의 피싱 메일이 발송되었습니다. 닛케이는 침해 사실을 인지한 후 비밀번호를 변경하고 수신자들에게 해당 이메일을 삭제할 것을 요청했으며, 아직 특정 해킹 그룹을 공격의 배후로 지목하지는 않았습니다.
원문 보기 →
영국의 'Report Fraud' 서비스는 이메일 및 소셜 미디어 해킹과 관련된 사이버 범죄 피해액이 2025/6년에 630만 파운드로 급증함에 따라 사용자들에게 패스키(passkey) 도입을 촉구하는 캠페인을 시작했다. 범죄자들은 탈취한 계정으로 가족이나 친구를 사칭해 자금을 요구하거나 가짜 공연 티켓을 판매하는 수법을 주로 사용했다. 전문가들은 비밀번호 대신 기기 PIN이나 생체 인식을 활용하는 패스키가 피싱 공격에 대한 방어력을 높이고 해킹을 훨씬 어렵게 만든다고 강조했다.
원문 보기 →
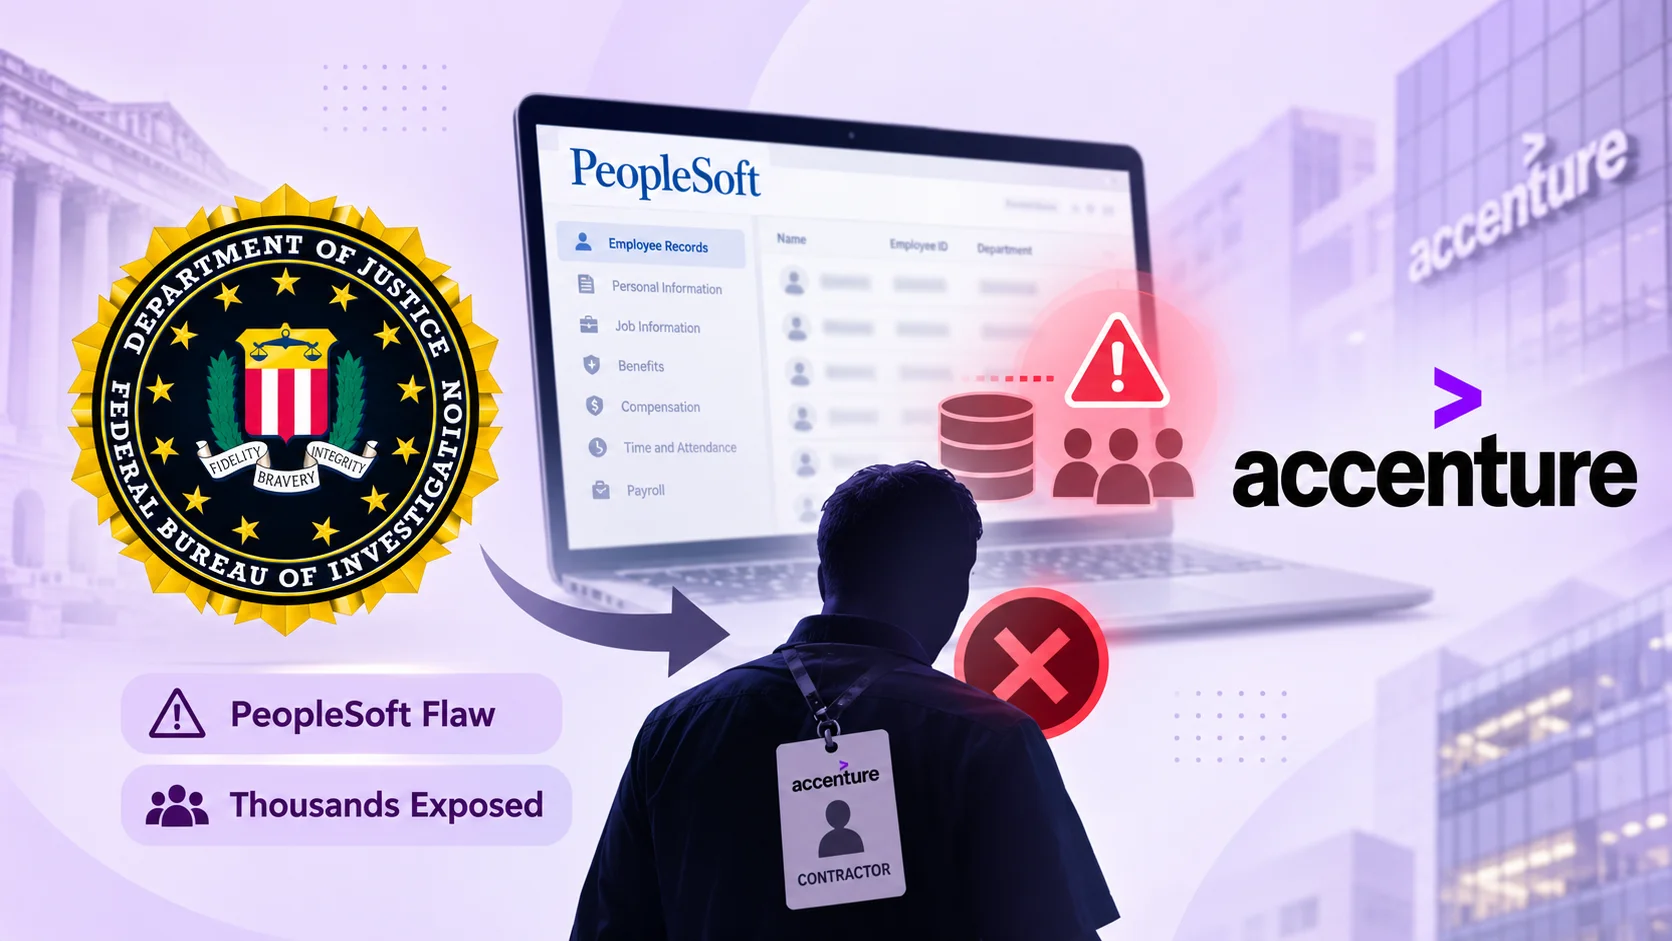
2026년 10월 5일, FBI는 보안 패치 누락으로 인해 수천 명의 직원 개인정보가 유출된 사건과 관련하여 액센츄어(Accenture) 소속 계약직 직원을 업무에서 배제했습니다. 소식통에 따르면 피해를 입은 시스템은 오라클(Oracle)의 피플소프트(PeopleSoft) 인사 관리 플랫폼이며, FBI 사이버 책임자인 브렛 레더먼(Brett Leatherman)은 해당 직원이 제3자가 관리하는 플랫폼의 보안 패치를 설치하지 않았다고 밝혔습니다. 이번 조치는 지난 9월 해킹 그룹 샤이니헌터스(ShinyHunters)가 피플소프트 취약점을 통해 FBI 구직 웹사이트를 해킹하여 민감한 부서 직원의 이름과 의료 기록 등을 유출했다고 주장한 이후 이루어졌습니다.
원문 보기 →
가트너(Gartner)는 기존 SIEM 도구의 한계를 넘어 보안 포트폴리오를 확장하기 위해 '통합 보안 운영 센터(ISOC)'라는 새로운 보안 도구 범주를 발표했습니다. 기존 SIEM이 이벤트 데이터의 수집 및 분석을 담당하는 시스템으로 남는 반면, ISOC는 보안 영역 전반에 걸쳐 위협 탐지, 조사, 사고 관리 및 대응을 통합하는 역할을 수행합니다. 이 새로운 범주는 증가하는 SIEM의 복잡성과 비용을 줄이고, 확장된 위협 탐지 및 조사, 대응(TDIR) 기능을 통해 보안 팀의 운영 마찰을 최소화하는 것을 목표로 합니다.
원문 보기 →
한국인터넷진흥원(KISA)은 오픈AI의 'GPT-5.5-사이버' 모델을 활용해 국가 기반시설과 상용 소프트웨어 등에서 총 523건의 취약점을 발견했다. 그러나 AI 기반 취약점 점검 확대와 분석 환경 구축을 위해 요구한 내년도 '취약점관리센터' 예산 91억 원이 정부로부터 전액 반려되어 사업 차질이 예상된다. 현재 무료로 이용 중인 오픈AI 프로그램이 유료화될 경우 취약점 진단에 제약이 생길 수 있어 적극적인 지원이 필요하다는 우려가 나오고 있다.
원문 보기 →
금융권을 겨냥한 해킹 공격이 시중은행과 저축은행을 넘어 인터넷전문은행, 보험·증권사, 온라인투자연계금융업(온투업)까지 전방위로 확산하고 있다. 금융감독원은 이번 침해 사고와 관련해 12개국에 걸친 28개의 공격 IP를 특정하고 금융권에 차단 및 자체 점검을 요청했다. 이에 경찰청 국가수사본부는 사이버테러수사대를 전담팀으로 지정해 정보통신망법 위반 혐의로 정식 수사에 착수했다.
원문 보기 →
사용자 보안 인식 교육이 사회공학적 공격을 막는 데 한계를 보이고 있으며, AI 딥페이크 기술의 도입으로 공격은 더욱 정교해지고 있습니다. 2023년 Scattered Spider의 라스베이거스 카지노 해킹과 2026년 8월 ShinyHunters의 Brinks Home 데이터 유출 사건은 모두 헬프 데스크 직원을 속이는 음성 피싱을 통해 발생했습니다. 인간의 탐지 능력을 보완하기 위해 Netarx와 같은 기업은 실시간 통신 중 1,000개 이상의 디지털 및 메타데이터 신호를 지속적으로 분석하여 공격을 탐지하는 AI 방어 기술을 도입하고 있습니다.
원문 보기 →
구글은 2026년 10월 1일, 정교한 공격과 스캠 및 무단 접근을 방지하기 위해 안드로이드 17에 도입되는 6가지 고급 보호(Advanced Protection) 강화 기능을 발표했습니다. 이번 업데이트는 언론인이나 공인 등 위험에 노출되기 쉬운 사용자를 위한 보안 제어를 통합하며, 침입 로깅(Intrusion Logging), USB 보호, 접근성 보호 등의 기능을 포함합니다. 또한 구글 플레이 프로텍트(Google Play Protect)와 스캠 탐지(Scam Detection) 같은 기본 보안 기능이 비활성화되는 것을 원천적으로 차단합니다.
원문 보기 →
CloudSEK이 10월 5일 발표한 보고서에 따르면, 'The Gentlemen' 서비스형 랜섬웨어(RaaS)의 계열사인 러시아어권 사이버 범죄자 'Azazel'이 파트너를 배신하고 독자적인 유출 사이트 'Leakned'를 운영하며 갈취한 자금을 가로챈 것으로 드러났습니다. 이 해커는 노출된 GitLab 인프라에서 비밀 키를 수집하거나, 인증되지 않은 AI 의료 영상 API의 SSRF 취약점을 악용해 6TB의 데이터를 탈취하는 등 정교한 공격 방식을 사용했습니다. 특히 공격 과정에서 AI 코딩 어시스턴트를 활용해 피해자 네트워크의 손상된 시스템에 명령을 전송하는 등 일반적인 랜섬웨어 계열사보다 훨씬 높은 수준의 기술을 보여주었습니다.
원문 보기 →