발행 글 (6606)

🔍
Contractors’ CMMC Confidence Rises as Ability to Prove It Falls Behind
SecurityWeek 2026. 8. 21. 17:41

최근 발표된 업계 설문조사에 따르면 국방 계약업체들의 사이버보안 규정 준수에 대한 자신감은 높아졌으나, 이를 실제로 입증할 수 있는 역량은 뒤처지는 것으로 나타났습니다. Kiteworks의 조사 결과, 응답자의 96%가 자체 보고한 SPRS 점수를 신뢰한다고 답했으나 최신 점수 제출과 FedRAMP 인증 플랫폼을 모두 갖춘 곳은 29%에 불과했습니다. 또한 CMMC 2.0 2단계 제3자 평가가 유예되었음에도 정확한 인증 의무는 유지되어 응답자의 84%가 허위청구법 관련 법적 책임을 우려하고 있습니다.

원문 보기 →
Ransomware takes aim at enterprise resilience
CSO Online 2026. 8. 21. 17:25

랜섬웨어 공격이 AI 활용, 단순 갈취(extortion-only) 전략, 제3자 위험 증가 등과 결합하며 기업의 운영 탄력성을 직접적으로 위협하는 형태로 진화하고 있습니다. 공격자들은 시스템 암호화 외에도 민감한 데이터를 탈취해 고객이나 규제기관에 유포하겠다고 협박함으로써 비즈니스 연속성과 평판에 큰 피해를 주고 있습니다. 또한 공격자들은 AI를 활용해 피싱과 노출된 자산 탐색 속도를 높이고 있어, 보안 리더들은 전통적인 통제를 넘어 포괄적인 운영 복원력을 마련해야 합니다.

원문 보기 →
Microsoft Rolls Out 22 Fresh Security Patches
SecurityWeek 2026. 8. 21. 17:12

마이크로소프트가 Azure, Entra ID, Exchange 등 여러 제품의 심각한 취약점을 해결하는 22개의 보안 패치를 발표했습니다. 이번 업데이트에는 CVSS 점수 10점을 기록한 권한 상승 및 원격 코드 실행 취약점을 포함해 다수의 주요 결함이 포함되었습니다. 대부분의 결함은 서버 측에서 조치되어 고객의 별도 조치가 필요하지 않으며, MS는 Defender의 제로데이 익스플로잇인 'ShieldBreak'에 대한 패치 작업도 진행 중입니다.

원문 보기 →
Cybersecurity Job Ads Requiring AI Skills Double
InfoSecurity Magazine 2026. 8. 21. 17:00

시스코가 설립한 AI 인력 컨소시엄의 조사에 따르면, G7 국가에서 AI 기술을 요구하는 사이버보안 구인 공고 비율이 14.2%에서 28.5%로 전년 대비 2배 증가했습니다. AI가 경보 분류나 위협 인텔리전스 분석 등 반복적인 작업을 대신함에 따라 보안 엔지니어 및 SOC 분석가 등은 결과 검증과 위험 평가 같은 전략적이고 감독적인 역할을 맡게 되었습니다. 이에 따라 윤리적 추론, 시스템적 사고, 이해관계자 참여 등 인간 중심의 소프트 스킬에 대한 수요도 크게 늘어난 것으로 나타났습니다.

원문 보기 →
Critical Spring Security Flaw Lets Attackers Gain Admin Access to LDAP Servers
Cyber Security News 2026. 8. 21. 16:46

Spring Security의 임베디드 UnboundID LDAP 서버에서 원격 공격자가 관리자 권한을 획득할 수 있는 심각한 취약점(CVE-2026-59270)이 발견되었습니다. 이 취약점은 리스너가 모든 네트워크 인터페이스에 바인딩되고 관리자 자격 증명이 기본 생성되어 발생하며, 악용 시 인메모리 LDAP 디렉터리 내 데이터를 조회, 수정, 삭제할 수 있습니다. Spring Security 7.1.0, 7.0.0~7.0.6, 6.5.0~6.5.11 등 다수의 버전이 영향을 받으므로 즉각적인 보안 패치 적용이 권장됩니다.

원문 보기 →
TTA, CE인증 공인시험소 자격 획득...EU CRA 대응 나선다
디지털투데이 - 전체기사 2026. 8. 21. 16:29

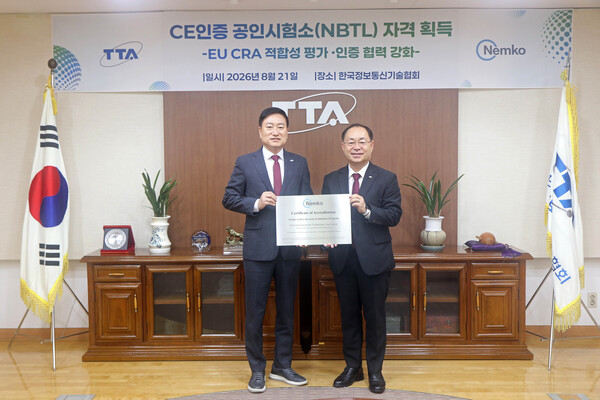
한국정보통신기술협회(TTA)는 유럽연합(EU) CE인증기관인 넴코그룹으로부터 CE인증 공인시험소(NBTL)로 지정받았다고 밝혔다. 이번 조치는 2027년 12월 전면 적용되는 EU 사이버복원력법(CRA)에 대응하기 위한 것으로, TTA는 국내 디지털 제품에 대한 CE인증 시험을 직접 수행할 수 있게 됐다. 이를 통해 해외 인증기관 협의에 따른 국내 기업들의 비용과 시간 부담이 완화될 전망이며, 양 기관은 향후 시험 분야 확대 및 인증 컨설팅 등 협력을 이어갈 계획이다.

원문 보기 →
CISA Urges Immediate Patching of Exploited TrueConf Vulnerabilities
SecurityWeek 2026. 8. 21. 16:25

미국 CISA는 온프레미스 화상회의 플랫폼 TrueConf에서 임의 코드 실행을 유발하는 치명적인 취약점 2종(CVE-2026-72529, CVE-2026-72530)이 악용되고 있다며 즉각적인 패치를 촉구했습니다. 원격 공격자는 4307/TCP 포트를 통해 서버에 침투하여 문서화되지 않은 함수를 호출하거나 격리 환경을 벗어나 호스트 시스템에서 스크립트를 실행할 수 있습니다. 카스퍼스키에 따르면 해커 집단 Head Mare가 이 취약점들을 악용해 서버에 웹셸을 설치하고 PhantomCore 악성코드를 유포한 것으로 확인되었습니다.

원문 보기 →
GitLab 19.3 helps enterprises scale agentic development securely
Help Net Security 2026. 8. 21. 16:12

GitLab이 기업의 에이전틱 소프트웨어 개발 확장을 지원하는 GitLab 19.3 업데이트를 발표했습니다. 이번 업데이트를 통해 GitLab Dedicated 고객은 단일 테넌트 환경 내에서 GitLab Duo Agent Platform을 구동하고 AI 처리 데이터를 기존 보안 경계 내에 유지할 수 있게 되었습니다. 또한 파이프라인 안팎의 시크릿에 동일한 권한 모델을 적용하는 Secrets Manager와 대규모 SAST 오탐 감지 및 취약점 자동 해결 기능 등이 새롭게 지원됩니다.

원문 보기 →
Hackers Exploit TrueConf Servers to Push Malware Through Legitimate Video Conference Downloads
Cyber Security News 2026. 8. 21. 15:21

Kaspersky 연구진에 따르면 Head Mare APT 그룹이 러시아 조직의 TrueConf 서버 취약점을 악용해 PhantomCore 악성코드를 유포한 정황이 발견되었습니다. 공격자들은 서버의 두 가지 취약점을 연계해 시스템 최고 권한을 획득한 뒤, 정상 클라이언트 설치 파일을 악성코드가 포함된 파일로 교체하여 영상 회의 접속자들에게 배포했습니다. TrueConf 측은 해당 취약점을 해결한 패치 버전을 발표하며 관리자들에게 즉각적인 업데이트를 권고했습니다.

원문 보기 →
셀렉트스타, AI 캐릭터 '아기상어'와 대화 안전·신뢰 확보
전자신문 - 속보 2026. 8. 21. 14:54

셀렉트스타는 더핑크퐁컴퍼니의 AI 인터랙티브 전시에 자사의 AI 신뢰성 평가 플랫폼 '다투모 플랫폼'을 적용해 '아기상어' 캐릭터와의 실시간 대화 안전성과 품질을 검증했습니다. 4개 언어에 걸쳐 총 1만 개의 시나리오를 시뮬레이션한 결과, 부적절 콘텐츠 차단율 약 99%와 대화 응답 정확도 97.38%를 달성했습니다. 이를 통해 예기치 않은 질문에도 부적절한 답변을 방지하고 일관된 캐릭터 세계관을 유지하도록 지원했습니다.

원문 보기 →
Google Chrome 151 Chromoting Flaw Allows Attackers to Execute Malicious Code Remotely
Cyber Security News 2026. 8. 21. 14:41

Google이 Chrome Remote Desktop 기술인 Chromoting에서 원격 코드 실행을 유발할 수 있는 치명적인 Use-After-Free 취약점(CVE-2026-76017)을 포함해 총 7건의 보안 취약점을 해결한 Chrome 151 Stable 버전을 출시했습니다. 이번 업데이트는 Import, Workers, V8 엔진, DOM, Network 등 다양한 브라우저 구성 요소의 고위험 취약점들도 함께 패치했습니다. Google은 대다수 사용자가 보안 업데이트를 적용할 때까지 취약점의 세부 기술 정보 및 공격 정보 공개를 제한할 방침입니다.

원문 보기 →
Cisco bug severity warning reads like Olympic gymnastics scores: 10, 10, 9.9, 9.6, and 7.5.
The Register Security 2026. 8. 21. 14:33

시스코(Cisco)의 마이크로 세그멘테이션 도구인 Secure Workload Software에서 4개의 치명적(Critical) 취약점과 1개의 고위험 취약점이 발견되었습니다. 최고 위험도 점수(10점)를 기록한 CVE-2026-20315와 CVE-2026-20317을 포함해 부적절한 입력 유효성 검사, 명령어 주입, 메모리 버퍼 제한 오류 등의 문제가 포함되어 있습니다. 시스코는 SaaS 서비스 측면의 패치를 완료했으나 사용자들에게 에이전트와 커넥터 업그레이드를 권고했으며, 온프레미스 사용자에게도 해당 버전에 맞는 업데이트 적용을 요구했습니다.

원문 보기 →