발행 글 (6606)

🔍
A $25 template helped scammers build hundreds of phantom bank domains
Help Net Security 2026. 8. 21. 14:00

Allure Security의 연구에 따르면 사기범들이 가짜 유령 은행 사이트를 대량 구축하는 데 25달러짜리 웹사이트 템플릿 'Cuex'를 활용한 것으로 나타났습니다. 연구진이 특정 문구를 추적해 확인한 838개 활성 사이트 중 97%가 해당 템플릿을 사용했으며, 대부분 PHP 프레임워크인 Laravel을 기반으로 로그인과 계정 관리 기능을 구현했습니다. 이러한 사이트들은 투자 사기, 로맨스 스캠, 대출 사기 등에서 피해자를 속이기 위한 신뢰성 있는 가짜 금융 포털로 악용되고 있습니다.

원문 보기 →
Nearly half of enterprises have no one leading PQC migration
Help Net Security 2026. 8. 21. 13:30

Axiad의 연구에 따르면 기업의 약 46%가 양자내성암호(PQC) 마이그레이션을 주도할 책임자가 없는 것으로 나타났다. 응답 기업의 약 75%는 인증서, 암호화 키, 알고리즘의 인벤토리를 지속적으로 업데이트하고 있다고 했지만, 소유권과 테스트 관련 응답은 가시성이 마이그레이션 준비도로 이어지지 않음을 보여준다. 또한 약 절반의 응답 기업은 공개 인프라가 양자내성 키 교환을 지원하는지 공식적으로 평가한 적이 없으며, 경영진이 실무자보다 암호화 준비도에 대해 더 낙관적인 것으로 조사되었다.

원문 보기 →
팔로알토 네트웍스·NTT데이터, AI 보안 제휴 확대…2029년까지 10억달러 매출 목표
디지털투데이 - 전체기사 2026. 8. 21. 13:12

팔로알토 네트웍스와 NTT데이터 그룹이 2029년 말까지 10억달러 매출을 목표로 하는 다년간 글로벌 제휴를 체결했다. 팔로알토 네트웍스의 보안 플랫폼이 NTT데이터의 컨설팅, 엔지니어링, 매니지드 서비스 고객들에게 제공되며, 양사는 공동 투자와 전용 시장 공략 체계, 공동 엔지니어링 로드맵을 추진한다. 양사가 강조하는 핵심은 AI 도구와 NTT데이터의 관리형 탐지·대응 인력을 결합한 자율형 보안관제센터이며, 금융서비스, 헬스케어, 제조, 공공 부문에 우선 적용될 예정이다.

원문 보기 →
42테이프, 보안·클라우드 허브 앞세워 개인 클라우드 시장 공략
전자신문 - SW/보안 2026. 8. 21. 13:04

클라우드 서비스 스타트업 42테이프가 개인정보 보호와 클라우드 허브 기능을 앞세워 개인 클라우드 시장에 진출했다. 구글드라이브, 드롭박스, 원드라이브 등 여러 클라우드 스토리지를 하나의 환경에서 연결·관리할 수 있으며, 암호화 기반 자체 백업 스토리지를 제공한다. 신규 이용자에게 10GB를 평생 무료로 제공하고, 1TB 월 6천 원 이하, 2TB 월 만 원 미만의 가격 경쟁력을 갖추고 있다.

원문 보기 →
New infosec products of the week: August 21, 2026
Help Net Security 2026. 8. 21. 13:00

F5 Networks, Intezer, Netscout, Tufin 등이 최신 보안 제품을 출시했다. Netscout는 Adaptive DDoS Protection을 확장하여 아웃바운드 DDoS 공격 트래픽 탐지 및 완화 기능을 추가했고, F5는 AI Gateway를 강화하여 AI 모델 접근 제어 및 비용 최적화 기능을 제공한다. Intezer는 별도 SOAR 시스템 없이 플랫폼 내에서 자동화된 대응 워크플로우를 구축할 수 있는 Workflows를 출시했으며, Tufin은 Orchestration Suite 5.3과 AI 기반 Segmentation Intelligence 솔루션을 발표했다.

원문 보기 →
Microsoft Entra ID Remote Code Execution Vulnerability Exploited in the Wild
Cyber Security News 2026. 8. 21. 12:38

마이크로소프트의 클라우드 기반 신원 및 접근 관리 플랫폼인 Entra ID에서 원격 코드 실행 취약점(CVE-2026-69836)이 발견되어 실제 공격에 악용된 것으로 확인되었습니다. 신뢰할 수 없는 데이터의 역직렬화(CWE-502) 문제로 인해 발생하는 이 취약점은 인증이나 사용자 상호작용 없이도 원격 공격자가 임의의 코드를 실행할 수 있게 합니다. Entra ID는 완전 관리형 클라우드 플랫폼이므로 마이크로소프트가 자체 인프라에 이미 수정 조치를 배포하여 고객이 별도로 적용해야 할 패키지는 없습니다.

원문 보기 →
AI로 인한 ‘패치 폭풍’ ··· 가상 패치 적극 활용해야
데이터넷 - 전체기사 2026. 8. 21. 12:15

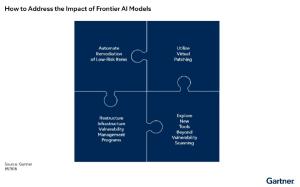
AI 도입으로 신규 취약점이 폭증해 올해 7월 기준 미국 NVD 등록 건수가 4만 5000건을 넘어서며 보안 조직의 패치 관리 부담이 커지고 있습니다. 가트너는 패치 폭풍에 대처하기 위해 기존 도구의 자동화 기능을 점진적으로 활용하고, 시급한 보안 위협에는 방화벽이나 IPS 등을 통한 가상 패치를 적용해 대응 시간을 확보할 것을 권고했습니다. 또한 취약점 관리 도구를 CI/CD에 통합하고 AI 기반의 수정 지원 프로세스를 전사적으로 구축해야 한다고 조언했습니다.

원문 보기 →
영상통화가 해킹 통로?…보급형 안드로이드서 발견된 치명적 취약점
디지털투데이 - 전체기사 2026. 8. 21. 11:04

UNISOC 칩을 탑재한 보급형 안드로이드 스마트폰에서 영상통화를 통해 운영체제 핵심 영역까지 장악할 수 있는 취약점이 발견됐다. 보안 연구자 0x50594d는 모뎀 펌웨어 취약점을 이용해 안드로이드 커널 권한으로 임의 코드를 실행하는 공격 체인을 공개했으며, 이는 메모리 보호장치(MPU) 설정 변경을 통해 가능하다. 현재까지 공격은 제한된 4G 환경에서만 실증됐으며, 실제 이동통신망에서의 악용 가능성은 아직 불분명하다.

원문 보기 →
데모 에이전트와 배포 에이전트 사이를 가로막는 5개의 장벽
ITWorld 2026. 8. 21. 10:59

이 기사는 AI 에이전트를 데모 환경에서 실제 엔터프라이즈 환경으로 배포할 때 마주하는 5가지 주요 장벽을 설명한다. 첫 번째는 인증의 벽으로, 엔터프라이즈 에이전트는 단일 API 키가 아닌 사용자별 신원 관리와 권한 제어가 필요하며, MCP(Model Context Protocol)를 통해 에이전트가 직접 자격 증명을 보유하지 않고 서버를 통해 인가를 처리하는 방식으로 해결할 수 있다. 두 번째는 데이터 규모와 컨텍스트 윈도우 한계로, 대규모 엔터프라이즈 데이터를 모두 프롬프트에 포함할 수 없으므로 인덱스-리프 설계 패턴을 통해 필요한 데이터만 온디맨드 방식으로 가져오는 아키텍처가 필요하다.

원문 보기 →
넷스카우트, 감염된 기기로 인한 DDoS 차단 기능 공개
데이터넷 - 전체기사 2026. 8. 21. 10:31

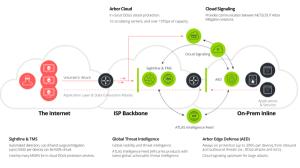
넷스카우트가 적응형 DDoS 보호(ADP) 솔루션에 공격 출발지까지 방어 범위를 확대하는 기능을 추가했다. 이 기능은 감염된 가정용 공유기, IP 카메라, PC 등의 기기로부터 발생하는 악성 트래픽을 외부로 내보내기 전에 탐지하고 차단하여 터보-미라이 봇넷 같은 대규모 DDoS 공격을 방지한다. 아버 사이트라인과 아버 TMS 솔루션에 AI 기반 위협 인텔리전스와 자동화된 탐지 및 완화 기능을 활용하여 서비스 제공업체의 네트워크 회복탄력성을 강화하고 비용을 효과적으로 관리할 수 있도록 지원한다.

원문 보기 →