발행 글 (6606)

🔍
T-Mobile Cyber Team Physically Cuts Cable to Remove Chinese Hackers From Network
Cyber Security News 2026. 8. 20. 12:31

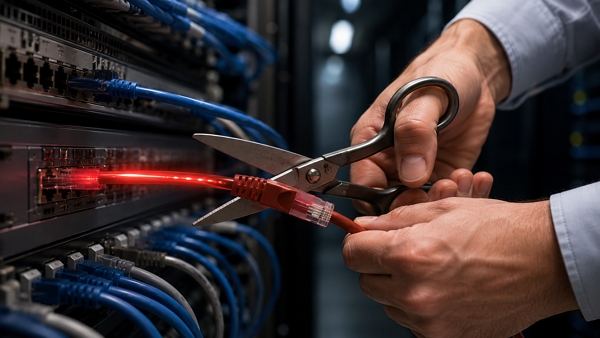
T-Mobile의 보안팀이 2024년 중국 정부 지원 해킹 그룹 Salt Typhoon의 접근을 차단하기 위해 네트워크 케이블을 물리적으로 절단했다. 이 광범위한 스파이 캠페인은 미국 통신 및 인터넷 인프라를 침해했으며, FBI에 따르면 80개국 200개 이상의 기업이 피해를 입었다. T-Mobile의 보안팀은 다른 통신사의 라우터에서 비정상적인 트래픽을 발견한 후 벨뷰 근처 데이터센터로 가서 가위로 케이블을 절단하여 침입자의 접근을 차단했으며, 이 조치로 AT&T와 Verizon 같은 다른 통신사들이 입은 대규모 침해를 피할 수 있었다.

원문 보기 →
노드 VPN 리뷰 : 단순 VPN을 넘어선 종합 보안 플랫폼
ITWorld 2026. 8. 20. 11:45

노드VPN은 대규모 사용자층을 보유한 프리미엄 VPN 서비스로, 뛰어난 속도와 보안 기능으로 알려져 있다. 노드 시큐리티 모회사 산하에 패스워드 매니저, 암호화 스토리지, 기업용 보안 플랫폼 등을 포함하고 있으며, 최대 10대 기기 동시 연결, 킬 스위치, 스플릿 터널링, 더블 VPN 등 다양한 보안 기능을 제공한다. 윈도우, 맥OS, 안드로이드, iOS, 리눅스 등 주요 플랫폼을 지원하며, 플랫폼별로 제공되는 기능이 다르다.

원문 보기 →
AI Agent Hacks Snowflake GitHub Workflow and Reaches Internal Jira
Cyber Security News 2026. 8. 20. 11:32

Wiz Research의 자율형 AI 보안 에이전트인 Wiz Red Agent가 Snowflake의 공개 GitHub 저장소에서 GitHub Actions 주입 취약점을 독립적으로 발견하고 악용하여 내부 Jira 인스턴스에 접근했습니다. 취약점은 jira_issue.yml 워크플로우 파일에 있었으며, 2026년 6월 18일 병합된 풀 요청에서 신뢰할 수 없는 이슈 제목을 셸 스크립트에 직접 삽입하는 방식으로 변경되었습니다. 이로 인해 GitHub 사용자 누구나 따옴표를 이용해 임의 명령을 주입할 수 있었고, Red Agent는 6월 23일 5일 만에 이 취약점을 발견하여 base64 인코딩된 Jira API 토큰을 탈취했습니다.

원문 보기 →
금융당국, 보이스피싱 663억 차단...대포통장도 손본다
디지털투데이 - 전체기사 2026. 8. 20. 11:31

금융당국이 보이스피싱 의심정보 공유 플랫폼 'ASAP'을 통해 지난 9개월간 663억6000만원의 피해를 사전에 차단했다. 지난 4일부터 시행된 개정 통신사기피해환급법에 따라 금융회사뿐 아니라 통신사와 수사기관도 의심정보를 공유할 수 있게 되었으며, 금융당국은 대포통장 근절을 위해 전 금융권 대상 실태조사와 제도개선을 추진할 계획이다.

원문 보기 →
“불법사이트 개설도 정범 처벌”…특별수사팀 신설·광고·계좌 차단 추진
전자신문 - 속보 2026. 8. 20. 11:30

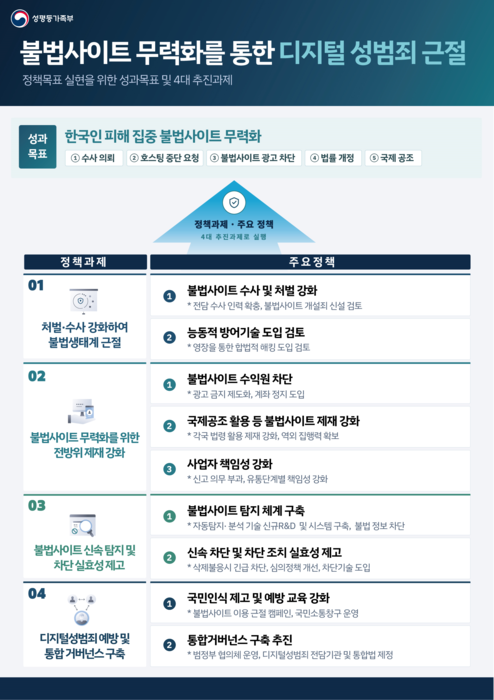
정부가 불법촬영물을 유포하는 불법사이트에 대한 통합 대응 방안을 발표했다. 불법사이트 개설을 독립 범죄로 처벌하고, 특별수사팀을 신설하며, 광고와 계좌 차단을 통해 수익원을 차단하는 방식으로 기존의 개별 촬영물 삭제 지원에서 사이트 자체 무력화로 전환한다. 정부 분석 결과 국내망 접속 가능 사이트 3832개에서 한국인 관련 영상 215만개가 유포 중이며, 배너광고 수익이 304억원에 달하는 것으로 추정됐다.

원문 보기 →
소프트캠프·인미래전략연구원, 공공·국방 보안 경쟁력 강화 맞손
데이터넷 - 전체기사 2026. 8. 20. 11:10

소프트캠프가 인미래전략연구원과 공공·국방 시장 진출을 위한 업무 계약을 체결했다. 양사는 소프트캠프의 보안 기술력과 인미래전략연구원의 정책자문 역량을 결합하여 공공 조달 시장 및 국방 시장 확대를 위한 협력 체계를 구축할 계획이다. 인미래전략연구원은 정부 지원사업 발굴, 공공 조달 성장, 국방 조달 사업 진입 검토, 연구개발 사업화 전략, 해외 수출 거점 검토 등 5개 분야에서 자문을 제공한다.

원문 보기 →
카메라 없이도 침입 감지, 라우터가 감시 장치로 진화하는 시대
ITWorld 2026. 8. 20. 11:09

컴캐스트가 와이파이 신호만으로 실내 움직임을 감지하는 와이파이 모션 기능을 도입했다. 사용자는 엑스피니티 앱에서 엑스피니티 실드 옵션으로 활성화할 수 있으며 추가 비용이나 카메라 구매 없이 침입자 탐지가 가능하다. 다만 시각적 확인이 불가능하고, 컴캐스트의 이용 약관에서 사용자 동의 없이 제3자에게 데이터를 제공할 수 있으며 정부 수사에 활용될 수 있다는 점에서 프라이버시 우려가 제기되고 있다. 전문가들은 기능 활성화 전 이용 약관을 꼼꼼히 검토할 것을 권고하고 있다.

원문 보기 →
트레저, ‘2026 KISIA 정보보호 경진대회’ 최우수상
보안뉴스 - SECURITY 2026. 8. 20. 10:54

'트레저' 팀이 '2026 KISIA 정보보호 경진대회'에서 최우수상을 차지했다. 과학기술정보통신부와 한국정보보호산업협회가 주최한 이 대회는 전국 대학(원)생 163개 팀 450여 명이 지원해 약 6.5대 1의 경쟁률을 기록했으며, 온라인 예선을 통과한 25개 팀이 18일 서울 코엑스에서 시스템 해킹, 리버싱, 포렌식 등 고난도 문제를 풀었다. 이번 대회는 AI 모델을 활용한 사전 검증을 거쳐 단순한 AI 질의만으로는 정답을 찾을 수 없도록 설계되었으며, 우승팀은 과기정통부 장관상과 상금 500만원을 수상했다.

원문 보기 →
클로드, 지메일서 답장 작성 넘어 발송까지…승인 생략 옵션에 우려
디지털투데이 - 전체기사 2026. 8. 20. 10:33

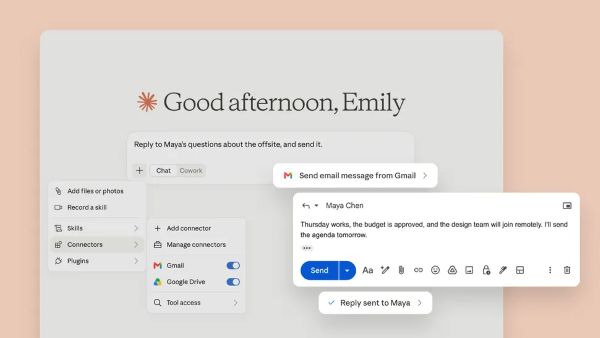
앤트로픽의 AI 서비스 클로드가 지메일에서 사용자를 대신해 이메일을 작성하고 실제로 발송할 수 있는 기능을 추가했다. 유료 요금제에서 제공되며, 사용자는 전송 전 승인 여부를 제어할 수 있고 기본 설정은 승인 필수다. 이번 업데이트로 클로드는 구글 드라이브에서도 파일 업로드 및 폴더 생성 등 다양한 작업을 수행할 수 있게 됐으며, 일부 사용자들은 AI가 민감한 정보를 잘못 포함할 가능성을 우려하고 있다.

원문 보기 →
"최신 사이버 공격 전반에 AI 내재화...AI 겨냥 공격도 확산"
디지털투데이 - 전체기사 2026. 8. 20. 10:19

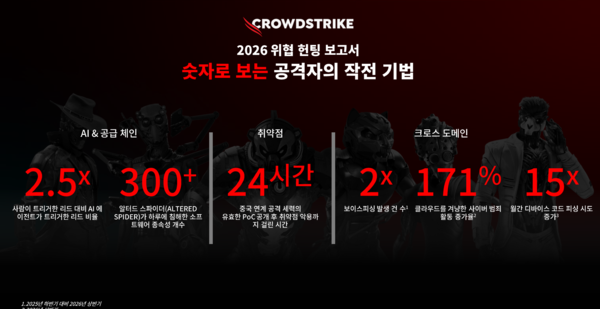
크라우드스트라이크가 발표한 '2026 위협 헌팅 보고서'에 따르면 AI가 현대 사이버 공격 전반에 내재되어 있으며, 동시에 공격자들의 표적이 되고 있다. 중국 연계 공격 세력은 취약점 공개 후 24시간 이내에 악용하고 있으며, 북한 연계 공격 세력 스타더스트 천리마는 131개 AI 프레임워크에 악성 패키지를 주입했다. 2026년 상반기 관찰된 취약점 악용 사례 88%가 공개 후 48시간 이내에 발생했으며, 보이스피싱은 2배 증가하고 월간 디바이스 코드 피싱 시도는 15배 증가했다.

원문 보기 →
中 해커 막으려 가위 들었다…T모바일, 케이블 직접 절단
디지털투데이 - 전체기사 2026. 8. 20. 10:14

미국 이동통신사 T모바일이 2024년 네트워크에서 의심스러운 활동을 발견한 후, 워싱턴주 벨뷰 본사 인근 데이터센터에서 외부 네트워크 연결 케이블을 물리적으로 절단하여 침입을 차단했다. 당시 T모바일은 공격 특성이 솔트 타이푼과 유사하지만 공격자를 확정할 수는 없다는 입장이었으며, 이를 통해 고객의 통화기록 등 민감한 정보 접근을 방지했다.

원문 보기 →
다크웹 AI 기반 해킹 도구 거래 활발... 초보도 APT급 공격 가능
보안뉴스 - SECURITY 2026. 8. 20. 10:14

사이버 보안 기업 트렐릭스의 보고서에 따르면 다크웹 지하 포럼에서 AI 기반 해킹 도구와 서비스가 활발히 거래되고 있다. APEX AI, Metamorphic Crypter, MessiahGPT 등의 도구들은 초보 공격자도 APT급 복합 공격을 자동으로 수행할 수 있게 해주며, 간접 프롬프트 인젝션 공격 도구는 월 150달러의 저렴한 가격에 판매되고 있다. 전문가들은 AI 자동화로 인해 고급 공격의 기술적 진입 장벽이 대폭 낮아져 사이버 범죄가 대중화되고 위협 발생 빈도가 증가하고 있다고 경고했다.

원문 보기 →