발행 글 (6606)

🔍
Locking your ssh-agent exposed local-only keys until OpenSSH 10.5
Help Net Security 2026. 8. 11. 18:15

OpenSSH 10.5 패치가 공개되어 ssh-agent를 잠글 때 전달된 원격 요청을 로컬 요청으로 오인하여 제한된 작업을 원격에서 수행할 수 있게 했던 오류가 수정되었습니다. 또한 ssh 클라이언트의 use-after-free 취약점과 authorized_keys의 restrict 키워드가 터널 포워딩에 적용되지 않던 문제도 함께 해결되었습니다. 최근 AI 지원을 통한 보안 버그 제보가 늘어나면서 OpenSSH 프로젝트는 수정 사항을 모아서 배포하는 대신 더 자주 릴리스를 추진하기로 결정했습니다.

원문 보기 →
LiteLLM Supply Chain Attack Potentially Exposes 2,500 Companies and 434,000 CI/CD Pipelines
Cyber Security News 2026. 8. 11. 18:07

Trivy 스캐너의 릴리스 프로세스가 침해되면서 검증되지 않은 버전의 코드가 LiteLLM 빌드 파이프라인으로 유입되어 악성 PyPI 패키지가 배포되는 공급망 공격이 발생했습니다. CloudSEK 분석에 따르면 TeamPCP의 소행으로 추정되는 이번 사건으로 약 40분간 악성 패키지가 노출되어 2,500개 이상의 기관과 434,000개 이상의 CI/CD 파이프라인이 노출 위험에 직면했습니다. 악성 페이로드는 개발자 워크스테이션과 빌드 러너에서 클라우드 키, SSH 키, LLM API 키 등 자격 증명을 수집했으며 전송 실패 시 피해자의 GitHub 계정에 공개 저장소를 생성해 유출을 시도했습니다.

원문 보기 →
[ISEC 2026] 그룹아이비 CPO “채용 과정이 곧 북한 해커 위장 취업 1차 방어선”
보안뉴스 - SECURITY 2026. 8. 11. 18:06

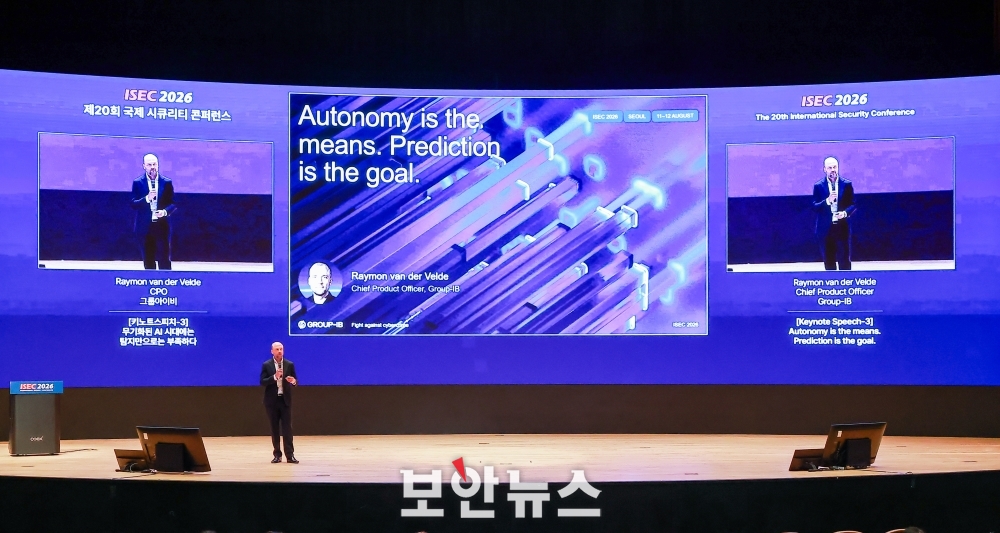
ISEC 2026에서 그룹아이비의 레이몬 반 데르 벨데 CPO는 북한 연계 해커들이 챗GPT와 딥페이크 기술을 악용해 신원 확인 절차를 우회하고 글로벌 기업에 위장 취업하는 실태를 공개했습니다. 공격자들은 저렴한 비용의 도구로 내부망에 침투해 소스코드에 접근하고 자금을 유출하는 등 기업에 큰 피해를 입히고 있습니다. 이에 따라 인사 채용 프로세스를 보안 통제 영역에 편입하고 능동적인 예측 기반 위협 인텔리전스 체계를 구축해야 한다고 조언했습니다.

원문 보기 →
Watch out for fake TikTok Shops trying to steal your money
Malwarebytes Labs 2026. 8. 11. 18:05

틱톡(TikTok) 앱 외부에서 틱톡 숍의 디자인과 신뢰 배지 등을 정교하게 복제하여 결제 정보나 돈을 갈취하는 가짜 웹사이트 사기가 늘고 있습니다. 일부 사기 사이트는 도매가 제공이나 대출 서비스 신청 항목까지 포함하여 신분증 및 금융 정보 등 민감한 개인정보 수집을 시도합니다. 따라서 실제 틱톡 앱 내부에서 접속한 것이 아닌 유사 쇼핑 사이트는 사기 및 신원 도용 위험이 크므로 주의해야 합니다.

원문 보기 →
Fake popular sites offer a free app, instead take over PCs
Malwarebytes Labs 2026. 8. 11. 17:55

CNN, Avast, Stremio 등 유명 브랜드의 웹사이트를 똑같이 모방해 방문자에게 무료 앱 다운로드를 유도하는 사이버 공격 캠페인이 발견되었습니다. 피해자가 다운로드 버튼을 누르면 합법적인 원격 관리 도구인 'O&O Syspectr'가 설치되어 공격자가 피해자의 PC에 원격 접근하고 명령 실행, 파일 탐색, 추가 소프트웨어 설치 등을 수행할 수 있게 됩니다. 조사 결과, 이들 모방 사이트에서 배포된 파일들은 공격자의 동일한 Syspectr 계정 ID와 연결되어 있는 것으로 확인되었습니다.

원문 보기 →
Security leaders’ rogue AI confidence could actually be disastrous
CSO Online 2026. 8. 11. 17:25

IT 및 보안 리더의 90%는 오작동하는 AI 에이전트를 탐지할 수 있다고 자신하지만, 피해 영향을 분 단위 내에 추적할 수 있다고 답한 비율은 26%에 불과한 것으로 나타났습니다. 응답자의 45% 이상은 AI 에이전트 사고의 전체 영향을 파악하는 데 수시간이 걸린다고 답해 탐지와 완화 사이의 상당한 지연이 확인되었습니다. 전문가들은 AI 에이전트가 높은 권한으로 기계 속도로 작동하기 때문에 빠른 시간 내에 피해 영향을 파악하고 대응하지 못하면 심각한 시스템 장애나 데이터 유출로 이어질 수 있다고 경고합니다.

원문 보기 →
금융보안원, 금융권 AI 보안 전문인력 양성 위한 2차 과정 돌입
데일리시큐 - 전체기사 2026. 8. 11. 17:22

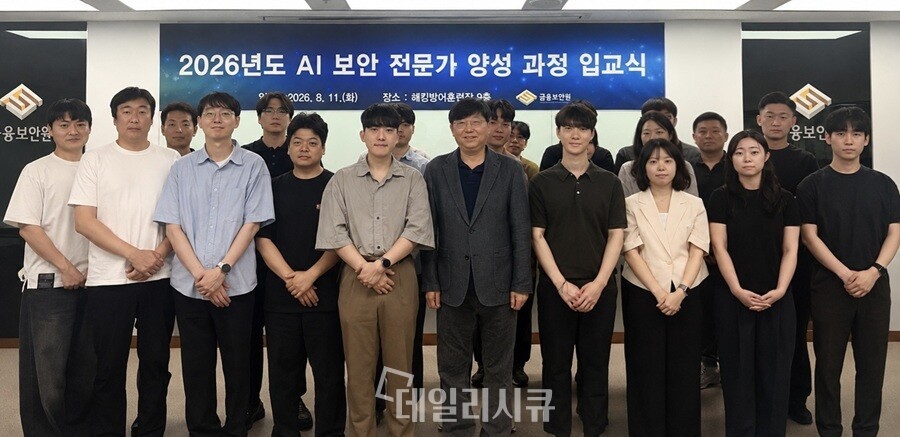
금융보안원이 금융회사의 AI 보안 역량을 높이고 전문인력을 키우기 위해 금융투자, 여신금융, 중앙회, 금융유관기관 임직원을 대상으로 8월부터 11월까지 AI 보안 전문인력 양성과정 2차 교육을 진행한다. 교육 과정은 기본교육, 심화교육, 프로젝트 수행의 3단계로 구성되며 AI를 활용한 악성코드 및 취약점 분석, 금융 특화 AI 레드티밍 교육 등을 다룬다. 교육 종료 후 우수 프로젝트로 선정된 결과물은 실제 금융 현장에 적용하거나 학술대회 등을 통해 성과를 공유할 계획이다.

원문 보기 →
Only Half of UK Manufacturers Have a Cyber Incident Response Plan
InfoSecurity Magazine 2026. 8. 11. 17:00

Make UK가 발표한 보고서에 따르면 지난 1년 동안 영국 제조업체의 약 30%가 직접 또는 공급망을 통해 사이버 침해 사고를 경험했습니다. 피해 기업의 31%가 생산 감소 및 운영 지연을 겪었으나, 공식적인 사이버 사고 대응 계획을 갖춘 제조업체는 51%에 불과했습니다. 또한 전담 CISO를 보유한 기업은 23%에 그치는 등 영국 제조업계의 사이버 보안 대비 수준이 여전히 불균형한 것으로 나타났습니다.

원문 보기 →
[단독] 정부, 배민·쿠팡이츠 연동 라이더 '안면인증' 시스템 만든다
전자신문 - 오늘의뉴스 2026. 8. 11. 17:00

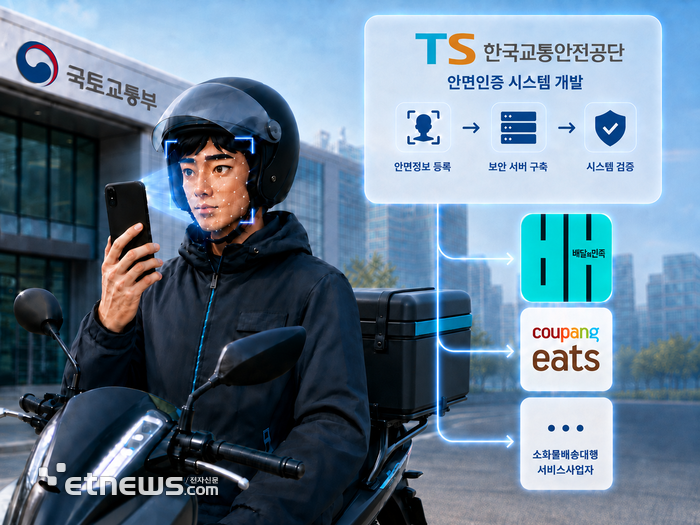
국토교통부가 라이더의 타인 계정 도용 문제를 해결하기 위해 연내 '라이더 안면인증 시스템'을 개발하고 내년 상반기 정식 가동할 계획입니다. 한국교통안전공단이 전담 개발하여 배달의민족과 쿠팡이츠 등 소화물 배송대행 서비스 인증 기업에 라이더 본인인증 시스템을 제공할 예정입니다. 해당 시스템 가동은 생체정보 활용 관련 법안의 국회 통과를 전제로 하며, 민감정보 처리에 대한 신중한 접근과 실효성 확보가 과제로 지적됩니다.

원문 보기 →
Hackers Actively Scanning to Exploit VMware VCenter Vulnerabilities
Cyber Security News 2026. 8. 11. 16:59

브로드컴의 보안 권고 발표 이후 공격자들이 노출된 VMware vCenter 시스템을 식별하기 위해 스캐닝을 진행하고 있으며, DefusedCyber의 허니팟에서 핑거프린팅 활동 증가가 기록되었습니다. 권고에는 CVSS 9.8점의 VMware Directory Service 인증 우회 취약점(CVE-2026-59309)을 포함해 3건의 치명적인 취약점이 다뤄졌습니다. 연구진은 권고 발표 당시 공개된 개념 증명 코드나 확인된 실제 악용은 없다고 보고했으나, 이번 활동은 직접적인 공격 전 대상을 식별하는 초기 경고로 다루어져야 합니다.

원문 보기 →
Abyssos RAT Includes RDPWrap-Related Module for Expanded Remote Access
Cyber Security News 2026. 8. 11. 16:27

감염된 Windows 시스템을 제어할 수 있는 새로운 원격 제어 악성코드(RAT)인 'Abyssos'가 발견되었습니다. Zscaler 연구진에 따르면 Abyssos는 계정 정보 탈취, 파일 수집, 화면 녹화, 원격 셸 및 숨겨진 VNC 세션 실행 등을 지원하며 모듈식 구조로 계속 개발되고 있습니다. 특히 오픈소스 rdpwrap 라이브러리와 관련된 'RDPWRAP' 모듈을 임시 폴더에 생성하고 실행하여 원격 제어 권한을 확장하려는 시도가 확인되었습니다.

원문 보기 →
KISIA-IITP, 정보보호 R&D 기획 협의…산업계 수요 반영
전자신문 - SW/보안 2026. 8. 11. 16:12

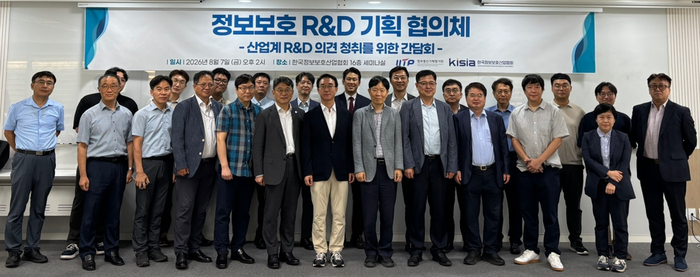
한국정보보호산업협회(KISIA)는 지난 7일 서울 송파구 KISIA 세미나실에서 정보통신기획평가원(IITP)과 '정보보호 R&D 기획 협의체'를 개최했다고 밝혔다. 이번 협의체에는 정보보호 기업 20개사와 관계자 약 35명이 참석해 AI·에이전트 보안, 제로트러스트, 피지컬 AI, 동형암호 등의 R&D 수요와 해외 진출 지원 필요성을 논의했다. KISIA와 IITP는 수렴된 산업계 의견을 향후 정부의 정보보호 분야 R&D 기획 및 과제 발굴에 반영할 예정이다.

원문 보기 →