발행 글 (6606)

🔍
보안 특화 AI '2파전'…네이버클라우드-SKT 격돌
전자신문 - SW/보안 2026. 8. 11. 16:00

과학기술정보통신부가 추진하는 사이버보안 특화 AI 파운데이션 모델 개발 사업을 두고 네이버클라우드와 SK텔레콤이 각각 컨소시엄을 구성해 맞붙을 전망입니다. 이번 사업은 국내 AI 기업의 모델 개발 역량과 보안기업의 취약점 분석 노하우를 결합해 보안 업무 특화 AI를 개발하는 것을 골자로 하며, 선정된 1개 컨소시엄에는 엔비디아 B200 GPU 256장이 10개월간 지원됩니다. 정부는 오는 26일까지 사업 신청을 접수받아 최종 대상자를 선정할 계획입니다.

원문 보기 →
[보안칼럼] 보안의 'Stage 0', 보안자산을 정의하는 일
전자신문 - SW/보안 2026. 8. 11. 16:00

기존의 물리적 장비 중심 자산 관리는 실제 공격 표적이 되는 소프트웨어 버전, 설정, 노출 인터페이스 등을 제대로 반영하지 못하는 한계가 있습니다. 방어자 관점의 '스테이지 제로(Stage 0)'는 진단과 조치에 앞서 보호해야 할 보안자산을 정의하고 가시화하는 핵심 단계입니다. 취약점 관리의 성패는 보안자산의 가시성을 상시 유지하고 실제 위협과 중요도에 따라 위험도가 높은 항목부터 선별 조치하는 일상적 운용에 달려 있습니다.

원문 보기 →
[기고] 정확한 신원확인, 국민의 일상을 지키는 첫걸음
전자신문 - 속보 2026. 8. 11. 16:00

행정안전부는 전자금융업계의 신분증 도용과 명의도용 범죄를 예방하기 위해 네이버페이·카카오페이·토스 등에 주민등록증 진위확인 서비스를 확대 제공하기로 하였습니다. 이를 위해 지난 7월 9일 핀테크 기업 및 관계 기관과 업무협약을 체결했으며, 올해 말부터 해당 서비스를 시작할 예정입니다. 정부는 내년부터 적용 대상을 단계적으로 넓히고 관련 법령을 정비하여 어디서나 동일한 수준의 신원확인 안전망을 구축할 계획입니다.

원문 보기 →
지식재산처, 기술유출·탈취 대응 전문가 자문위원회 발족
전자신문 - 속보 2026. 8. 11. 16:00

지식재산처가 첨단기술 유출·탈취 범죄에 대응하기 위해 형사법, 수사, 디지털포렌식 전문가가 참여하는 '기술유출·탈취 대응 전문가 자문위원회'를 발족했다. 이번 자문위원회는 지난 6월 확대·개편된 대응 체계를 바탕으로 현장 전문가의 경험과 전문성을 정책과 수사에 접목하기 위해 마련됐다. 지식재산처는 신속한 초동대응과 디지털 증거 확보 역량을 강화해 기술유출·탈취 범죄 대응의 속도와 전문성을 높일 방침이다.

원문 보기 →
Hackers Breach Polish Power Plant Controls via Private Cellular Network and Shut Turbine
The Hacker News 2026. 8. 11. 15:55

공격자들이 지역 전력망 사업자의 사설 이동통신망(APN)을 통해 폴란드의 열병합발전소 제어 시스템에 침투하여 증기 터빈과 공정수 처리 시스템을 가동 중단시켰습니다. CERT Polska에 따르면 공격자는 풍력 발전단지 네트워크를 거쳐 클라이언트 간 통신이 허용된 사설 APN을 통해 발전소의 제어기에 접근한 것으로 조사되었습니다. 다행히 빠른 복구 작업으로 약 5만 명의 주민들에게 열과 전력 공급 차질은 발생하지 않았으며, 사설 APN을 악용한 공격 수법은 실제 사이버 공격 사례에서 처음으로 확인되었습니다.

원문 보기 →
AI는 리눅스 보안을 어떻게 재구성하고 있나 – 바이라인네트워크
바이라인네트워크 2026. 8. 11. 15:44

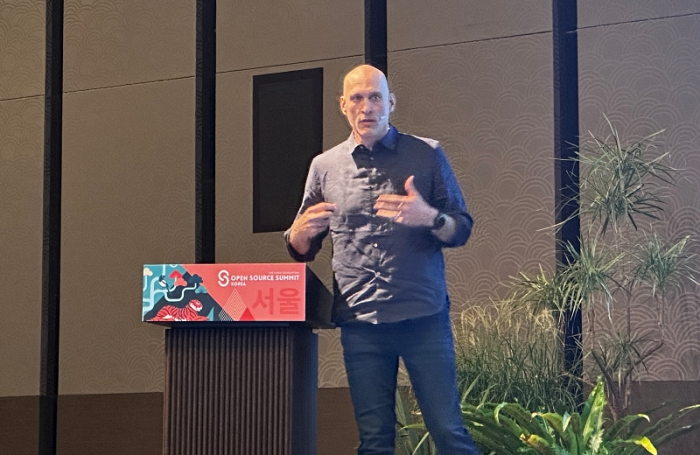
그렉 크로아하트만 리눅스커널 유지관리자는 AI가 보안 취약점을 매우 빠르게 발견하지만, 쏟아지는 보고서 중 가짜 버그를 식별하기 위해서는 사람의 검증과 개입이 필수적이라고 밝혔다. AI의 발전으로 취약점 대응 부담이 커진 상황에서 리눅스 생태계도 AI 기반 버그 보고서 폭주 문제에 직면해 있다. 이에 리눅스재단의 알파오메가는 1,250만 달러를 투입해 AI를 활용한 오픈소스 보안 작업 자동화 및 실제 유효한 취약점 선별을 지원하고 있다.

원문 보기 →
사람이 쓴 척 NO…앤트로픽, 클로드 생성 글에 '보이지 않는 워터마크' 도입
디지털투데이 - 전체기사 2026. 8. 11. 15:35

앤트로픽이 생성형 AI 모델 클로드(Claude)가 작성한 텍스트에 눈으로 확인하기 어려운 워터마크를 삽입하는 기능을 도입했다. 해당 워터마크는 복사 후에도 유지되며 8월 2일 이후 출시된 클로드 모델과 클라우드 이용 환경에 적용되고, 향후 외부 검증을 위한 제3자용 탐지 도구도 제공될 예정이다. 다만 앤트로픽은 대규모 수정이나 번역 시 감지가 어려울 수 있어 완벽한 판별 수단은 아니라고 설명했다.

원문 보기 →
GPT-5.6-Cyber refuses security researchers’ requests far less often
Help Net Security 2026. 8. 11. 15:32

OpenAI가 제로데이 취약점 탐지 및 익스플로잇 체인 구축에 특화된 신규 모델 'GPT-5.6-Cyber'를 공개했습니다. 보안 전문가 전용 프로그램인 'Daybreak Red'를 통해서만 제공되는 이 모델은 고위험 사이버보안 요청 수행률이 95%에 달해 표준 모델(1.5%) 대비 거부 비율이 크게 낮아졌습니다. OpenAI 연구진은 해당 모델을 사용해 구글이 수정 완료한 크롬 V8 엔진의 제로데이 취약점(CVE-2026-15903)을 비롯한 다수의 고위험 취약점을 발견했습니다.

원문 보기 →
'스크래핑' 일괄 차단 안 한다...핀테크 업계 한숨 돌려
디지털투데이 - 전체기사 2026. 8. 11. 15:19

개인정보보호위원회가 개인정보보호법상 본인전송요구권 시행을 앞두고 공공정보 스크래핑 사전협의 지원 대상을 소규모 및 비마이데이터 사업자까지 확대했습니다. 이에 따라 20일부터 스크래핑을 일괄 차단하지 않고, 사전협의를 신청한 기업은 기존 서비스를 한시적으로 유지하면서 API 등 안전한 방식으로 단계적 전환을 진행하게 됩니다. 이번 신청 대상 확대로 마이데이터 자격이 없는 핀테크 업계 등의 당장 서비스 중단 우려가 상당 부분 해소되었습니다.

원문 보기 →
Mozilla Issues New Firefox GPG Key Following Exposure
SecurityWeek 2026. 8. 11. 15:16

모질라(Mozilla)는 파이어폭스 및 썬더버드 아티팩트 서명에 사용되던 GPG 키가 비공개 GitHub 저장소에 노출됨에 따라 기존 키를 철회하고 새 서명 키를 발급했습니다. 감사 기록 검토 결과 무단으로 해당 키에 접근한 정황은 발견되지 않은 것으로 나타났습니다. 모질라는 재발 방지를 위한 보호 조치를 추가했으며, 수동으로 GPG 서명을 검증하거나 RPM 패키지를 사용하는 일부 사용자 외에 일반 사용자는 별도의 조치를 취할 필요가 없다고 설명했습니다.

원문 보기 →
아시아 최대 보안 콘퍼런스 ISEC 2026, ‘‘AI로 구현하는 자율 보안의 미래’’ 주제로 성황리 개막!
보안뉴스 - SECURITY 2026. 8. 11. 15:05

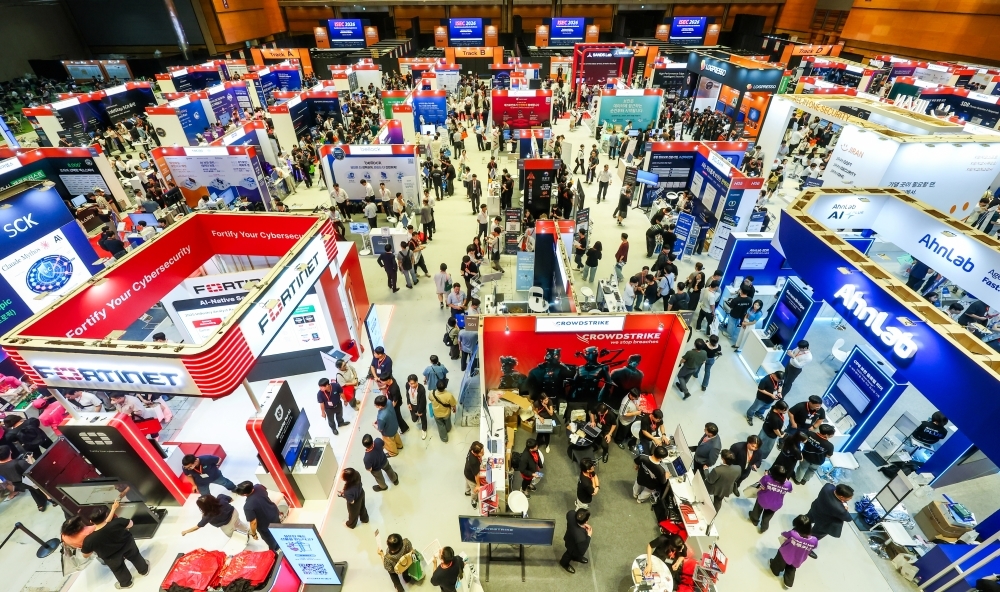
아시아 최대 사이버 보안 콘퍼런스인 '제20회 국제 시큐리티 콘퍼런스(ISEC 2026)'가 'AI로 구현하는 자율 보안의 미래'를 주제로 11일부터 12일까지 서울 코엑스에서 개최되었습니다. 이번 행사에는 총 237개 기관 및 기업이 참여해 24개 트랙, 124개 세션, 166개 전시부스를 운영하며 8,000여 명의 보안 실무자 및 관계자가 참관할 예정입니다. 개막식에서는 AI 에이전트 시대의 고도화된 사이버 위협에 맞서 위협 탐지부터 대응까지 스스로 완결하는 '자율 방어' 체계 구축 및 정보보호 강화 방안이 주요 의제로 다뤄졌습니다.

원문 보기 →
Multiple ClamAV Vulnerabilities Allow Remote Attacker to Trigger DoS Condition
Cyber Security News 2026. 8. 11. 15:02

시스코(Cisco)는 ClamAV의 파서에서 인증되지 않은 원격 공격자가 백신 검사 프로세스를 중단시키고 서비스 거부(DoS) 상태를 유발할 수 있는 고위험 취약점들을 공개했습니다. 이번 취약점들은 윈도우, 리눅스, macOS용 Cisco Secure Endpoint Connector에 포함된 ClamAV 파서에 영향을 미치며, 대부분 CVSS 점수 7.5를 기록했습니다. CVE-2026-20337, CVE-2026-20338 등을 포함한 해당 결함들은 ZIP, PESpin, GPT, PDF 등 다양한 파일 포맷 파서의 경계 검사 미흡 및 메모리 처리 오류로 인해 발생합니다.

원문 보기 →