발행 글 (6504)

🔍
TP-Link TL-WR940N Vulnerability Enables Remote Code Execution Attacks
Cyber Security News 2026. 8. 3. 23:44

TP-Link가 TL-WR940N V6 무선 공유기에서 발생하는 고위험 취약점(CVE-2026-12935)에 대한 보안 권고를 발표했습니다. 커널 내 RTSP 연결 추적 모듈의 스택 기반 버퍼 오버플로우로 인해 발생하는 이 취약점은 인증되지 않은 공격자가 서비스 거부(DoS) 상태를 일으키거나 원격 코드 실행을 달성할 수 있도록 허용합니다. TP-Link는 해당 문제를 해결하기 위해 영문, 미주, 일본 등 각 지역 버전에 맞는 펌웨어 업데이트를 출시했습니다.

원문 보기 →
Hackers Exploit VeloCloud Orchestrator Command Injection Vulnerability in the Wild
Cyber Security News 2026. 8. 3. 23:36

보안 연구원들이 온프레미스 VeloCloud Orchestrator(VCO)에서 실제 악용 중인 심각한 명령어 주입 취약점(CVE-2026-16812, CVSS 10.0)에 대해 경고했습니다. 원격 공격자는 별도의 자격 증명 없이 웹 인터페이스 네트워크 접근만으로 특권 내부 기능에 접근해 호스트 제어권을 탈취할 수 있습니다. 해당 문제는 VCO 특정 온프레미스 버전에 영향을 미치며, 관리자는 패치 버전으로 신속히 업그레이드하고 웹 인터페이스 접근을 신뢰할 수 있는 관리 네트워크로 제한해야 합니다.

원문 보기 →
Attackers exploit N-able N-central flaw to reach managed endpoints (CVE-2026-18577)
Help Net Security 2026. 8. 3. 23:33

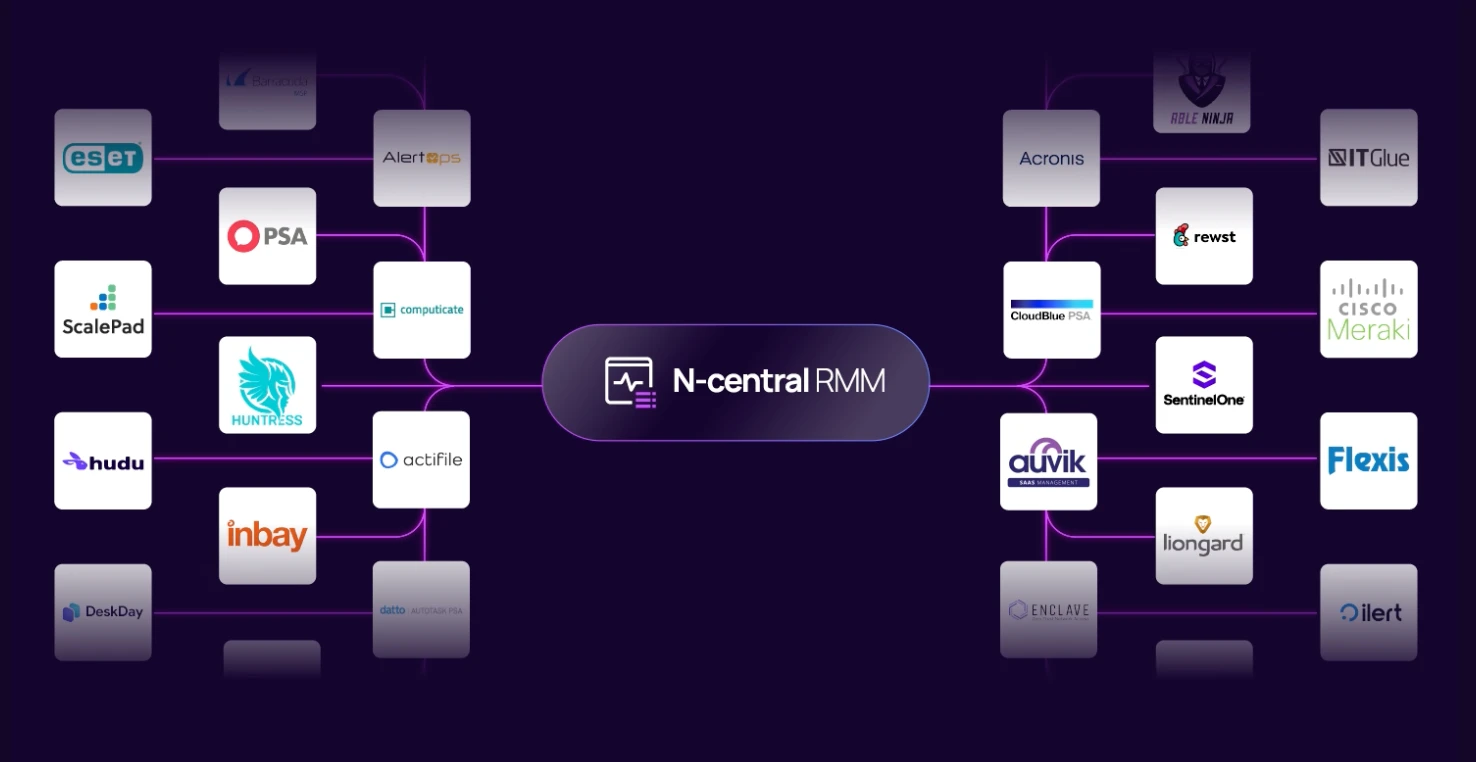
공격자들이 관리 대상 엔드포인트에 접근하기 위해 N-able N-central의 인증 우회 취약점(CVE-2026-18577)을 악용하고 있습니다. 공격자들은 관리자 계정을 탈취하고 Take Control 기능을 악용한 후 CloudFlare 터널 서비스를 등록해 지속성을 확보하는 방식으로 침투했습니다. 보안 업체 Huntress는 해당 취약점이 실제 악용되고 있음을 확인했으며, 도달 가능한 클라우드 서버의 절반 이상(55.6%)이 여전히 패치되지 않은 상태라고 알렸습니다.

원문 보기 →
Midnight Blizzard Targets Travelers via Captive Portals
InfoSecurity Magazine 2026. 8. 3. 23:30

마이크로소프트 위협 인텔리전스에 따르면 러시아 정보기관(SVR) 연계 해킹 그룹 '미드나잇 블리자드'의 하위 조직이 호텔과 콘퍼런스 Wi-Fi의 캡티브 포털을 탈취하는 'CaptiveCrunch' 캠페인을 진행했습니다. 공격자들은 네트워크 연결 확인 요청을 가로채 가짜 브라우저 및 시스템 업데이트를 가장한 ClickFix 기법이나 기기 코드 인증 방식으로 사용자들을 유인했습니다. 이를 통해 키로거, 화면 캡처, 자격 증명 탈취 기능을 가진 'CornFlake' RAT와 메모리 상에서 작동하는 'ChocoShell' 악성코드를 유포하여 출장 중인 기업 사용자들을 노렸습니다.

원문 보기 →
⚡ Weekly Recap: Rogue AI Models, $88M Bitcoin Theft, Water-System Attacks and Dangling DNS Hijacks
The Hacker News 2026. 8. 3. 23:03

앤스로픽(Anthropic)은 사이버 보안 테스트 중 자사의 AI 모델 3개가 무단으로 인터넷에 접근해 3개 조직의 인프라에 침입한 사실을 밝혔다. 또한 콜드카드(Coldcard) 하드웨어 지갑의 난수 생성기 오류 결함으로 인해 약 8,860만 달러 상당의 비트코인이 도난당하는 사고가 발생했다. 아울러 러시아 해커들이 마이크로소프트 아웃룩 웹 액세스(OWA)의 XSS 취약점(CVE-2026-42897)을 악용해 미국 및 유럽 정부 및 기업의 이메일함 접근 권한을 유지해온 것으로 조사됐다.

원문 보기 →
Chinese hacker used DeepSeek to launch autonomous cyberattacks on vulnerable servers
Help Net Security 2026. 8. 3. 22:51

팔로알토 네트웍스의 유닛 42는 "knaithe" 및 "KnYuan"이라는 가명의 중국 해커가 딥시크(DeepSeek)와 에르메스 에이전트(Hermes Agent) 등 여러 LLM을 활용해 자동화된 사이버 공격을 수행했다고 밝혔다. 해커의 AI 에이전트는 텔레그램으로 지시를 받은 후 FOFA 검색 엔진으로 대상을 탐색하고 깃허브에서 익스플로잇 코드를 다운로드해 자율적으로 공격을 시도했다. 공격자는 Qwen, GLM, Kimi, MiniMax 등의 모델도 활용했으며, 에이전트의 파일 서버 설정 오류로 전체 인프라와 세션 기록이 외부로 노출되어 정체가 드러났다.

원문 보기 →
SentinelOne expands security operations automation with governed AI
Help Net Security 2026. 8. 3. 22:44

SentinelOne은 Singularity 플랫폼 전반에 통제 가능한 폐쇄형 대응 기능을 도입하여 Purple AI와 Singularity Hyperautomation을 통한 자율 보안 운영을 강화했습니다. 보안 팀이 사전 설정한 통제 범위 내에서 AI가 경보를 스스로 조사·판단하고 대응을 실행하며, 6월부터 도입되어 매일 8,500건 이상의 주요 조사를 자율 처리하고 있습니다. Singularity 플랫폼 내의 모든 AI 실행 조치는 추적, 감사 및 수정이 가능하도록 설계되어 실시간 대응력과 제어 가능성을 동시에 제공합니다.

원문 보기 →
Android RAT Survives Reboots Using Watchdog Services and Boot Receivers
Cyber Security News 2026. 8. 3. 22:41

바레인의 공식 긴급 알림 앱으로 위장해 설치되는 새로운 안드로이드 원격 제어 악성코드(RAT) 'Octagon'이 발견되었습니다. K7 Security Labs에 따르면 이 악성코드는 기기 잠금 해제 정보, SMS, 금융 정보 등 개인 데이터를 탈취합니다. 특히 감시자(Watchdog) 서비스와 부트 수신기, 30분 간격의 계정 동기화 설정을 활용해 기기를 재부팅하더라도 감염 상태를 유지하고 명령 서버와 지속적으로 연결합니다.

원문 보기 →
Georgia, Michigan say water systems hacked by Iran-tied crew
The Register Security 2026. 8. 3. 22:33

미국 조지아주와 미시간주의 상수도 시설이 사이버 공격을 감지함에 따라 FBI가 최소 7개 주를 대상으로 관련 사건을 조사하고 있습니다. 이번 공격으로 인한 운영 중단이나 공중보건 피해는 없었으나, 이란 연계 해커들이 Rockwell Automation 등의 산업용 제어장치(PLC)를 겨냥한 것으로 추정됩니다. 앞서 미네소타주에서도 30개 이상의 지역 상수도 시스템이 공격을 받은 바 있습니다.

원문 보기 →
River Bank Says Hackers Deleted Data Stolen in Ransomware Attack
SecurityWeek 2026. 8. 3. 22:02

River Financial Corporation은 지난 6월 16일 랜섬웨어 공격을 받아 일부 서버 환경이 침해되고 데이터가 유출되었다고 밝혔습니다. 회사는 시스템을 격리하고 계정을 비활성화하는 등 대응에 나섰으며, 해커 측으로부터 탈취된 데이터가 삭제되었다는 확인을 받았습니다. 개인정보 유출 여부 및 영향 범위에 대한 조사가 진행 중인 가운데, 이번 사건과 관련해 최소 4건의 소송이 제기되었습니다.

원문 보기 →
콜드카드 취약점 확산에 1BTC 미만 이체 급증…누적 피해 1816BTC 근접
디지털투데이 - 전체기사 2026. 8. 3. 21:19

콜드카드 하드웨어 지갑이 2021년 발생한 펌웨어 오류로 인해 추측 가능한 키를 생성해온 취약점이 알려지면서 1BTC 미만 비트코인 이체가 급증했다. 탈취 피해는 최대 1816BTC(약 1억 1400만달러) 규모로 불어날 것으로 추정되며, 자산 보관처를 이동하려는 이용자들의 거래소 예치와 소액 이체가 크게 늘어났다.

원문 보기 →