유럽연합 집행위원회는 한국의 개인정보 보호 수준을 EU 와 동등하다고 재확인하고, 기존 GDPR 적정성 결정을 유지하기로 결정했습니다. EU 는 2021 년 12 월의 초기 검토 결과와 2023 년 이후 추진된 법·제도 개선 사항을 종합적으로 평가한 후, 한국이 높은 수준의 보호 체계를 계속 유지한다고 판단했습니다.
원문 보기 →
유럽연합 집행위원회는 한국의 개인정보 보호 수준을 EU 와 동등하다고 재확인하고, 기존 GDPR 적정성 결정을 유지하기로 결정했습니다. EU 는 2021 년 12 월의 초기 검토 결과와 2023 년 이후 추진된 법·제도 개선 사항을 종합적으로 평가한 후, 한국이 높은 수준의 보호 체계를 계속 유지한다고 판단했습니다.
원문 보기 →
개인정보보호위원회는 틱톡과 애플 계열사가 적법한 근거 없이 타사 활동 정보 및 음성 녹음, 전사문을 수집·이용하고 국외로 이전하는 사실을 확인했다. 개인정보위는 이 위법 행위에 대해 과징금 총 105 억 5800 만원을 부과하고 시정·공표 명령을 의결했다.
원문 보기 →
2026 년 클루(Klue) 사의 침해 사고는 공급망 공격이 두 번째 범죄 집단으로 이어져 기존에 탈취된 데이터를 추가로 훔쳐낸 사례입니다. Icarus 범죄 그룹은 테스트 프로젝트용으로 생성되었으나 사용되지 않았던 서비스 계정 자격증명을 발견하여 OAuth 토큰을 수집했습니다. 이 사건은 SaaS 통합, 인증 기반 신뢰 및 제 3 자 위험 관리의 근본적 약점을 드러냈으며, 현대적인 정체성 공격이 비밀번호 탈취를 넘어 세션 토큰과 애플리케이션 신뢰 관계에 집중하고 있음을 보여줍니다.
원문 보기 →SGA솔루션즈사의 TrustPKI 소프트웨어에서 임의 파일 생성 및 데이터 변조가 가능한 취약점이 발견되었습니다. 이에 따라 해당 소프트웨어를 운용 중인 기관 담당자와 이용자는 조치 방안대로 소프트웨어 삭제를 권고받고 있으며, nProtect Online Security 등 백신 프로그램을 통해 탐지하고 사용자 동의 시 취약점을 조치하는 클리닝 서비스가 운영되고 있습니다.
원문 보기 →
Zscaler ThreatLabz 는 동아시아의 위협 행위자가 중동 정부 기관을 대상으로 TELESHIM, MIXEDKEY 등 새로운 악성코드 가족을 배포한 사이버 공격 활동을 감지했다고 밝혔다. Sudeep Singh는 Zscaler APT 연구 팀 상급 관리자로 이 캠페인이 텔레그램 API 를 명령 및 제어 (C2) 통신에 활용하여 합법적인 인터넷 트래픽과 섞이는 다단계 공격 체인을 사용한다고 설명했다.
원문 보기 →
사이버보안 연구소 뎁스퍼스트는 고성능 JSON Parser 'Oj' 내부 C 확장 모듈에서 메모리 손상 취약점 2 종을 발견했으며, 이는 깃랩의 주피터 노트북 파일 렌더링 기능을 악용하여 원격 코드 실행 공격 경로를 형성했다. 해당 버그는 2021 년 8 월 처음 유입된 이후 약 5 년간 방치되었으며, 깃랩은 이를 해결하기 위해 Oj 3.17.3 버전으로 패치를 포함한 긴급 보안 업데이트를 배포했다.
원문 보기 →
북한 해킹 조직인 BlueNoroff(라자루스 생태계와 연결됨) 가 신뢰할 수 있는 인물의 텔레그램 계정을 탈취해 크립토 및 웹3 기업 고위 관리자에게 위조 줌(Zoom) 회의 링크를 전송하는 새로운 공격 방식을 정교화했습니다. 분석가들은 이 그룹이 브라우저에서 암호화폐 지갑을 스캔한 후 ClickFix 페이트 단계를 통해 자격 증명과 자금을 도난당하도록 유도한다고 밝혔으며, 이는 단순 가짜 페이지보다 반복 가능한 파이프라인에 가까운 구조입니다.
원문 보기 →
스마트팩토리 현장에는 15 년 이상 된 노후 장비와 마이크로소프트 지원 종료 (EoS) 윈도우 XP, 윈도우7 등 구형 OS 가 사용되어 있어 보안 취약점이 존재한다. 세계경제포럼(WEF) 백서에 따르면 산업기업의 65%가 랜섬웨어 공격을 경험했으며, Jaguar Land Rover 및 Bridgestone 사례에서 보듯 사이버 공격은 생산망 전체를 마비시킬 수 있다.
원문 보기 →
테라 퀀텀과 Apex.AI 가 소프트웨어 정의 차량 및 연결형 로봇의 엣지-클라우드 통신에 미국 국립표준기술연구소(NIST) 표준화한 양자내성 암호 알고리즘을 적용했다. 기존 애플리케이션 로직, 분산형 소프트웨어 아키텍처 및 통신 절차를 변경하지 않고도 취약한 공개키 암호를 양자내성 암호로 교체할 수 있는 것이 이번 구현의 특징이다.
원문 보기 →
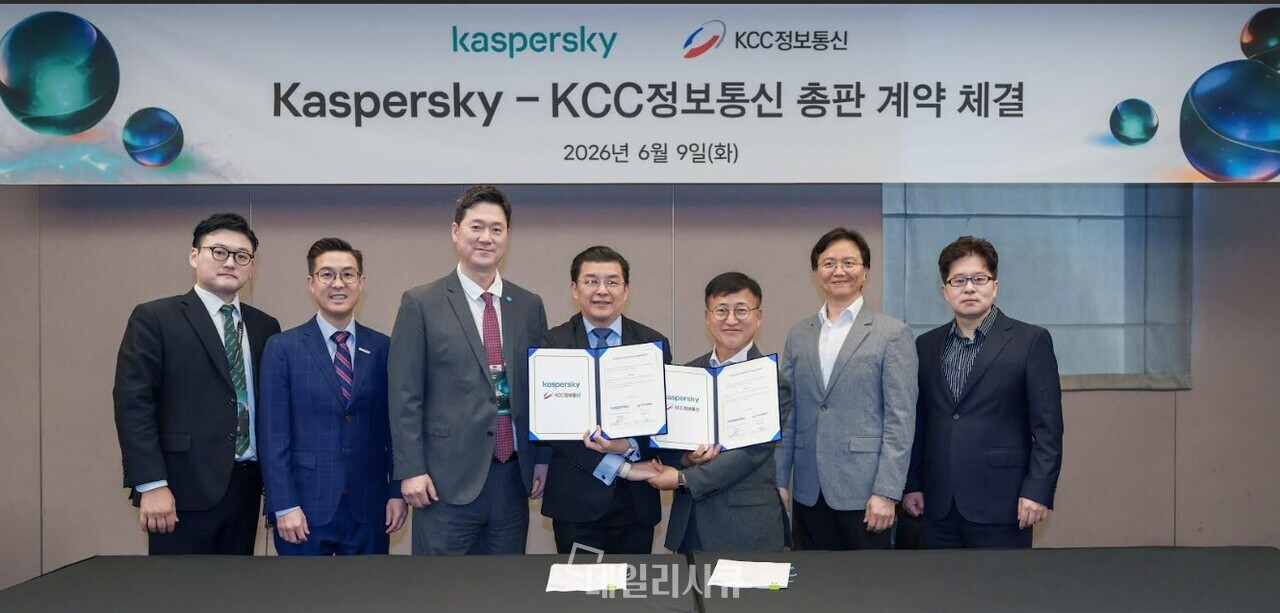
KCC정보통신은 글로벌 사이버보안 기업 카스퍼스키와 국내 총판 계약을 체결하여 EDR, OT 보안 및 리눅스 서버 보안을 확대한다. 기존 안티바이러스 중심의 사업 영역을 위협 탐지·분석·대응이 가능한 차세대 분야로 전환하고 있다.
원문 보기 →
2025 년 초 랜섬웨어 그룹 아키라가 엔드포인트 탐지 솔루션 우회 위해 취약한 IP 웹캠을 이용했고, 같은 해 5 월 미국과 영국 등 국제 기관들은 러시아 GRU 연계 그룹이 서방 국가의 IP 카메라를 해킹해 영상 및 메타데이터 수집 경보를 발령했다. 포소드는 이러한 위협에 대응하기 위해 CCTV 와 NVR 을 하나로 통합하고 KCMVP 인증 모듈을 탑재한 '캐치위저드'(CatchWizard)라는 융합 보안 솔루션을 출시했다.
원문 보기 →
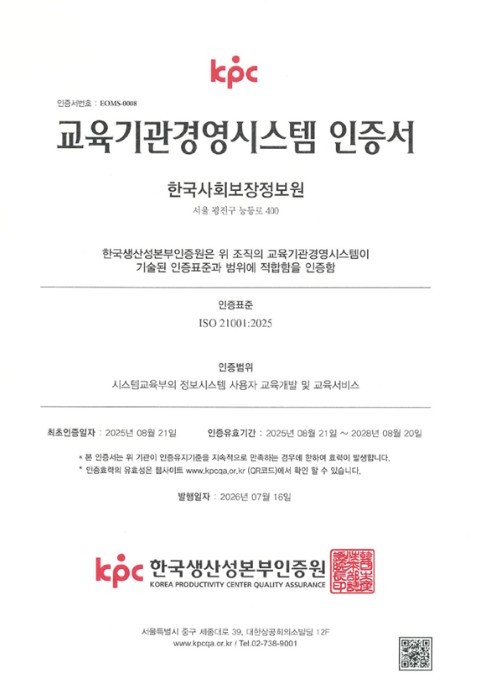
한국사회보장정보원은 보건복지 분야 정보시스템 사용자 교육서비스가 ISO 21001:2025 전환심사를 통과했다고 7 월 27 일 밝혔다. 한국생산성본부인증원은 이번 심사 결과에 따라 7 월 16 일 인증서를 발급했다.
원문 보기 →