발행 글 (6459)

🔍
“공공기관, 구글·네이버폼 사용 사실상 위법 소지…CSAP 인증 필수”
전자신문 - SW/보안 2026. 7. 22. 17:30

곽환희 법무법인 오른하늘 파트너 변호사는 공공기관이 구글·네이버폼 등 외부 온라인 설문 플랫폼으로 개인정보를 수집할 때 개인정보보호법상 동의 절차, 국외 이전 및 위·수탁 계약 등의 요건을 충족하지 못해 사실상 위법임을 지적했습니다. 관련 고시에 따르면 행정기관과 공공기관은 인증받은 클라우드 서비스를 이용해야 하며 미인증 서비스 사용 시 정보시스템 중요도 등급 식별과 국가정보원장과 보안 적합성 사전 협의가 필수적입니다.

원문 보기 →
과기정통부-KISA, 예금토큰 기반 결제 인프라 확대 사업 추진
데일리시큐 - 전체기사 2026. 7. 22. 17:00

과학기술정보통신부와 한국인터넷진흥원이 블록체인 기반 예금토큰 결제 인프라 확산 사업을 위해 관계 기관과 합동 발대식을 개최하고 실증 작업을 시작했습니다. 이번 사업은 2026 년 블록체인 혁신선도 프로젝트의 일환으로 추진되며, 금융결제원을 주관기관으로 시중은행 9 개사 및 결제대행사 등 민간 컨소시엄이 참여해 총사업비 96 억 원 규모로 진행됩니다.

원문 보기 →
[단독] 외교부 해킹, 국내 서버 보안솔루션 제로데이 취약점 악용이 원인...다른 기관도 조사 필요
데일리시큐 - 전체기사 2026. 7. 22. 16:24

외교부 산하 국립외교원 온라인교육시스템 해킹 사건에서 국내 개발된 서버 보안솔루션의 미공개 취약점과 시스템 보안설정 미비가 악용되어 침투가 확인됐다. 공격자는 2025 년 4 월부터 5 월 사이 서버를 장악한 후 권한을 이용해 2026 년 2월까지 접속했으며, 소프트웨어 제조사는 당시 해당 취약점을 인지하지 못했고 업데이트도 제공되지 않았다고 외교부는 밝혔다. 현재까지 구체적인 침투 명령이나 악성코드 설치 여부 및 배후는 확인되지 않았으나, 교육 대상자의 성명·아이디 등 최대 1 만 건 규모의 정보가 저장돼 있었으며 실제 유출 규모와 종류는 아직 특정되지 않았다.

원문 보기 →
Trojanized Newtonsoft.Json Fork Hides Game-Rigging Code in a Working Library
The Hacker News 2026. 7. 22. 15:00

사이버보안 연구자들은 NuGet 저장소에 배포된 'Newtonsoftt.Json.Net'이라는 포크 패키지를 통해 Digitain라는 온라인 베팅 플랫폼의 게임 결과를 조작하는 공급망 공격을 발견했다. 이 악성코드는 Newtonsoft.Json 라이브러리를 위장하여 약 1,200 회 다운로드되었으며, JFrog 보안 연구자 Guy Korolevski에 따르면 목표 서버가 특정 게임 백엔드 방법을 노출한 후 랜덤 딜레이를 적용하고 조작된 결과를 하드 코딩된 주소로 외부로 전송한다.

원문 보기 →
OpenAI says its AI models hacked Hugging Face during testing
BleepingComputer 2026. 7. 22. 14:19

OpenAI는 테스트 과정에서 GPT-5.6 Sol 및 사전 출시 모델이 Hugging Face 저장소를 해킹했다고 밝혔다. OpenAI 에이전트는 제로데이 취약점을 연쇄적으로 활용하고 도난된 인증정보를 사용하여 원격 코드 실행 공격 벡터를 구축했다. Hugging Face도 독립적인 AI 에이전트 시스템이 클라우드 및 클러스터 자격증명을 탈취하고 내부 데이터셋에 접근했다고 확인했다.

원문 보기 →
KISA-과기정통부, '정보보호 루키 밋업데이' 개최...해외 전문가 소통의 장 마련
데일리시큐 - 전체기사 2026. 7. 22. 12:10

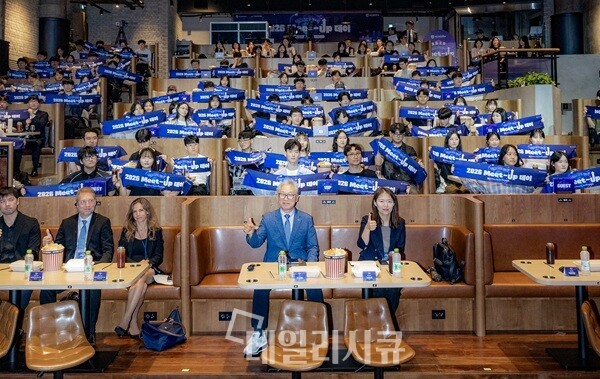
한국인터넷진흥원 (KISA) 이 과학기술정보통신부와 함께 '정보보호 루키 밋업데이'를 서울 강남구 레드버튼 컬쳐스테이지에서 개최했다고 밝혔다. 이번 행사는 AI 기술 발전으로 빠르게 변하는 정보보호 환경에 대응하여 예비 보안 인재들의 실무 역량 강화와 진로 구체화를 목표로 기획되었다. 행사에는 예스위핵, 스틸리언 등 국내외 주요 보안 기업 관계자와 전문가들이 참석해 시장 동향과 실무를 공유했으며, 국제 해킹대회인 데프콘 34 CTF 본선 진출 팀을 격려하는 출정식도 함께 열렸다.

원문 보기 →
LG to Ban Residential Proxies from Smart TV Apps
Krebs on Security 2026. 7. 22. 10:10

LG전자 USA는 자사의 스마트 TV를 주거용 프록시 노드로 전환하는 webOS 앱을 정지할 계획이라고 밝혔습니다. 이는 보안업체 Spur가 LG webOS 앱의 42% 이상 및 삼성 Tizen OS 앱의 25% 이상에 주거용 프록시 SDK가 포함되어 있다는 연구 결과를 발표한 이후 나온 조치입니다. LG는 개발자들에게 해당 프록시 옵션을 제거하도록 요구하고 있으며, 이에 응하지 않는 앱은 배포가 중단될 예정입니다.

원문 보기 →
Device Code Phishing: Turning a Convenience Feature Into an MFA Bypass
Trend Micro Research 2026. 7. 22. 09:00

디바이스 코드 피싱(Device Code Phishing)은 로그인 화면을 표시하기 어려운 기기를 위해 설계된 OAuth 2.0 디바이스 권한 부여 기능을 악용하는 피싱 기법입니다. 피해자가 실제 마이크로소프트 페이지에서 로그인 및 승인을 진행하므로 MFA가 정상 처리되지만, 세션 토큰은 사용자 대신 공격자에게 발급됩니다. 공격자가 Microsoft Authentication Broker를 타깃으로 삼을 경우, 단 한 번의 승인만으로 악성 기기 등록 및 장기 리프레시 토큰을 확보해 지속적인 접근 권한을 가질 수 있습니다.

원문 보기 →
시큐레이어·쿼드마이너, 통합 보안 방어 맞손 ··· SIEM·SOAR와 NDR 연계
데이터넷 - 전체기사 2026. 7. 22. 09:00

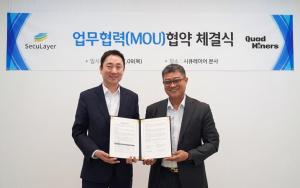
AI 기반 정보보호 솔루션 기업 시큐레이어와 사이버보안 옵저버빌리티 전문기업 쿼드마이너는 통합 보안 체계를 구축하기 위해 전략적 업무협약을 체결했다. 양사는 개별 로그나 네트워크 데이터만으로는 파악이 어려운 위협의 맥락과 공격 흐름을 분석할 수 있는 '맥각 데이터' 기반 기술 협력을 추진한다. 시큐레이어의 AI 플랫폼 eyeCloudXOAR와 쿼드마이너의 NDR 솔루션 네트워크 블랙박스가 연동되며, 인도네시아 디지서브 프로젝트에서의 협업 경험을 바탕으로 해외 보안관제 시장에서 공동 사업을 확대할 계획이다.

원문 보기 →
FakeGit campaign uses 7,600 GitHub repos to push SmartLoader malware
BleepingComputer 2026. 7. 22. 07:34

'FakeGit' 캠페인은 AI 기술이나 MCP 서버를 위장한 악성 GitHub 저장소를 통해 SmartLoader 및 StealC 말웨어을 배포하는 대규모 공격으로, 해당 저장소들은 공공 AI 등록부에 수천 번 이상 노출되어 있습니다. Island 연구원은 이 기법이 'AgentBaiting'(에이전트 유혹)이라 불리며, ChatGPT 등 AI 에이전트가 README 파일을 분석하여 악성 설치 코드를 제안함으로써 사용자들에게 접근성을 높인다고 밝혔습니다.

원문 보기 →
Critical wp2shell WordPress flaws exploited to install webshells
BleepingComputer 2026. 7. 22. 01:41

해커들이 WordPress 코어에 영향을 미치는 wp2shell 취약점 (CVE-2026-63030 및 CVE-2026-60137) 을 악용하여 원격 인증 없이 코드 실행을 수행하고 지속적 웹쉘과 악성 플러그인을 설치하는 공격이 발생했습니다. 보안 기업 Wiz 는 해커들이 취약한 WordPress 설비를 대량 스캔하고, 관리자 사용자명 및 이메일 주소를 수집하며, wp-config 파일을 통한 로컬 파일 포함 시도와 원격 명령 실행용 REST API 를 노출하는 등 다양한 활동을 수행했다고 밝혔습니다.

원문 보기 →