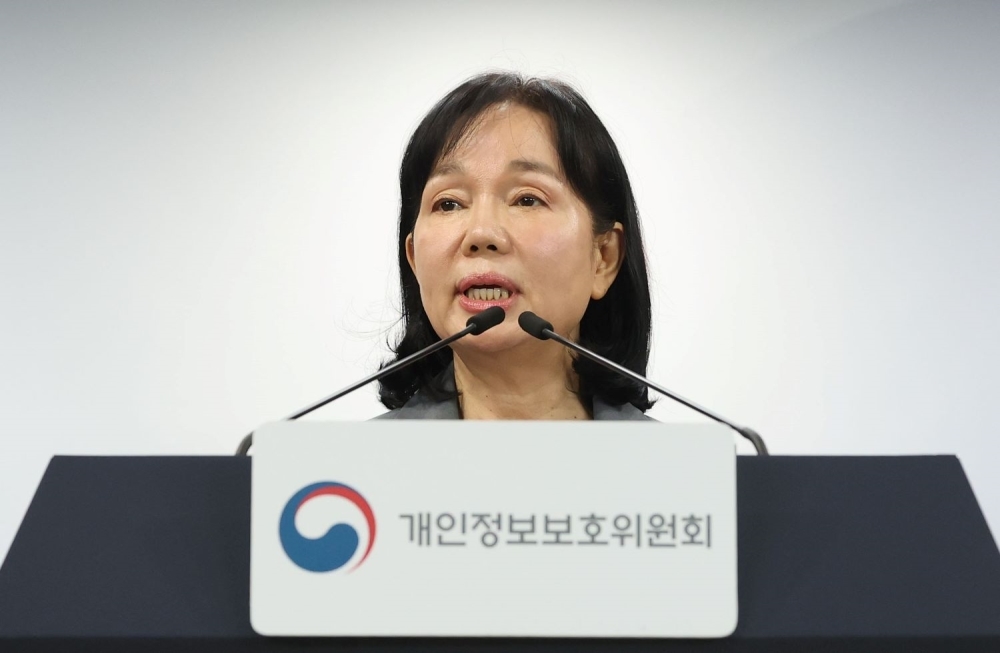
송경희 개인정보위원장이 프랑스 파리에서 열린 G7 개인정보 감독기구 회의에 참석하여 데이터 거버넌스 강화 및 개인정보 보호를 위한 국제 협력 방안을 논의했습니다. 특히 인공지능 시대의 글로벌 개인정보 보호 공동 대응과 아동 개인정보 보호 정책에 대한 협력 과제를 중점적으로 다루었습니다.
원문 보기 →
송경희 개인정보위원장이 프랑스 파리에서 열린 G7 개인정보 감독기구 회의에 참석하여 데이터 거버넌스 강화 및 개인정보 보호를 위한 국제 협력 방안을 논의했습니다. 특히 인공지능 시대의 글로벌 개인정보 보호 공동 대응과 아동 개인정보 보호 정책에 대한 협력 과제를 중점적으로 다루었습니다.
원문 보기 →
한국사이버안보학회가 7월 9일 'AI 시대 국가 사이버안보'를 주제로 세미나를 개최한다. 이번 세미나에서는 AI 시대의 국가 사이버안보 정책 방향, AI 무기를 활용한 사이버 위협 대응 전략, AI 융합 보안, 사이버 회복력 강화 방안 등을 논의할 예정이다. 국가정보원, 산·학·연 전문가들이 참여하여 국가 사이버보안 제도 정착과 실효성 제고 방안을 모색한다.
원문 보기 →
고려대학교 정보보호대학원이 제주에서 개최한 제2회 국제학술대회(KU-ICCSP 2026)에서 AI와 사이버안보의 결합으로 인한 국가 주권 위협에 대한 논의가 이루어졌습니다. 참가자들은 AI 기술 발전이 야기하는 보안 위협과 디지털 신뢰 약화에 대응하기 위해 민주적 가치와 인권 보호에 기반한 협력적 글로벌 거버넌스 구축의 중요성을 강조했습니다. 또한, AI 위험이 기술 자체보다 거버넌스 및 인적 요인에서 비롯되는 경우가 많다는 점에 주목하며, 신뢰할 수 있는 AI를 위한 거버넌스 가치의 실질적 이행을 촉구했습니다.
원문 보기 →
FBI와 CISA는 러시아 정보기관과 연계된 피싱 캠페인이 시그널 백업 복구 키를 탈취하는 방식으로 진화했다고 경고했습니다. 이 캠페인은 특히 정부 관계자, 군인, 언론인 등 높은 정보 가치를 지닌 개인을 대상으로 하며, 공격자는 시그널 지원팀을 사칭하여 사용자를 속여 복구 키를 빼내려 합니다. 이를 통해 공격자는 종단 간 암호화를 우회하지 않고도 사용자의 과거 메시지에 접근할 수 있게 됩니다.
원문 보기 →
미국 CISA는 시스코 통합 커뮤니케이션 매니저 서버의 취약점(CVE-2026-20230)에 대해 연방 기관에 긴급 패치를 요구했습니다. 이 취약점은 현재 공격에 악용되고 있으며, CISA는 6월 28일까지 패치를 완료하도록 지시했습니다. 또한 PTC의 PLM 제품군에 영향을 미치는 심각한 원격 코드 실행 취약점(CVE-2026-12569)에 대해서도 동일한 조치를 요구했습니다.
원문 보기 →
새롭게 발견된 사이버 공격 캠페인 'StrikeShark'는 새로운 악성코드인 SharkLoader를 사용하여 감염된 호스트에 Cobalt Strike Beacon을 배포합니다. 이 캠페인은 인도네시아 외교 기관, 대만 정부 기관, 여러 국가의 소프트웨어 개발 회사 등 광범위한 지역과 다양한 산업 분야를 대상으로 하고 있습니다. 공격자들은 알려진 취약점과 공개된 PoC 익스플로잇을 활용하여 초기 접근을 시도하며, 중국어 사용 위협 행위자의 소행으로 추정됩니다.
원문 보기 →
암호화폐 기반 예측 시장인 폴리마켓에서 공급망 공격으로 인해 약 300만 달러 상당의 피해가 발생했습니다. 해커가 웹사이트의 프론트엔드 공급업체를 통해 악성 스크립트를 삽입하여 사용자들이 사기 거래를 승인하도록 유도했습니다. 폴리마켓은 피해 고객에게 전액 환불할 예정이며, 이번 공격으로 인해 폴리마켓 자체 서버는 영향을 받지 않았습니다.
원문 보기 →
AI 기반 보안 시스템을 무력화시키는 악성코드가 등장했습니다. 이 악성코드는 LLM(거대 언어 모델) 기반 제품의 분석을 중단시키거나 거부하도록 설계되었으며, 특히 macOS 시스템을 공격하는 것으로 파악되었습니다. 보안 회사 센티넬랩스는 이 악성코드가 북한의 위협 활동과 연관이 있다고 분석했습니다.
원문 보기 →
중국어권 APT 그룹 CL-STA-1062가 동남아시아 정부 및 중요 인프라를 대상으로 새로운 맞춤형 백도어인 TinyRCT를 사용하여 사이버 공격을 감행하고 있습니다. 이들은 오픈소스 도구와 함께 TinyRCT를 활용하여 명령 실행, 파일 유출, 화면 캡처 등의 악성 행위를 수행하며, 최소 10개 이상의 조직이 피해를 입은 것으로 파악되었습니다.
원문 보기 →
전 세계 거의 백만 건에 달하는 여권 데이터베이스가 온라인에 유출되었습니다. 이번 사건은 고가치 정보인 여권이 저가치 인증 시스템인 대마초 판매점의 신원 확인에 사용되었다가, 이 저가치 시스템이 해킹당하면서 고가치 정보가 위험에 처하게 된 사례입니다.
원문 보기 →
팔로알토 네트웍스의 Unit 42 연구진은 중국 연계 위협 그룹 CL-STA-1062가 동남아시아의 에너지 및 정부 분야 주요 기반시설을 타깃으로 한 공격 캠페인을 발견했습니다. 해당 그룹은 SoftEther VPN, Mimikatz 등 오픈소스 도구와 함께 지속적인 시스템 제어를 위한 새로운 백도어인 'TinyRCT'를 사용했습니다. TinyRCT는 임의 명령 실행, 파일 유출, 스크린샷 캡처 기능과 더불어 포렌식 분석을 방해하는 자진 삭제 메커니즘을 갖추고 있습니다.
원문 보기 →
마이크로소프트는 최근 호텔 및 환대 산업을 대상으로 한 포토 ZIP 피싱 캠페인을 경고했습니다. 이 캠페인은 Node.js 임플란트를 사용하여 호텔 프런트 데스크 시스템을 침해하며, 일본어, 덴마크어, 네덜란드어로 된 가짜 예약 관련 이메일을 사용합니다. 공격자는 Calendly 및 Google URL 리디렉션을 통해 악성 ZIP 파일을 전달하고, 다운로드된 바로가기 파일은 PowerShell을 실행하여 TonRAT이라는 Node.js 기반 악성코드를 설치합니다.
원문 보기 →