그룹아이비(Group-IB)가 2026년 상위 10대 사이버 위협 조직을 발표했습니다. 이 보고서는 전 세계 사이버 범죄 조사 및 지하 생태계 모니터링 결과를 바탕으로 하며, 특히 공급망 공격이 2026년 사이버 범죄의 핵심 특징이 될 것으로 분석했습니다. 상위 10대 조직에는 스캐터드 스파이더, 라자루스, 머디워터 등이 포함되었으며, 각 조직의 공격 방식과 피해 규모 등이 상세히 기술되었습니다.
원문 보기 →
그룹아이비(Group-IB)가 2026년 상위 10대 사이버 위협 조직을 발표했습니다. 이 보고서는 전 세계 사이버 범죄 조사 및 지하 생태계 모니터링 결과를 바탕으로 하며, 특히 공급망 공격이 2026년 사이버 범죄의 핵심 특징이 될 것으로 분석했습니다. 상위 10대 조직에는 스캐터드 스파이더, 라자루스, 머디워터 등이 포함되었으며, 각 조직의 공격 방식과 피해 규모 등이 상세히 기술되었습니다.
원문 보기 →
애플리케이션 보안 기업 스패로우는 SBOM(Software Bill of Materials)을 단순히 생성하는 것을 넘어 안전하게 유통하고 지속적으로 관리하는 체계가 SW 공급망 보안 강화에 필수적이라고 강조했다. 스패로우는 SBOM의 생성, 보강, 증명, 공유, 검토, 관리 등 6단계 생애주기 관리가 필요하며, 디지털 서명을 통한 무결성 검증 및 권한 기반 접근 통제 기능을 갖춘 SBOM 유통 플랫폼을 제시했다. 이 플랫폼은 신규 취약점 발생 시 영향 범위를 신속하게 파악하여 대응 시간을 단축하는 데 기여할 수 있다.
원문 보기 →
송경희 개인정보보호위원회 위원장이 프랑스 파리에서 열리는 G7 개인정보 감독기구 회의에 참석하여 AI 시대의 개인정보 보호 및 데이터 거버넌스 협력 강화 방안을 논의합니다. 이번 회의에서는 신흥 기술에 따른 개인정보 이슈와 아동 개인정보 보호 정책을 중심으로 국제 공동 대응의 필요성을 강조할 예정입니다. 개인정보위는 한국의 AI 시대 개인정보 정책 성과와 예방 중심 관리 체계 전환 계획을 공유하며 글로벌 데이터 거버넌스 구축에 기여할 계획입니다.
원문 보기 →
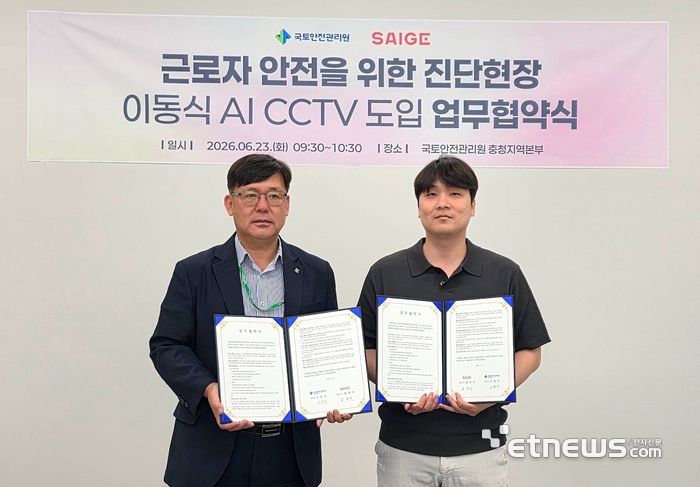
세이지와 국토안전관리원이 정밀안전진단 업무에 AI CCTV 도입을 위한 MOU를 체결했습니다. 양측은 상수도 진단 현장에 특화된 AI CCTV를 공동 개발하고, 현장 피드백을 반영하여 기술을 고도화할 계획입니다. 이는 건설 현장의 안전 관리 기준을 높이고 공공 안전 강화에 기여할 것으로 기대됩니다.
원문 보기 →
새로운 Mistic 백도어가 기업 네트워크 침입에 사용되고 있으며, 이는 랜섬웨어 그룹에 접근 권한을 판매하는 초기 접근 브로커(IAB)와 연관된 것으로 보입니다. Mistic은 보험, 교육, IT 등 다양한 분야의 조직을 대상으로 하며, KongTuke라는 IAB와 연관되어 ModeloRAT 원격 액세스 트로이 목마와 함께 사용된 사례도 발견되었습니다. 이 백도어는 파일 업로드, 다운로드, 삭제 등 일반적인 백도어 기능을 수행하며, 합법적인 파일에 숨겨져 탐지를 회피하는 것으로 나타났습니다.
원문 보기 →공격자들이 시스코 CUCM(Unified Communications Manager)의 심각한 취약점을 발견한 지 24시간도 채 되지 않아 이를 악용하기 시작했습니다. 이 취약점은 서버 측 요청 위조(SSRF)를 가능하게 하고 루트 권한 상승으로 이어져, 시스코 CUCM 및 CUCM SME 배포 환경에 영향을 미칩니다.
원문 보기 →러시아 정부 지원 APT 그룹 'Gamaredon'이 악성코드 로딩 및 서버 은닉 능력을 향상시켜 새로운 방어 전략이 요구되고 있습니다. 이들은 지속적으로 공격 방식을 개선하며 탐지를 회피하고 있습니다.
원문 보기 →
전직 헌터리스(Huntress) 직원이 내부 직원이 랜섬웨어 범죄자에게 정보를 유출했다고 주장하며 회사가 IPO를 앞두고 고객 보안보다 이를 은폐하려 했다고 비난했습니다. 이 직원은 FBI에 의해 적발되었음에도 불구하고 여전히 회사에 재직 중이며, 이 사건이 회사와 고객에게 심각한 위험을 초래할 수 있다고 주장했습니다.
원문 보기 →
쇼피파이의 주문 추적 앱 'Shop'이 피싱 공격에 악용되고 있습니다. 사기꾼들은 가짜 구매 영수증을 앱에 삽입하여 사용자들이 민감한 정보를 제공하거나 원격 제어 소프트웨어를 설치하도록 유도합니다. 이 공격은 이메일 기반 피싱보다 더 효과적인 것으로 나타났으며, 앱의 신뢰성을 이용합니다.
원문 보기 →
최근 'Parcel Expert'라는 이름으로 유포되는 택배 사기 구인 공고에 주의해야 합니다. 이 사기는 집에서 택배를 수령, 검수, 재포장 및 재발송하는 업무를 제안하며, 실제로는 도난당한 결제 정보를 이용해 구매한 상품을 처리하는 역할을 시키는 것입니다. 사기범들은 유명 소매업체와 협력한다고 속여 피해자들이 세탁된 상품을 유통하도록 유도합니다.
원문 보기 →
사이버 범죄자들이 인기 게임 'GTA 6'의 출시 기대감을 악용하여 가짜 웹사이트를 통해 악성코드와 암호화폐 사기를 벌이고 있습니다. 이들 웹사이트는 'VIP 사전 액세스'를 미끼로 사용자에게 최대 250달러 상당의 암호화폐를 요구하며, 결제 후에도 게임은 제공되지 않고 악성코드만 설치됩니다. 특히 PC 및 안드로이드 사용자가 위험하며, 공식 출시일 이전의 사전 판매 제안은 피해야 합니다.
원문 보기 →
새로운 macOS 악성코드 'Gaslight'는 AI 기반 분석 도구를 혼란스럽게 하기 위해 실행 파일 내에 가짜 오류 메시지와 디버깅 데이터를 숨깁니다. 이 악성코드는 분석 도구가 오류가 발생했다고 믿게 만들어 분석을 중단시키거나 방해하려는 의도를 가지고 있습니다. 이 악성코드는 백도어 및 정보 탈취 기능을 포함하며, 북한 연계 위협 행위자가 배후에 있는 것으로 추정됩니다.
원문 보기 →