발행 글 (6450)

🔍
FBI's Operation Blackout Dismantles Scammers Operating Overseas Targeting Americans
Cyber Security News 2026. 9. 30. 20:15

FBI는 '오퍼레이션 블랙아웃(Operation Blackout)'을 통해 미국인들을 표적으로 암호화폐 투자 사기 및 로맨스 스캠 등을 벌인 해외 사기 조직을 소탕했다. 이 작전을 통해 당국은 약 170억 달러를 압수 및 동결하고 수백 명의 용의자를 체포했으며, 동남아시아, 중동, 아프리카의 대규모 시설에서 사기 행위에 강제 동원된 수천 명의 노동자를 구출했다. 수사관들은 해외 법집행 파트너들과 협력하여 물리적 시설을 급습하고 암호화폐를 추적하는 등 사기 생태계 전반을 동시에 타격하고 있다.

원문 보기 →
Hackers Turn One Compromised Account Into Access to Azure DevOps and Kubernetes
Cyber Security News 2026. 9. 30. 20:15

최근 조사에 따르면, 'Storm-3068'로 명명된 해커가 단일 계정을 탈취하여 Azure DevOps 및 Kubernetes 리소스 등 클라우드 환경 전체에 접근한 사건이 발생했습니다. 마이크로소프트(Microsoft) 분석가들은 공격자가 셀프 서비스 비밀번호 재설정을 통해 계정을 장악한 뒤 자체 인증 방법을 등록하여 지속적인 접근 권한을 확보했다고 밝혔습니다. 이후 공격자는 악성 파이프라인을 생성해 50개 이상의 리소스에 접근했으며, 7개의 탈취된 클러스터 구성 파일을 저장소에 추가하여 Kubernetes 클러스터 자격 증명을 수집했습니다.

원문 보기 →
Amazon Prime Phishing Scam Uses Fake Billing Alert to Steal Logins and Card Details
Hackread - Cybersecurity News 2026. 9. 30. 20:15

가짜 결제 오류 알림을 이용해 사용자의 로그인 정보와 카드 세부 정보를 탈취하는 아마존 프라임(Amazon Prime) 피싱 공격이 진행 중입니다. 이 피싱 이메일은 결제 문제로 프라임 멤버십이 일시 중지되었다고 주장하며, 48시간 이내에 결제 수단을 업데이트하지 않으면 멤버십이 영구 취소된다고 피해자를 속입니다. 이메일에 포함된 링크를 클릭하면 아마존 및 프라임 비디오(Prime Video)와 유사하게 제작된 가짜 웹사이트로 연결되어 피해자의 계정 정보와 결제 데이터를 수집합니다.

원문 보기 →
Bitget hacked via zero-day in third-party security products
BleepingComputer 2026. 9. 30. 20:11

암호화폐 거래소 비트겟(Bitget)은 지난주 발생한 3억 8,750만 달러 규모의 도난 사건이 제3자 보안 제품의 제로데이 취약점을 악용한 공격에 의해 발생했다고 밝혔습니다. 슬로우미스트(SlowMist)와 맨디언트(Mandiant)의 조사에 따르면, 공격자들은 보안 장비를 손상시킨 후 웹 셸과 악성코드를 배포하여 비트겟의 지갑 환경에 접근한 것으로 확인되었습니다. 그레이시 첸(Gracy Chen) CEO는 이번 공격이 여러 자산과 블록체인 네트워크에 영향을 미쳤으며, IP 행동 패턴과 온체인 분석을 근거로 북한 해커들의 소행이라고 지적했습니다.

원문 보기 →
Russian APT Star Blizzard Uses ‘RedFlick’ Infection Chain in Recent Attacks
SecurityWeek 2026. 9. 30. 19:59

마이크로소프트에 따르면, 러시아 국가 지원 해킹 그룹인 Star Blizzard가 탐지를 우회하기 위해 'RedFlick'이라는 새로운 악성코드 배포 기법을 최근 공격에 도입했습니다. 이들은 우크라이나 기관 및 이를 지원하는 국제 단체들을 표적으로 삼아 악성 VHDX 컨테이너나 암호화된 압축 파일이 포함된 피싱 이메일을 발송했습니다. 피해자가 위장된 바로가기 파일을 클릭하면 백그라운드 스크립트가 실행되어 예약 작업을 설정하고, 최종적으로 CosmicPulse 파이썬 백도어 등을 시스템에 설치하게 됩니다.

원문 보기 →
Security Teams Can Now Monitor Claude Chats, Files and AI Agent Activity
Cyber Security News 2026. 9. 30. 19:46

클로드 컴플라이언스 API는 보안팀이 직원 및 AI 에이전트 활동을 파악할 수 있도록 지원하며, 기존 모니터링, DLP, SIEM 및 보안 워크플로우와 클로드 데이터를 통합합니다. 클로드 엔터프라이즈 고객은 이 API를 통해 대화 내용, 업로드된 파일, 프로젝트는 물론 마이크로소프트 365 애드인에서의 활동까지 접근할 수 있습니다. 이를 통해 보안팀은 자격 증명이나 소스 코드 같은 민감 정보가 공유되었는지 조사하고, 보안 플랫폼은 정책 규칙을 적용하여 경고를 생성할 수 있습니다. 또한 이 API는 사용자 로그인, 관리자 조치, 구성 변경 등 활동 피드 이벤트도 기록합니다.

원문 보기 →
US-Focused CSuite Phishing Steals Microsoft 365 Sessions and Deploys RMM Tools for Remote Access
The Hacker News 2026. 9. 30. 19:45

ANY.RUN 연구원들은 미국을 주요 표적으로 삼아 기술, 제조, 정부 및 컨설팅 기관을 노리는 'CSuite' 피싱 캠페인을 분석했다. 이 캠페인은 Adobe, DocuSign 등의 비즈니스 미끼를 사용하여 피해자를 속인 뒤 두 가지 주요 공격 경로를 취한다. 공격자는 ScreenConnect나 Action1과 같은 원격 관리 도구를 설치해 엔드포인트 제어권을 탈취하거나, 자격 증명 수집을 통해 Microsoft 365 세션을 훔쳐 비즈니스 시스템에 대한 지속적인 접근 권한을 확보한다.

원문 보기 →
OpenInfra Europe’s JFrog Artifactory instance breached, packages potentially compromised
Help Net Security 2026. 9. 30. 19:39

공격자들이 OpenInfra Europe이 운영하는 자체 호스팅 JFrog Artifactory 인스턴스를 침해하여 관리자 권한을 획득했습니다. 이번 침해는 인증 우회 취약점인 CVE-2026-82329를 악용해 2026년 8월 31일에 발생했으며, 9월 15일에 발견되어 해당 시스템이 즉각 격리되었습니다. OpenInfra Europe은 2026년 8월 28일부터 9월 15일 사이에 해당 인스턴스에서 아티팩트를 다운로드한 사용자들에게 사용을 중단하고 패키지가 손상되었을 가능성에 대비할 것을 경고했습니다.

원문 보기 →
SAS “韓 기업, AI 안전성 신뢰 높아져…감독 강화 효과”
전자신문 - 속보 2026. 9. 30. 19:23

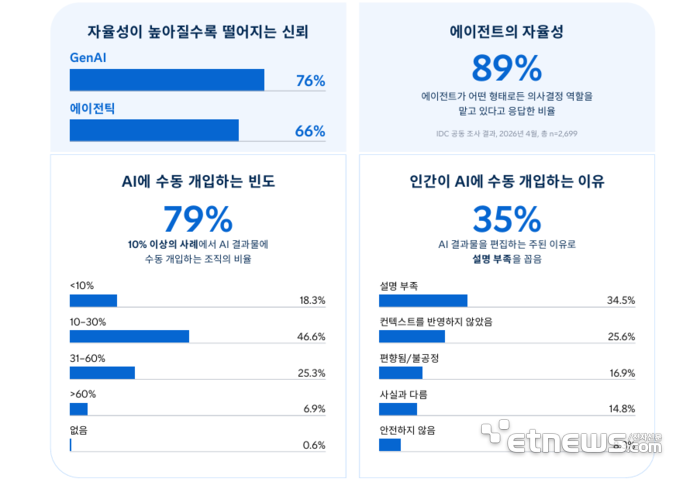
SAS의 보고서에 따르면 한국 기업의 인공지능(AI)에 대한 신뢰와 실제 관리 역량 사이의 격차가 1년 만에 크게 줄어든 것으로 나타났습니다. 이는 AI에 대한 과도한 기대가 줄고 기업들이 관리·감독 체계를 빠르게 강화한 결과로 분석됩니다. 그러나 AI 판단 기준을 보여주는 '설명 가능성'과 '데이터 품질' 같은 핵심 기반은 여전히 취약한 것으로 드러나 향후 과제로 지적되었습니다.

원문 보기 →
ShinyHunters Defiant After FBI Calls on Members to Come Forward
SecurityWeek 2026. 9. 30. 19:20

FBI는 네덜란드에서 해킹 그룹 샤이니헌터스의 리더로 추정되는 인물이 체포되자 남은 조직원들에게 자수할 것을 촉구했습니다. 체포된 용의자 페핀 반 데어 스탑은 140개 이상의 조직을 해킹해 최소 7,000만 달러를 갈취하고 해외에서 두 건의 살인을 계획한 혐의를 받고 있습니다. 한편, FBI의 성명 발표 이전에 샤이니헌터스 측은 FBIJobs.gov 해킹 사건이 자신들의 브랜드를 보호하기 위한 마케팅 캠페인이었다고 주장했습니다.

원문 보기 →
More than half of UK businesses lack confidence in basic cyber skills
The Register Security 2026. 9. 30. 19:04

영국 정부의 최신 기술 설문조사에 따르면, 영국 기업의 57%가 최소 한 가지 이상의 기본적인 사이버 보안 작업을 수행하는 데 자신감이 부족한 것으로 나타났습니다. 이는 작년의 49%에서 증가한 수치로, 약 80만 8천 개의 기업이 데이터 보안 저장, 방화벽 구성, 악성코드 탐지 및 제거 등의 작업에 어려움을 겪고 있음을 의미합니다. 특히 악성코드 탐지 및 제거 부문에서 가장 큰 기술 격차가 보고되었으며, 전문가들은 AI로 인해 진화하는 악성코드와 복잡해지는 IT 환경이 기업의 부담을 가중시키고 있다고 지적했습니다.

원문 보기 →
[기고]AX 시대 변화와 개인정보보호법·정보통신망법 개정에 우리는 준비됐는가
전자신문 - 속보 2026. 9. 30. 19:02

2026년 가을을 기점으로 개정 및 시행되는 개인정보보호법과 정보통신망법은 사업주와 대표자의 최종 책임을 명시하고, 일정 규모 이상의 기업에 대해 이사회 의결을 거친 개인정보보호책임자(CPO) 및 임원급 정보보호최고책임자(CISO) 지정을 의무화했다. 개인정보보호법 개정에 따라 랜섬웨어 등으로 인한 데이터 훼손 및 변조도 유출에 포함되어 의심 단계에서도 72시간 내 통지 의무가 발생하며, 과징금 상한액이 전체 매출액의 10%로 상향되었다. 또한, 2027년부터 일정 규모 이상의 사업자는 ISMS-P 인증이 의무화되며, 정보통신망법에 따라 CISO를 위원장으로 하는 정보보호위원회가 신설되는 등 관리 체계가 대폭 강화된다.

원문 보기 →