Russia's Star Blizzard Ditches ClickFix to Widen Phishing Net
Dark Reading
2026. 10. 1. 00:02
한 APT 공격 그룹이 'RedFlick'이라는 새로운 전술을 사용하고 있습니다. 이들은 NGO, 싱크탱크, 언론인 등 우크라이나 관련 대상을 표적으로 삼아 'CosmicPulse' 백도어를 배포합니다.
원문 보기 →
한 APT 공격 그룹이 'RedFlick'이라는 새로운 전술을 사용하고 있습니다. 이들은 NGO, 싱크탱크, 언론인 등 우크라이나 관련 대상을 표적으로 삼아 'CosmicPulse' 백도어를 배포합니다.
원문 보기 →
공격자들이 신뢰할 수 있는 소프트웨어 패키지 및 개발 도구에 자격 증명 탈취 악성코드를 숨겨 공급망 공격을 수행하고 있습니다. 이 악성코드는 개발자 컴퓨터나 자동화된 빌드 시스템에서 실행되어 클라우드 액세스 키와 같은 민감 정보를 훔칩니다. 탈취된 자격 증명은 클라우드 인프라 침해, 데이터 유출, 지속적인 액세스 확보에 사용될 수 있습니다. Qualys 연구원들은 개발자 환경과 클라우드 인프라를 분리된 보안 문제가 아닌 연결된 단일 공격 표면으로 취급해야 한다고 지적했습니다.
원문 보기 →
시스코(Cisco)는 공격자들이 관리자 권한을 얻기 위해 실제 악용 중인 Catalyst SD-WAN Manager의 심각한 제로데이 취약점(CVE-2026-76504)에 대한 보안 업데이트를 발표했습니다. 이 취약점은 HTTP 요청의 URI 인코딩을 부적절하게 처리하여 발생하며, 인증되지 않은 원격 공격자가 취약한 시스템에 접근할 수 있게 합니다. 시스코는 악성 요청에 사용되는 침해 지표(IOC)를 공유하고, 시스템 손상 여부를 확인하기 위해 특정 로그 파일들을 점검할 것을 권장했습니다.
원문 보기 →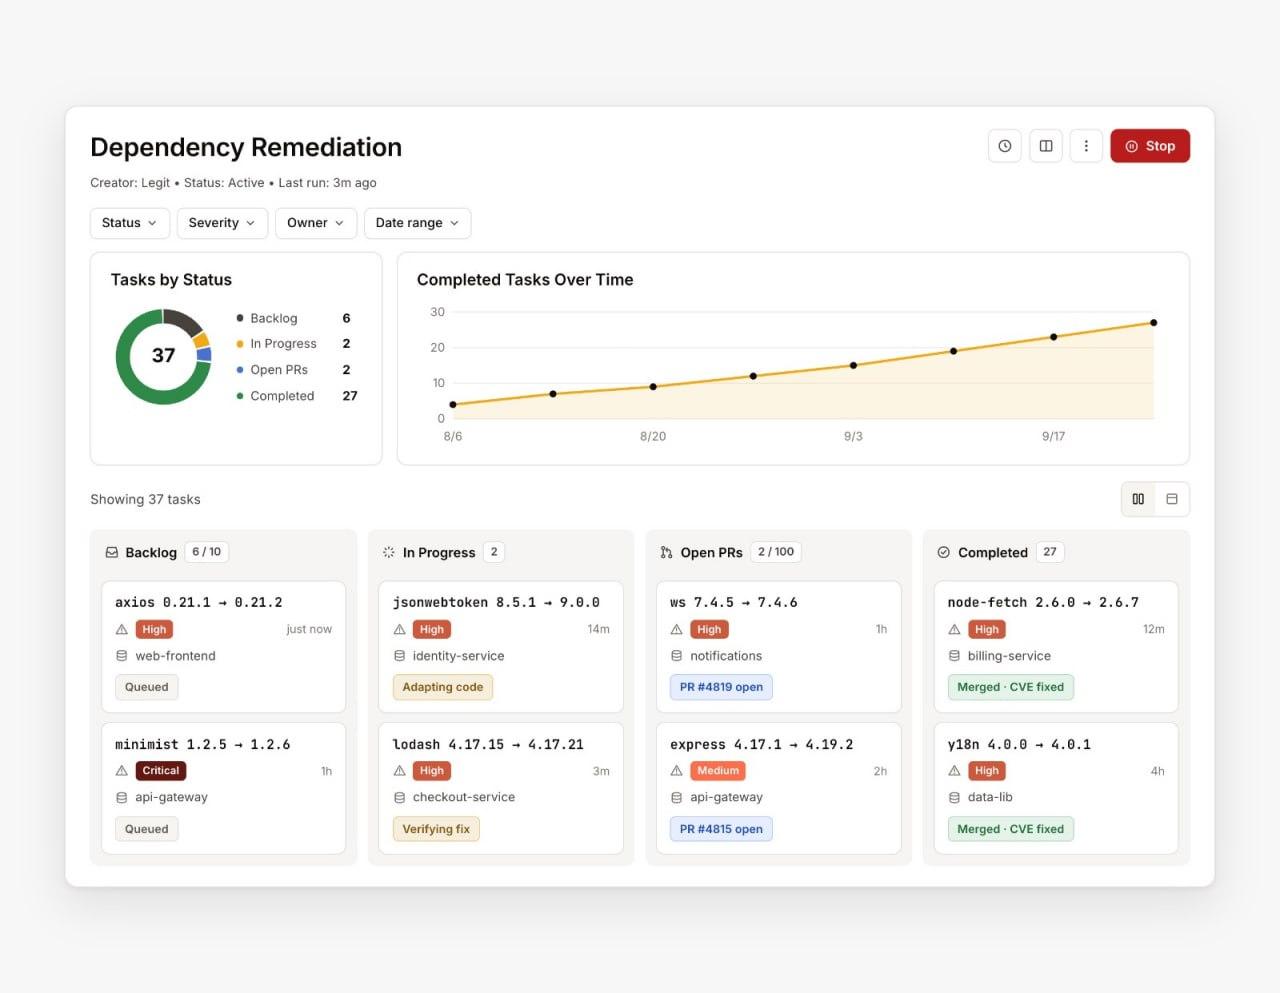
Legit Security는 자체 개발 코드뿐만 아니라 오픈소스 종속성에서 발견된 취약점까지 해결할 수 있도록 'Agentic Remediation' 기능을 확장했다고 발표했습니다. 이 에이전트는 취약한 패키지를 식별하고, 문제를 해결하는 가장 안전한 업그레이드 버전을 찾아 수정을 적용합니다. 이후 수정 사항을 다시 스캔하여 취약점 해결을 검증한 뒤, 개발자가 바로 검토할 수 있도록 풀 리퀘스트(PR)를 생성하여 수동 분류 작업 없이 신속한 조치가 가능하게 합니다.
원문 보기 →
해커들이 회의 초대장이나 문서 요청 등으로 위장한 피싱 이메일을 통해 가짜 Zoom 및 PDF 설치 파일을 유포하고 있습니다. 피해자가 파일을 실행하고 Windows 관리자 권한을 승인하면, 실제로는 합법적인 원격 제어 소프트웨어인 MSP360 RMM이나 ScreenConnect가 설치되어 공격자가 PC를 장악하게 됩니다. 마이크로소프트(Microsoft)는 2026년 7월 여러 산업 분야에서 이러한 활동을 확인했으며, 공격자들이 정상적인 관리 도구를 악용해 탐지를 어렵게 만들고 있다고 밝혔습니다.
원문 보기 →
Google Threat Intelligence Group(GTIG)의 보고서에 따르면, 2026년 월평균 취약점 공개 건수와 실제 악용된 취약점 수가 크게 증가했으며, 이는 AI가 취약점 발견 및 악용 속도를 변화시키고 있기 때문으로 분석되었습니다. 2026년 첫 8개월 동안 141개의 취약점이 악용되어 2025년 전체 수치인 127개를 넘어섰으며, 제로데이보다는 기존 취약점(n-day)의 악용 증가세가 두드러졌습니다. 연구진은 위협 행위자들이 LLM과 AI 도구를 활용해 패치나 개념 증명(POC) 코드를 분석하여 n-day 취약점을 빠르게 무기화하고 있을 가능성이 있다고 지적했습니다.
원문 보기 →
토큰 시큐리티(Token Security)의 이타마르 아펠블라트(Itamar Apelblat)는 AI가 작업 중심의 에이전트에서 지속적으로 작동하는 AI '동료'로 진화하면서 기존의 접근 권한 모델이 한계에 부딪히고 있다고 지적했습니다. 마이크로소프트(Microsoft)와 오픈AI(OpenAI)가 구상하는 이러한 디지털 동료는 사람처럼 지속적인 권한을 가지게 되며, 현재의 OAuth 권한 부여나 서비스 계정 방식으로는 안전한 관리가 어렵습니다. 이에 따라 접근 권한 남용을 방지하고 자격 증명의 수명 주기 및 권한 회수를 관리할 수 있는 새로운 보안 모델의 도입이 요구됩니다.
원문 보기 →
구글 위협 인텔리전스 그룹(GTIG)의 연구에 따르면, AI를 통해 발견된 취약점의 50%가 원격 코드 실행(RCE)을 허용하는 것으로 나타나 일반 CVE(26%)에 비해 그 비율이 훨씬 높았습니다. 2026년 들어 취약점 공개와 악용 사례가 급증했으며, GTIG는 이러한 증가세가 AI 도구의 도움을 받은 n-day 취약점의 빠른 무기화 때문일 수 있다고 분석했습니다. 또한 2026년에 공개된 1,500개 이상의 AI 관련 취약점 중 상당수가 에이전트 오케스트레이션 프레임워크 및 추론 인프라에 집중되어 있는 것으로 확인되었습니다.
원문 보기 →
필라 시큐리티(Pillar Security)는 AI 모델 학습 도구인 언슬로스(Unsloth)의 언슬로스 스튜디오(Unsloth Studio)에서 모델을 선택하기만 해도 임의의 코드가 실행되는 취약점을 발견했습니다. 연구원 아리엘 포겔(Ariel Fogel)에 따르면, 이 문제는 메타데이터 확인 과정에서 원격 코드 신뢰 옵션이 기본적으로 활성화되어 발생하며 공격자가 개발자 시스템의 중요 데이터를 탈취할 수 있게 합니다. 언슬로스 관리자들은 6월에 해당 문제를 수정했으나, 스튜디오 버전이 베타 상태라는 이유로 보안 권고문 발표와 CVE 할당을 거부했습니다.
원문 보기 →
마이크로소프트(Microsoft)는 외부 스크립트 주입 공격으로부터 Entra ID 인증 시스템을 보호하기 위해 추가적인 콘텐츠 보안 정책(CSP) 방어를 시행할 예정입니다. 이에 따라 로그인 시 신뢰할 수 있는 마이크로소프트 CDN 도메인의 스크립트만 허용되며, 2026년 10월 중순부터 하순까지 배포가 완료되어 크로스 사이트 스크립팅(XSS) 등의 위협을 차단하게 됩니다. 이번 조치는 2023년 5월과 6월 중국 해커들의 Exchange Online 침해 사건 이후 발표된 보안 미래 이니셔티브(SFI)의 일환으로, 기업 고객은 로그인 페이지에 코드를 주입하는 브라우저 확장 프로그램이나 도구의 사용을 중단해야 합니다.
원문 보기 →
해커들이 인터넷에 노출된 PaperCut MF 서버의 제로데이 취약점(CVE-2026-81578 및 CVE-2026-82078)을 악용하여 교육 부문 고객의 시스템에 침투했다. eSentire의 보고서에 따르면, 공격자들은 2026년 8월 31일 침투 후 메모리 내 로더와 웹 셸을 설치하고 변조된 Microsoft Copilot 바이너리에 숨겨진 AdaptixC2 임플란트를 배포하여 이틀도 안 돼 도메인 컨트롤러로 이동했다. 또한 이들은 로그와 데이터베이스에서 흔적을 삭제하고 다른 공격자의 동일한 취약점 악용을 차단하여 독점적인 제어권을 유지하려 시도했다.
원문 보기 →
워치가드(WatchGuard)는 Fireware OS에서 원격 코드 실행(RCE)을 유발할 수 있는 치명적인 코드 인젝션 취약점(CVE-2026-86131)을 포함해 총 15개의 보안 취약점을 패치했다. 이 취약점을 악용하면 원격 VPN 서버를 제어하는 공격자가 연결된 Firebox 어플라이언스에서 루트 권한으로 명령을 실행할 수 있다. 또한, 워치가드는 인증 없이 임의의 셸 명령을 실행할 수 있는 Access Point 관련 치명적인 취약점 2개(CVE-2026-101891, CVE-2026-86102)와 고위험 취약점 1개도 함께 수정했으며, 현재까지 이들이 실제 공격에 악용된 사례는 확인되지 않았다.
원문 보기 →