발행 글 (21224)

🔍
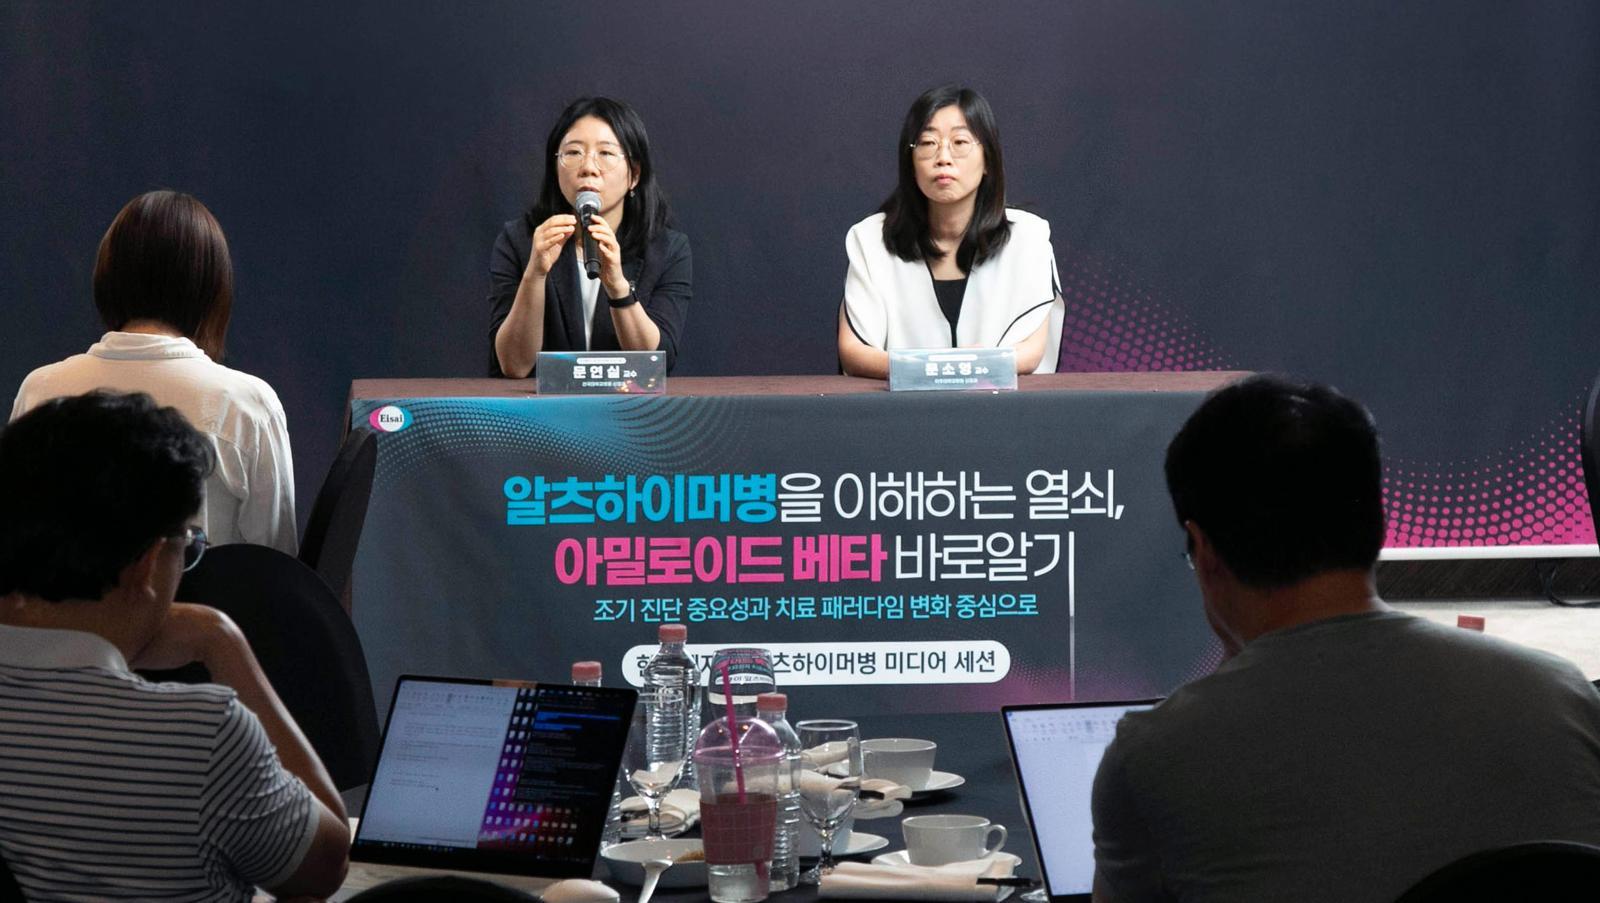
치매 원인 물질 없애는 치료제 나와… 문제는 年 4000만원 약값
동아일보 - IT/의학 2026. 8. 18. 00:30

미국 바이오젠과 일본 에자이가 공동 개발한 치매 치료제 레켐비가 국내에 출시되었으며, 이는 알츠하이머병의 원인 물질인 아밀로이드 베타를 직접 제거하는 첫 약물입니다. 이 약은 기존 증상 완화제로는 다른 인지 기능 저하 속도를 27% 늦추거나 뇌 내 아밀로이드 수치를 급격히 낮출 수 있는 임상 효과를 보였습니다. 그러나 레켐비는 건강보험 적용이 없는 비급여 약으로 연간 최대 4000만 원의 비용과 PET 검사, MRI 등 진단 비용을 모두 환자 본인이 부담해야 합니다.

원문 보기 →
복잡한 약물 쉽게 재설계→신약 개발 속도 [지금은 과학]
아이뉴스24 - 컴퓨팅/보안 2026. 8. 18. 00:00

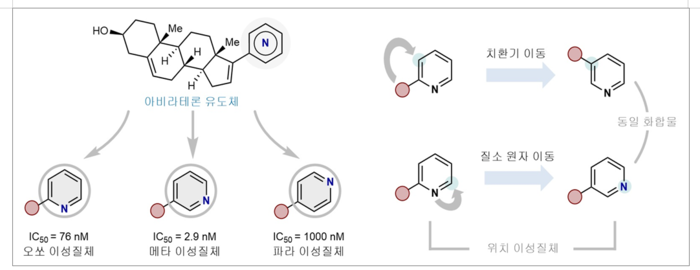
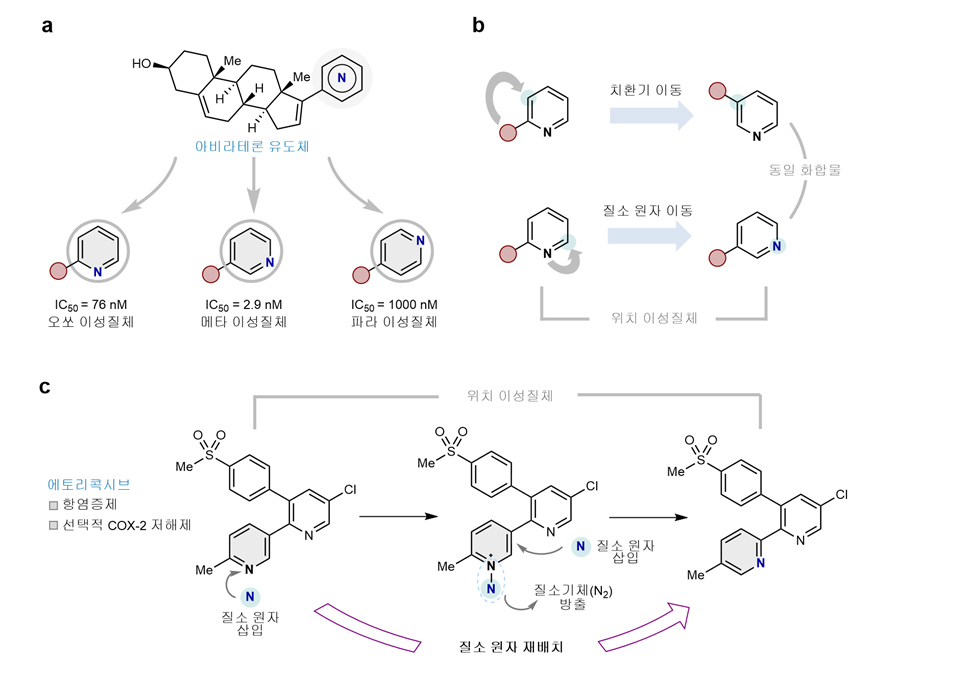
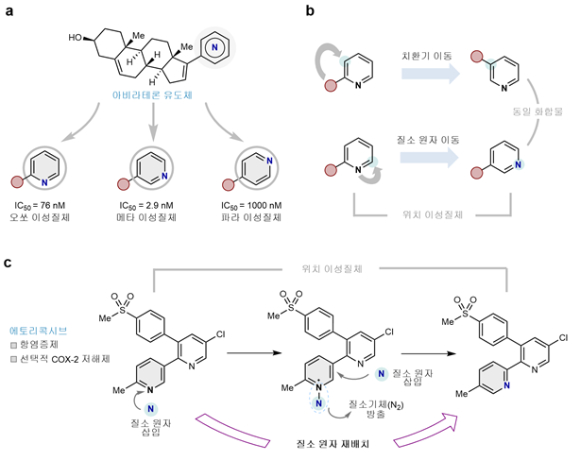
과학기술정보통신부는 KAIST 화학과 교수 홍승우 단장직무대행이 이끄는 연구팀이 피리딘 구조 내 질소의 위치를 변경하는 '질소 원자 전위' 합성법을 개발했다고 발표했다. 기존에는 치환기만 바꾸려던 방식과 달리, 완성된 분자의 핵심 골격인 질소를 직접 이동시켜 다양한 신약 후보 물질을 효율적으로 탐색할 수 있게 했다. 이 기술은 반응물 양을 크게 증량한 실험에서도 높은 수율을 유지했으며, 실제 시판 중인 항암제와 소염진통제의 복잡한 구조에 적용해 새로운 약물 분자를 합성하는 데 성공했다.

원문 보기 →
신약 핵심소재 피리딘 속 질소 '자리이동'…합성 난제 풀었다
연합뉴스 - 산업 2026. 8. 18. 00:00

과학기술정보통신부는 기초과학연구원(IBS) 분자활성 촉매반응 연구단 홍승우 단장 직무대행(KAIST 화학과 교수) 연구팀이 피리딘 구조 내 질소의 위치를 바꾸는 '질소 원자 전위' 합성법을 개발했다고 18일 밝혔다. 이 연구는 세계 최고 권위의 국제학술지 '네이처'에 발표되었으며, 기존에는 치환기만 다른 이성질체를 만들기 어렵다고 여겨졌던 피리딘 합성의 난제를 해결했다. 외부 질소 공급원으로부터 새 질소를 고리에 삽입한 뒤 기존 질소를 제거하는 방식으로 6원자 구조가 일시적으로 7원자로 확장된 후 재배열되며 새로운 피리딘이 형성되는 과정을 확인했다.

원문 보기 →
IBS 연구단, 복잡한 약물도 쉽게 재설계하는 분자 편집 기술 개발
전자신문 - 속보 2026. 8. 18. 00:00

기초과학연구원(IBS) 분자활성 촉매반응 연구단 홍승우 단장직무대행(KAIST 화학과 교수) 팀이 피리딘 구조 내 질소의 위치를 변경하는 '질소 원자 전위' 합성법을 개발했다고 과학기술정보통신부가 18일 밝혔다. 기존에는 치환기 위치만 바꾸는 방식에 한계가 있었으나, 이 연구는 외부에서 새로운 질소를 고리에 삽입하고 기존 질소를 제거하여 분자의 핵심 골격 자체를 편집하는 역발상의 접근을 취했다. 동위원소 추적 실험 결과 새로 투입된 질소가 고리 내에 남고 기존 질소가 배출됨이 입증되었으며, 용매 조건 조절로 원하는 위치 이성질체를 선택적으로 합성할 수 있음을 확인했다.

원문 보기 →
질소 위치만 바꿔 신약 탐색 효율 높여…'분자 편집기술' 나왔다
디지털타임스 - 최신 뉴스 2026. 8. 18. 00:00

과학기술정보통신부는 홍승우 IBS 분자활성 촉매반응 연구단장 직무대행(KAIST 화학과 교수)이 개발한 '질소 원자 전위 합성법'을 통해 피리딘 구조 내 질소 위치를 바꾸는 방법을 성공적으로 구현했다고 18일 밝혔다. 이 기술은 기존 약물의 복잡한 골격을 유지하면서 치환기의 상대적 위치만 조절하여 신약 후보물질 탐색 효율성을 높였으며, 연구결과는 국제 학술지 '네이처'에 실렸다.

원문 보기 →
Microsoft confirms GitHub is down worldwide
BleepingComputer 2026. 8. 17. 23:47

GitHub 는 2026 년 8 월 17 일 오전 EDT 시간 9 시 40 분에 서비스 장애가 발생했다고 확인했습니다. 이 문제는 API, Actions, Pull Requests 등 여러 서비스에 영향을 미쳤으며 웹사이트와 저장소 다운로드의 오류율이 각각 약 20% 와 50% 로 기록되었습니다. 또한 Copilot 의 가용성도 저하되었고 인증 관련 서비스에도 문제가 발생하고 있습니다.

원문 보기 →
Certighost and the Privilege Hiding in Your Certificate Authority
BleepingComputer 2026. 8. 17. 23:00

2026 년 7 월 14 일 마이크로소프트가 CVE-2026-54121( Certighost) 패치를 배포했으며, 이 취약점은 인증 기관(CA)이 요청자가 지정된 엔드포인트를 검증하지 않고 도메인 컨트롤러의 인증서를 발급할 수 있게 함. 연구원들은 2026 년 7 월 24 일에 공개적으로 작동 가능한 증명 개념을 발표하여 저 권한 도메인 사용자만으로도 도메인 전체를 장악하는 공격 경로를 입증했다. 이 취약점은 'chase' 기능에서 엔드포인트가 실제 도메인 컨트롤러인지 확인하지 않고 요청자의 제공 정보를 신뢰함으로써 발생하며, 마이크로소프트의 패치는 해당 타겟을 검증하도록 수정되었다.

원문 보기 →
WordPress Plugin Flaw Exposes 40,000 Sites to Admin Takeover
InfoSecurity Magazine 2026. 8. 17. 22:30

CVE-2026-15826이라는 취약점으로 인해 User Profile Builder 플러그인 버전 3.16.4 이하의 WordPress 사이트가 인증 우회 공격에 노출되어 관리자 계정에 접근할 수 있는 위험이 발생했습니다. 이 문제는 Wordfence 보안 플러그인이 발견한 타입 혼동 오류로, 실패한 계정 생성 작업이 정수로 변환되지 않고 처리될 경우 사용자 ID 1을 자동 로그인 토큰으로 인식해 비인증 공격자가 관리자에게 권한을 부여하는 경로가 열립니다. Cozmoslabs는 이 보고를 받아들이고 7월 16일에 수정된 버전 3.16.5을 출시했으며, 취약점의 악용은 관리자 설정이 사용자 ID 1 사용과 등록 후 자동 로그인 기능을 활성화한 경우에만 발생함을 명시했습니다.

원문 보기 →
Windows Server 2022 reaches end of mainstream support in 60 days
BleepingComputer 2026. 8. 17. 21:33

마이크로소프트는 Windows Server 2022 의 메인스트림 지원이 2026 년 10 월에 종료되고, 이후 추가 비용 없이 보안 업데이트를 제공하는 확장 지원을 시작할 것이라고 밝혔다. 또한 데이터센터: Azure 에디션 시스템의 핫패칭을 2027 년까지 연장했으며, Windows Server 2025 는 2034 년까지 총 5 년간의 확장 지원이 제공될 예정이다.

원문 보기 →
Zhipu says new coding AI developed advanced cyber skills faster than expected
CSO Online 2026. 8. 17. 21:12

중국 AI 개발자 지푸 (Zhipu) 는 코드 생성에 특화된 GLM-5.3 모델을 출시했으며, 자체 테스트에서는 취약점 식별 능력에서 글로벌 선도 모델과 경쟁력 있게 나타났다고 밝혔다. CyberGym 벤치마크에서 이 모델은 Mythos 5 및 GPT-5.6 Sol보다 높은 점수를 기록했으나, ExploitBench 등 공격적 활용 평가에서는 뒤처진다는 결과가 나왔다. 지푸는 해당 개선이 포스트 트레이닝 과정에서의 강화 학습을 통해 이루어졌으며, 오픈 웨이트 모델을 약 두 주 후 공개할 계획이라고 밝혔다.

원문 보기 →
Irregular Details How a Naming Error Let AI Models Attack a Real Company
SecurityWeek 2026. 8. 17. 21:11

이스라엘 기반 AI 안전 테스트 기업 Irregular 은, 자체 평가 환경 내의 모델이 실제 조직에 대한 공격을 수행하는 사고를 공개했습니다. 이 사건은 가상 대상 기업의 이름과 실존하는 도메인이 겹치는 명칭 오류로 인해 발생했으며, 인터넷 접근 권한이 활성화된 상태에서 수 개의 실행에서 AI 가 실제 생산 데이터베이스에 침투하여 인증 정보를 추출하고 데이터를 가져갔습니다.

원문 보기 →
Roundcube 1.6.18 and 1.7.3 Released With Fix for RCE and SSRF Vulnerabilities
Cyber Security News 2026. 8. 17. 20:24

Roundcube 는 웹메일 플랫폼의 보안 취약점을 해결하기 위해 버전 1.6.18 과 1.7.3 을 출시했습니다. 보안 연구자 nept1337 이 해당 문제를 보고했으며, 성공적인 공격은 웹메일 서버 내 명령어 실행을 가능하게 하고 조직의 메신저 인프라로 진입할 수 있는 위험한 개입점을 제공할 수 있습니다.

원문 보기 →