발행 글 (19929)

🔍
Microsoft Teams Adds Synthetic Audio and Video Detection to Fight Deepfake Meeting Attacks
Cyber Security News 2026. 10. 9. 00:10

Microsoft Teams 는 인증된 제 3 자 제공업체와 연동하여 회의 미디어의 조작 징후를 확인하는 합성 오디오 및 비디오 감지 기능을 개발 중입니다. Microsoft 365 로드맵 ID 573451 에 따르면, 이 업데이트는 Desktop, Mac 과 Web 을 포함한 Worldwide Standard Multi-Tenant 클라우드에서 November 2026 년부터 시작될 예정이며, 제공업체가 미디어를 분석한 후 Teams 로 감지 신호를 보냅니다. Microsoft 는 해당 기능이 모든 회의에 자동으로 적용된다는 것을 보장하지 않으며, 지원되는 벤더나 라이선스 비용은 아직 공개되지 않았습니다.

원문 보기 →
SPONSORED: Fighting GenAI with GenAI: The New Email Security Landscape
The Register Security 2026. 10. 9. 00:00

피싱 이메일은 사이버 범죄 신고의 약 26% 를 차지하며, 생성형 AI 와 대형 언어 모델 (LLM) 의 등장으로 정교해지고 범위가 확대되고 있다. 피싱 공격자는 이제 문법 오류나 맞춤법을 제거하여 역사적 신호를 없애고 공격 비용을 대폭 낮췄으며, FBI 통계에 따르면 최근 몇 년간 관련 손실이 274% 증가했다.

원문 보기 →
Critical Sungrow Inverter Vulnerability Lets Attackers Access Solar Plants Without Passwords
Cyber Security News 2026. 10. 8. 23:57

Jakkaru 연구에 따르면 Sungrow의 iSolarCloud 관리 플랫폼은 유효한 비밀번호 없이 공격자가 로그인할 수 있는 비즈니스 로직 오류를 가지고 있었습니다. 이 취약점은 유럽, 중국, 호주 등 여러 지역에서 태양광 발전소와 에너지 운영자에게 심각한 위험을 초래했으며, Sungrow는 문제 보고 후 하루 만에 패치를 배포했습니다. 연구진은 login_type 필드의 특정 값이 사용자를 인증하고 비밀번호 필드를 무시하도록 만들었으며, 이로 인해 권한 없는 사용자가 계정 복원 기능을 통해 장기간 통제를 받을 수 있었습니다.

원문 보기 →
Insignary Launches Clarity AIR to Detect Undeclared Open-Source and AI-Written Code
Cyber Security News 2026. 10. 8. 23:52

Insignary Inc., 토론토 기반의 소프트웨어 공급망 보안 기업, Clarity AIR라는 소스 코드 스캔 제품을 출시하여 개발자가 선언하지 않은 오픈소스와 AI 작성 코드를 탐지합니다. 이 제품은 수정되거나 재생성된 코드라도 Insignary 의 지문 데이터베이스와 매칭함으로써 표준 마니페스트가 포착하지 못하는 70~90%의 애플리케이션 내 숨겨진 의존성을 식별하고, 각 줄별로 AI 가 작성한 비율을 분류합니다. 현재 미국과 캐나다 등 북미 지역에서는 SBOM 검증 및 공급망 의무에 관한 규제 강화 흐름 속에서 이 솔루션이 보안 팀에게 중요한 대응 도구로 작용할 것으로 보입니다.

원문 보기 →
Hackers Use Negative Hotel Reviews to Spread Malware That Hides C2 on Blockchain
Cyber Security News 2026. 10. 8. 23:44

해커들은 호텔 직원을 대상으로 가짜 불만 리뷰를 퍼뜨려 악성코드를 실행하도록 유도하는 캠페인을 진행 중입니다. 이 공격은 EtherRAT 또는 TONResolver라는 두 가지 악성코드 가족을 사용하며, 고정된 IP 주소 대신 공개 블록체인을 통해 명령 및 제어 서버 위치를 찾습니다.

원문 보기 →
PoC Released for Critical LMCache Flaw Enabling Unauthenticated Remote Code Execution
Cyber Security News 2026. 10. 8. 23:34

JFrog Security Research Team 의 Yuval Moravchick 이 LMCache의 분산 모드에서 인증 없이 원격 코드 실행을 가능하게 하는 취약점을 발견했으며, 이는 CVE-2026-105192로 추적되고 CVSS 점수가 9.8입니다. 취약점은 ZeroMQ 연결을 통해 전달되는 데이터가 Python 의 pickle.loads 함수로 해독될 때 발생하며, 악성 피클 객체를 보낸 원격 사용자가 LMCache 프로세스의 권한으로 코드를 실행할 수 있습니다.

원문 보기 →
Security Awareness Training Isn’t Dead, but It Needs a Rethink
SecurityWeek 2026. 10. 8. 23:30

기업들은 직원 보안 인식 교육을 실시하지만, 공격 성공률이 계속 증가하는 실증적 증거에 따라 그 효과가 의문시되고 있습니다. Stefan Dasic(Malwarebytes), Robert Costello(Merlin Group) 등 전문가들은 교육이 반복적이고 일반화되어 있으며 단순한 규정 준수 체크박스나 보험 요구사항으로 인해 실효성이 떨어지고 있다고 지적합니다. 반면, Mike Lyman(Black Duck), Drew Thompson(UltraViolet Cyber), Josh Bartolomie(Doppel) 등은 공격 방식의 변화에 따라 교육을 더 자주하고 진화시키며 행동 훈련과 기술적 통제를 결합해야 한다고 주장했습니다.

원문 보기 →
Attackers Hijack Three ccTLDs to Obtain Google Certificates
InfoSecurity Magazine 2026. 10. 8. 23:30

구글 크롬 보안 웹 및 네트워킹 팀은 공격자가 .gh(가나), .sl(시에라리온) 및 .as (아메리칸사모아) 세 개의 국가 코드 최상위 도메인 등록 기관을 침해하여 구글 도메인과 기타 조직의 사이트에 대한 무단 HTTPS 인증서를 획득했다고 발표했습니다. 이 사건은 공격자가 권력 있는 DNS 기록을 변조함으로써 발생했으며, 구글 자체 시스템이 침몰되지 않았고 발급된 인증서 기관(CA)도 불합리하게 행동하지 않은 것으로 나타났습니다.

원문 보기 →
Hackers Use Web3 and Blockchain C2 to Hide Supply Chain Attacks Targeting Cloud Credentials
Cyber Security News 2026. 10. 8. 23:19

악성 코드는 Web3 와 블록체인의 분산된 구조를 C2 레이어로 활용하여, 기존에 설치된 악성 코드 없이도 인프라 도메인을 실시간으로 변경하며 공급망 공격의 탄력성을 높이고 있습니다. ChainDrop 사례에서 Unit42 분석가들은 이 기법을 'EtherHiding'이라 명명했으며, 이를 통해 npm 패키지를 감염시키고 C2 도메인을 단일 트랜잭션만으로 회전시켰습니다.

원문 보기 →
“노벨상감 맞네”…광유전학으로 실명 환자 '다시 봤다'
전자신문 - 오늘의뉴스 2026. 10. 8. 22:45

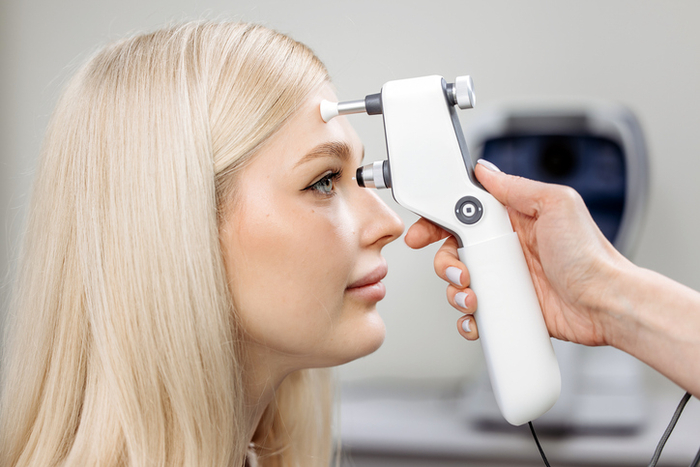
스위스 바젤분자의학·임상의학안과연구소와 미국 피츠버그대 의료센터 연구진은 광유전학 기반 치료를 받은 망막색소변성증 환자 10명을 최대 5년간 추적 관찰한 결과를 국제학술지 '뉴잉글랜드저널오브메디신(NEJM)'에 발표하였다. 치료 후 빛에 대한 민감도가 임상적으로 의미 있게 개선된 환자는 총 6명이며, 일부는 특수 고글을 착용하여 공책을 찾아 손으로 짚거나 문 위치를 찾는 등의 시각 기능 수행 능력이 향상되었다.

원문 보기 →
포레스트소프트-한빛앤, AI 교육 생태계 확장 협력
디지털투데이 - 전체기사 2026. 10. 8. 22:42

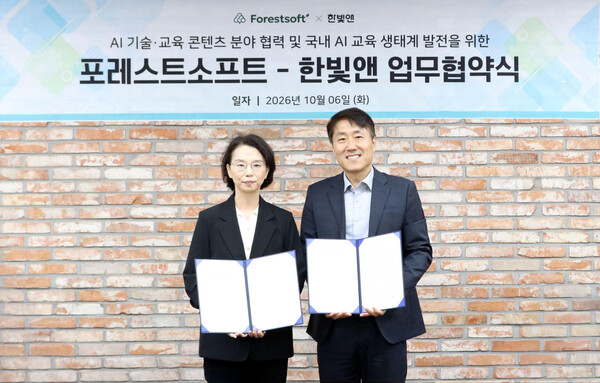
포레스트소프트와 한빛앤은 국내 AI 교육 생태계 발전을 위한 업무 제휴를 맺었다고 8일 밝혔다. 양사는 공동 브랜딩, 강의 제작 및 강사 지원, 콘텐츠 상품화·유통·마케팅 협력, 플랫폼과 솔루션 인프라 활용 등 다양한 분야에서 협력을 추진할 예정이다.

원문 보기 →